




GPT-5.5-Cyber: OpenAI rüstet KI auf automatische Patch-Reparatur um
LONDON (IT BOLTWISE) – OpenAI erweitert seine Daybreak-Initiative um ein KI-Modell, das Schwachstellen nicht nur erkennt, sondern automatisch schließt. GPT-5.5-Cyber soll dabei mit einem Security-Plugin Patches erzeugen und testen, bis ein Fix als „berührt“ gilt. Laut Hersteller erreicht das Modell starke Werte auf CyberGym und soll außerdem große Code-Realitäten wie Firefox- und Safari-nahe Komponenten analysiert […]
Indiana verbietet Bitcoin-ATMs per Gesetz – Security-Fokus auf Betrugsmaschen
INDIANAPOLIS / LONDON (IT BOLTWISE) – Indiana schiebt Bitcoin-ATM-Kioske landesweit einen Riegel vor: Der Landtag verabschiedete mit House Enrolled Act 1116 ein Verbot, das von Gov. Mike Braun unterzeichnet wurde. Die Initiative reagiert auf eine Eskalation von Betrugsfällen, bei denen Cyberkriminelle Kioske als sehr konkrete Zahlungsschleusen nutzen. Laut FBI kosteten Bitcoin-ATM-Scams in 2024 US-Bürgerinnen und […]
Einzelhandel verliert 2025 4,33 Milliarden Euro: Diebstahl und KI-Risiken im Fokus
LONDON (IT BOLTWISE) – Der deutsche Einzelhandel erleidet 2025 Warenverluste in Höhe von 4,33 Milliarden Euro, ein Plus von 3,1 Prozent. Besonders betroffen sind Diebstähle durch Kunden und zunehmend systembezogene Schwachstellen wie Selbstbedienungskassen. Parallel warnen Behörden vor Diebstählen im öffentlichen Raum und zeigen damit, wie schnell Kriminelle opportunistische Lücken ausnutzen. Für Unternehmen rückt damit nicht […]
KI-Phishing trifft Unternehmen härter: 54% Klick-Erfolg und neue Pflichten
BERLIN / LONDON (IT BOLTWISE) – KI-gestütztes Phishing hat sich laut mehreren Sicherheitsauswertungen in einem Jahr massiv verbessert: Die Erfolgsquote wird mit 54 Prozent beziffert, während klassische Kampagnen nur auf rund 12 Prozent Klickrate kommen. Gleichzeitig melden Branchenquellen einen deutlichen Wechsel hin zu BEC-Angriffen, Deepfakes und präziserem Social Engineering statt reiner Breitemasse. Für Unternehmen rücken […]
IBM-Aktie nach JPMorgan-Upgrade und OpenAI-Partnerschaft im Fokus
NEW YORK / WASHINGTON / LONDON (IT BOLTWISE) – JPMorgan hebt IBM auf „Overweight“ an und nennt als Treiber beschleunigtes Software-Wachstum in der zweiten Jahreshälfte 2026. Parallel erweitert IBM seine Cybersicherheitsstrategie um die Teilnahme am „Daybreak Cyber Partner Program“ von OpenAI, um Anwendungsschwachstellen KI-gestützt schneller zu finden und zu beheben. Zusätzlich stützt US-politischer Rückenwind zum […]
Space Force: COMSO macht Commercial Integration zur operativen Pflicht
WASHINGTON / LONDON (IT BOLTWISE) – Die US Space Force treibt mit dem Commercial Space Office (COMSO) den schnellen Einbau kommerzieller Technologien konsequent voran. Im Zentrum stehen Verträge wie der Commercial Augmentation Space Reserve (CASR) sowie die dynamische Ausbaulogik über PLEO. Gleichzeitig werden mit Programmen wie Front Door und Orbital Watch Sicherheits- und Transparenzanforderungen an […]
Device-Code-Phishing nimmt rasant zu: MFA wird über OAuth-Flow umgangen
LONDON (IT BOLTWISE) – Device-Code-Phishing entwickelt sich laut Sicherheitsexperten von einem Nischenproblem zu einer echten Massentransaktion: In sechs Monaten steigt die Attacke um das 37-Fache. Besonders kritisch ist der Umstand, dass Angreifer MFA und Passwortabfragen gezielt über OAuth-Device-Login-Flows aushebeln. Konkrete Kampagnen kompromittieren dabei hunderte Organisationen, während erbeutete Tokens auch nach Passwortänderungen funktionieren. Parallel verschärft die […]
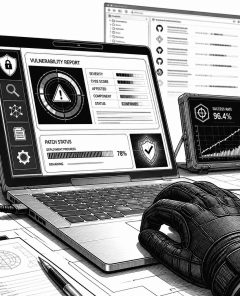
DevDay 2026: OpenAI erweitert Daybreak und jagt Schwachstellen mit GPT-5.5-Cyber
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI startet die Bewerbungsphase für DevDay 2026 und verbindet das Community-Event mit einer neuen Sicherheitsoffensive. Im Mittelpunkt steht das erweiterte Daybreak-Programm samt der Vollversion von GPT-5.5-Cyber. In Benchmarks erreicht das Modell 85,6 Prozent Erfolgsquote im CyberGym und 39,5 Prozent im ExploitGym. Parallel dazu zielt „Patch the Planet“ auf […]
Bahnverkehr gestört: Funkstörung legt bundesweiten Betrieb zeitweise lahm
LONDON (IT BOLTWISE) – Der Bahnverkehr in Deutschland läuft zeitweise nicht oder nur eingeschränkt, weil eine Störung im Funk die Kommunikation zwischen Leitstellen und Fahrzeugen beeinträchtigt. Je nach betroffener Strecke werden Zugfahrten dann auf Sicht, mit reduzierter Taktung oder im worst case komplett angehalten. Für Reisende bedeutet das sofortige Fahrplanabweichungen; für Betreiber steht parallel die […]
GPT-5.5-Cyber: OpenAI verkürzt Patch-Zyklen auf Stunden mit Daybreak
LONDON (IT BOLTWISE) – OpenAI bringt mit „5-Cyber“ und der Tool-Suite „Daybreak“ neue KI-Werkzeuge an den Start, die Patch-Zyklen in Unternehmen von Wochen auf wenige Stunden verkürzen sollen. Das Modell erreicht im CyberGym-Benchmark 85,6 % und übertrifft damit sowohl sein Basismodell als auch ein Konkurrenzsystem. Ergänzend soll das Codex Security-Plugin große Codebasen automatisiert analysieren und […]
GSM-R-Ausfall legt Bahnverkehr lahm: Warum digitale Stellwerke und Funk kritisch sind
BERLIN / LONDON (IT BOLTWISE) – Ein großflächiger Ausfall des digitalen Bahnfunks GSM-R hat am Dienstag den Schienenverkehr in Deutschland weitgehend gestoppt. Betroffen waren Fern- und Regionalzüge, später auch private Betreiber, während Reisende an Bahnhöfen festsaßen. Parallel zeigte ein Bündel lokaler Störungen, wie stark moderne Infrastruktur von zuverlässigen Kommunikations- und Steuerungssystemen abhängt. Der Vorfall rückt […]
Waldheidelbeeren, Pilzprotein und KI-Betrug: Wo der Gesundheitsboom kippt
LONDON (IT BOLTWISE) – Verbraucher sehen sich beim Superfood-Markt zunehmend getäuscht: Laut BVL waren 2024 in Tests 50 Prozent der Proben keine echten Waldheidelbeeren. Gleichzeitig wächst der Markt für neue Proteinquellen: Die EU genehmigte im Juni 2026 Myzel-Protein Fermotein vorerst für fünf Jahre. Parallel steigt der digitale Betrug mit KI-Content und nachgeahmten Handelsplattformen, besonders rund […]
usbliter8: Warum der Boot-ROM-Fehler Millionen Apple-Geräte dauerhaft gefährdet
LONDON (IT BOLTWISE) – Ein Boot-ROM-Exploit namens usbliter8 deckt einen Hardwarefehler in USB-Controllern der A12- und A13-Chips auf und kann durch Updates nicht behoben werden. Besonders kritisch: Betroffen sind offenbar Millionen Apple-Geräte, darunter iPhone XS und bestimmte iPads sowie Apple Watch-Modelle. Währenddessen stellt Samsung mit One UI 9 in der Beta und einem stärker automatisierten […]
Scattered Spider: Geständnisse nach TfL-Angriff zeigen neue Muster bei Ransomware
LONDON / LONDON (IT BOLTWISE) – In Großbritannien haben zwei Angeklagte in einem laufenden Verfahren ihre Beteiligung an einem Cyberangriff gestanden, der 2024 die IT von Transport for London lahmlegte. Der Fall ordnet sich in die Aktivitäten des Ransomware-Umfelds „Scattered Spider“ ein und zeigt, wie eng Zugriffserlangung, Phishing und SIM-Swapping heute verzahnt sind. Laut Anklage […]
FAR-Reformen, Post-Quantum-PQC und NGC2: US-Verteidigung treibt Daten- und Cyber-Standards
TRAVIS AIR FORCE BASE / LONDON (IT BOLTWISE) – Ein Bündel neuer US-Regeln und Pilotprogramme soll die Basis für sichere, maschinenlesbare Datenflüsse und schneller entscheidende Einsätze schaffen. Im Fokus stehen Post-Quantum-Kryptografie bis 2031, neue FAR-Vorgaben für Auftragnehmer und ein zentraler Datengrundstock für das NGC2. Gleichzeitig verschärft der Gesetzgeberdruck auf Cyber-Anforderungen in Grant-Programmen und verbessert über […]
FortiBleed: 110 Millionen Credentials über kompromittierte FortiGate Firewalls
MOSKAU / LONDON (IT BOLTWISE) – Eine groß angelegte Credential-Harvesting-Kampagne namens FortiBleed kompromittiert offenbar über 430.000 FortiGate-Firewalls und identifiziert insgesamt mehr als 110 Millionen Zugangsdaten. Die Angreifer nutzen in FortiOS integrierte Diagnosebefehle, um Authentifizierungsverkehr passiv mitzuschneiden, anschließend zu knacken und für weitere Zugriffe zu verwenden. Besonders auffällig ist der starke Fokus auf kleine und mittlere […]
FortiBleed: KI-gestützte Credential-Harvesting-Attacken auf 430.000 FortiGate
LONDON / IT BOLTWISE – Ein russischsprachiger Initial-Access-Broker soll hinter der großskaligen Credential-Harvesting-Operation „FortiBleed“ stecken. Laut Analyse wurden dabei weltweit über 430.000 FortiGate-Firewalls ins Visier genommen, teils mit einer spezifischen Sniffer-Komponente auf kompromittierten Geräten. Die Kampagne läuft seit Februar 2026 in mehreren Stufen und führt nach Schätzungen zu mehr als 110 Millionen identifizierten Credentials. Besonders […]
KI-gestütztes Phishing: 86% der Angriffe, hohe Klickraten und neue App-Store-Tricks
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsbeobachter melden, dass inzwischen 86 Prozent der Phishing-Angriffe KI-gestützt sind und bei Kampagnen eine Klickrate von 54 Prozent erreichen können. Gleichzeitig zeigen App-Store-Umleitungen, wie Identitätsbetrug selbst unter Produktivitätslabeln funktioniert. Neue Angriffsmuster wie Deepfakes und Agentjacking zielen auf KI-Assistenten sowie auf Banken- und Krypto-Zugänge. Für Unternehmen bedeutet das: Security-Strategien, Kontrollen […]
OpenAI verbessert GPT-5.5-Cyber für den Daybreak-Defender-Einsatz
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI stellt die verbesserte Version GPT-5.5-Cyber im Rahmen von Daybreak für vertrauenswürdige Defender bereit. Das Modell soll laut Anbieter „tiefergehende Analysen“ in großen Codebasen ermöglichen, Sicherheitslücken strukturieren, Validierung im kontrollierten Umfeld unterstützen und Patches entwickeln sowie testen. Ergänzend kommt ein Update für den Codex Security Plugin, das die […]
Trump treibt Quantencomputer bis 2028: Sicherheits- und Markt-Risiken im Fokus
WASHINGTON / LONDON (IT BOLTWISE) – Im Weißen Haus treibt ein Trump-Vertrauter das Energieministerium in Richtung eines leistungsfähigen Quantencomputers: als Zielmarke wird 2028 genannt. Parallel sollen mehrere US-Behörden, darunter die NASA, Fünfjahrespläne für den Einsatz von Quantentechnologie ausarbeiten. Besonders heikel ist die Sicherheitslage, weil Quantencomputer potenziell heutige Verschlüsselungen angreifbar machen könnten. An der Börse reagieren […]
GitHub drosselt pwn-request-Angriffe mit actions/checkout in pull_request_target
BERLIN / LONDON (IT BOLTWISE) – GitHub bringt ein Sicherheits-Update für „actions/checkout“, das typische pwn-request-Angriffsmuster in „pull_request_target“-Workflows von Forks automatisch blockiert. Betroffen ist vor allem die Kombination aus privilegiertem GITHUB_TOKEN und dem Auschecken von Code aus nicht überprüften Pull Requests. Die Änderung startet am 18. Juni 2026 und soll bis 16. Juli 2026 auf alle […]
Five-Eyes-Warnung: KI könnte Abwehrmaßnahmen in Monaten überholen
LONDON (IT BOLTWISE) – Fünf-Mächte-Partner aus der Five-Eyes-Allianz warnen, dass Künstliche Intelligenz Cyber-Abwehrkonzepte innerhalb von Monaten obsolet machen kann. Auslöser ist die öffentliche Debatte rund um Anthropics Mythos-Modelle und deren Fähigkeiten, Software-Schwachstellen schneller zu finden. Die Behörden fordern eine rasche Umstellung von Security-Betrieb, Patch- und Zugriffskonzepten sowie eine Integration von KI in die Sicherheits-Workflows. Gleichzeitig […]
Fake KI-Agent-Skill passiert Sicherheitschecks – Risiko durch externe Links
LONDON (IT BOLTWISE) – Sicherheitsforscher haben gezeigt, wie ein scheinbar harmloser KI-Agent-Skill Sicherheitsscanner umgehen kann: Die Prüfung sieht nur das eingereichte Paket, nicht die Inhalte externer Seiten, die der Skill erst nach der Freigabe lädt. In einem Experiment mit einer Skill-Plattform und gezielter Werbung installierten Nutzer den Skill in mehreren tausend Fällen, darunter offenbar auch […]
US-Exekutivorder setzt 2030/2031-Fristen für Post-Quantum-Kryptografie in Behörden
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Die US-Regierung zwingt Bundesbehörden mit einer Exekutivorder zu klaren Fristen für die Migration auf Post-Quantum-Kryptografie. Bis zum 31.12.2030 müssen „Key Establishment“-Mechanismen umgestellt sein, digitale Signaturen folgen bis zum 31.12.2031. Hintergrund ist das Risiko „Harvest now, decrypt later“, bei dem Angreifer heute verschlüsselte Daten sammeln und später entschlüsseln. Die […]
 #Sophos
 #AmazonPrime
 #Bestseller

