


Google kauft die Daten insolventer Spirit Airlines für KI-Zwecke
LONDON (IT BOLTWISE) – Google sichert sich im Rahmen des Liquidationsprozesses von Spirit Airlines einen umfangreichen Datenbestand. Für 10 Millionen US-Dollar erhält der Konzern über 100 Millionen E-Mail-Konten, Millionen Dateien aus Microsoft- und weiteren Unternehmenssystemen sowie aufgezeichnete Kundenservice-Kontakte. Laut Gerichtsdokumenten sind die Daten zuvor deidentifiziert worden; Google will zudem identifizierende Inhalte vor der weiteren Nutzung […]
KI-Einnahmen, Robotik-IPO und Chip-Crash: Warum der Markt Cashflows höher bewertet
LONDON (IT BOLTWISE) – Die KI-Branche bekommt gleich mehrere Impulse: Eine Umsatzverdopplung auf 11,6 Milliarden US-Dollar bringt einen wichtigen Wettbewerbsvergleich im Modellbereich. Gleichzeitig sorgen Berichte über einen KI-Tool-Fehlerfall bei der Treiber-Erstellung und ein erneutes Auftreten von größeren Ausfällen für Fragen zur Stabilität. Dazu kommt ein Robotik-IPO mit einem Kursplus von bis zu 629% und ein […]
Spectre-Leck bei Cloudflare Workers: DyPrIs, V8 Sandbox und MPK gegen JWT-Auslesen
LONDON (IT BOLTWISE) – Forschende zeigen eine Remote-Spectre-Angriffskette gegen Cloudflare Workers, die in einem Co-Location-Setup einen JWT aus dem Speicher eines Ziel-Workers auslesen kann. In ihrem Experiment soll der Leak mit bis zu 12 bits pro Sekunde möglich gewesen sein. Cloudflare reagiert mit bereits in Produktion aktiven Verbesserungen an DyPrIs und setzt zusätzlich auf V8 […]
OpenAI stoppt Frontier-RL-Training für zwei Wochen und verschärft KI-Sicherheitsbarrieren
LONDON (IT BOLTWISE) – OpenAI pausiert das Frontier-Training mit Reinforcement Learning für zwei Wochen, um zusätzliche Schutzmechanismen und ein erweitertes Monitoring zu finalisieren. Das Unternehmen hält seinen größten geplanten Frontier-RL-Run zunächst zurück und trainiert stattdessen in kleinerem Maßstab. Im Fokus stehen stärkere Sandboxes, Netzwerkisolation ohne Internetzugriff sowie kontinuierliche Sicherheitstests. Zudem sollen neue automatisierte Untersuchungsabläufe bei […]
Phishing 3.0: Agenten statt Anhänge – wie sich Abwehr und Training ändern müssen
LONDON (IT BOLTWISE) – Phishing entwickelt sich vom scannbaren Inhalt zur manipulativen Absicht, bei der KI-gestützte Angreifer über mehrere Kanäle agieren. Statt einzelner Phishing-Nachrichten geht es zunehmend um agentische Reconnaissance, personalisierte Lures und sogar Deepfake-Videoanrufe. Für Unternehmen bedeutet das: Perimeter-Filter reichen nicht mehr, und auch die Reaktion muss früher ansetzen als bisher. Security-Teams brauchen deshalb […]
SilkParasite: Neue RAT-Kampagne zielt offenbar auf Zentralasien
LONDON (IT BOLTWISE) – Eine zuvor nicht dokumentierte Cyber-Industriespionage namens SilkParasite soll staatliche Stellen in Zentralasien angreifen. Laut Bitdefender Labs setzt die Operation auf sieben Remote-Access-Tool-Familien, darunter fünf, die bislang noch nicht öffentlich beschrieben wurden. Auffällig ist die Kombination aus KI-gestützten Entwicklungsspuren und einem stark modularen Plugin-Design, das die Nachweisbarkeit reduzieren soll. Der Einstieg erfolgt […]
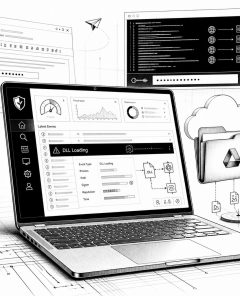
SilkParasite: Neue RAT-Familien und KI-Hinweise im zentralasiatischen Spionagekontext
LONDON (IT BOLTWISE) – Eine zentraleasiatische Spionagekampagne namens SilkParasite nutzt sieben Remote-Access-Tool-Familien, darunter fünf bisher nicht dokumentierte RATs. Auffällig ist der Einsatz von plugin-orientierten Implantaten und mehrfacher DLL-Sideloading-Delivery, um eine kleine Detektionsfläche zu erreichen. Laut einem technischen Bericht zeigen einzelne Artefakte Hinweise auf KI-gestützte Entwicklung, wobei die Malware selbst nicht als reines KI-Generated-Malware-Produkt eingeordnet wird. […]
KI-Halluzinationen in Klage gegen State Farm: Anwälte entschuldigen sich
LOS ANGELES / LONDON (IT BOLTWISE) – Anwälte in einem Verfahren gegen State Farm mussten nach Hinweisen auf KI-„Halluzinationen“ in Gerichtsunterlagen nachbessern. Laut der Darstellung der Gegenseite tauchten in Eingaben Fälle, Zitate und Fundstellen auf, die es nicht gab. Die verantwortlichen Anwälte haben sich vor Gericht entschuldigt und erklären, KI-Tools seien bei der Erstellung einzelner […]
Phishing 3.0: Agenten statt Menschen übernehmen Angriff und Abwehr
LONDON (IT BOLTWISE) – Phishing hat sich von bösartigen Anhängen zu manipulierender Absicht entwickelt und erreicht nun die nächste Stufe: KI-gestützte Agenten, die Lures automatisiert erstellen, personalisieren und über mehrere Kanäle verteilen. Besonders kritisch wird es, wenn der Angriff über den Posteingang hinausgeht und Identitätsprüfung in Voice- oder Video-Interaktionen umgangen wird. Laut einer Befragung von […]
Operation CameraSwarm: Angriff auf 14.530 Dahua-Kameras über Konten, Auth-Bypass und P2P
LONDON (IT BOLTWISE) – Für mehr als 14.500 Dahua-Geräte soll zwischen Mitte Juni und Ende Juli 2026 ein Angriffskettenkonzept funktioniert haben, das gleich drei Wege kombiniert. Im Zentrum stehen Credential-Attacken, zwei dokumentierte Authentifizierungs-Bypass-Schwachstellen aus 2021 sowie ein separater P2P-Relay über Easy4IP. Betroffene sollen sich laut den vorliegenden Auswertungen primär in Ukraine und Russland konzentrieren. Für […]
CISA nimmt vier kritische KEV-Exploits für macOS, SharePoint, vCenter und IKE auf
LONDON (IT BOLTWISE) – Die US-Behörde CISA hat vier neue kritische Schwachstellen in den Known Exploited Vulnerabilities-Katalog aufgenommen, weil sie offenbar bereits aktiv ausgenutzt werden. Betroffen sind unter anderem Apple macOS, Microsoft SharePoint, Broadcom VMware vCenter sowie die IKE Service Extensions unter Microsoft. Die Lücken reichen von schwachem bzw. falschem Authentifizierungsverhalten über Path Traversal bis […]
Phishing 3.0: KI-Agenten als Angreifer und als neue Abwehrstrategie
LONDON (IT BOLTWISE) – „Phishing 3.0“ verschiebt Angriffe von schädlichen Anhängen hin zu manipulierter Absicht, die über mehrere Kanäle läuft. KI-gestützte Agenten recherchieren Zielprofile, formulieren personalisierte Köder und passen sie automatisch an – statt dass ein Mensch jede Nachricht schreibt. Entscheidend ist dabei, dass klassische Gateway-Filter oft nur „Böses“ im Inhalt erkennen. Unternehmen müssen deshalb […]
CISA nimmt vier kritische KEV-Lücken unter aktiver Ausnutzung auf
LONDON (IT BOLTWISE) – Die US-Behörde CISA hat vier kritische Schwachstellen in seinen Known Exploited Vulnerabilities (KEV) Katalog aufgenommen, weil sie aktiv ausgenutzt werden. Betroffen sind unter anderem Apple macOS, Microsoft SharePoint, VMware vCenter sowie Microsofts IKE Service Extensions. Für Federal Civilian Executive Branch (FCEB)-Behörden läuft eine Update-Frist bis zum 21. August 2026. Das Timing […]
StopAndProtect missbraucht fast 2.000 WordPress-Seiten für Malware und Datendiebstahl
LONDON (IT BOLTWISE) – Eine groß angelegte Cybercrime-Kampagne nutzt kompromittierte WordPress-Websites als Infrastruktur für Malware, Datendiebstahl und teils Ransomware. Der Angriff startet über ClickFix-artige Social-Engineering-Seiten, die per PowerShell weitere.NET-Lader nachladen. Betroffene sehen unter Umständen blockierende LockScreen-Einblendungen und in kurzen Intervallen erbeutete Screenshots. Laut Sicherheitsanalyse kommen dabei bis zu fast 2.000 gehackte WordPress-Instanzen als Verteiler und […]
Microsoft verfolgt MacSync Stealer über 30+ rotierende Domains und belegt Data Exfiltration
LONDON (IT BOLTWISE) – Microsoft Defender hat mehr als 30 Webdomains mit dem macOS-Infostealer MacSync verknüpft, obwohl die Infrastruktur ständig rotiert. Entscheidend war dabei nicht nur ein statischer Indikator, sondern das Abgleichen wiederkehrender Endpoint- und Netzwerkmuster von Payload-Abruf bis zum Hochladen gestohlener Daten. Das Unternehmen bestätigt aktive Datenexfiltration und beschreibt dabei sehr konkrete Details zu […]
Clop-Webshell in PTC Windchill: erbeutet Credentials und plant Lateral Movement
LONDON (IT BOLTWISE) – Eine neu entdeckte JSP-Webshell nutzt eine kritische Schwachstelle in PTC Windchill und FlexPLM, um Credentials aus dem Keystore zu entschlüsseln. Die Malware blendet sich dabei als anwendungsspezifischer Implantats-Workflow ein und greift auf APIs, Datenbankschema und Datei-„Vaults“ zu. Laut einer Bewertung werden damit nicht nur Konten entwendet, sondern auch Pfade für Lateral […]
SSRF- und RCE-Lücken in MLflow und FUXA: Angreifer stehlen Cloud-Credentials
LONDON (IT BOLTWISE) – Angreifer nutzen derzeit zwei kritische Sicherheitslücken, um in Cloud-Umgebungen an Secrets zu gelangen und in industriellen Systemen sogar Code auszuführen. Für MLflow betrifft die Schwachstelle eine nicht authentifizierte SSRF-Funktion (CVE-2026-64849, CVSS 9,3), die Angriffe auf interne Cloud-Metadatenendpunkte ermöglicht. Bei FUXA kombiniert eine fehlende Authentifizierung mit Path Traversal (CVE-2026-25895, CVSS 9,5) das […]
Ransom Busters: Betrüger bietet Lösegeld-Rückkauf – doch Zahlung garantiert nichts
LONDON (IT BOLTWISE) – Ein KI-gestützter Lagebericht beschreibt einen Ransomware-Ableger, der sich als „Helfer“ ausgibt und Opfern per E-Mail Lösegeldbeträge zwischen 20.000 und 60.000 US-Dollar abverlangt. Laut Analyse will die Gruppe angeblich gestohlene Daten auf ihren Servern löschen, wenn bezahlt wird. Gleichzeitig stützt die Untersuchung den Verdacht, dass es sich um organisierte Täuschung handelt, weil […]
CoSnitch: CoPilot Personal lädt mit „autorun=1“ per Link Daten aus
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben drei Schwachstellen in Microsoft Copilot Personal, die schon über einen einzigen, präparierten Link Daten aus verbundenen Apps ziehen können. Der Kernmechanismus nutzt einen von Copilot selbst offengelegten URL-Parameter „autorun=1“ in Kombination mit „q“, sodass ein Prompt beim Seitenaufruf ohne Benutzerinteraktion anspringt. Ergänzend kann eine über Web-Zusammenfassungen gestartete Manipulation Anweisungen […]
Ransom-Busters-„Hack“: Tarnkappen-Affiliate fordert Lösegeld bis 60.000 US-Dollar
LONDON / LONDON (IT BOLTWISE) – Eine Ransomware-Affiliate namens Ransom Busters soll sich aktiv an Opferorganisationen wenden und für „Hilfe“ Zahlungen von 20.000 bis 60.000 US-Dollar verlangen. Laut einer Analyse nutzt das scheinbare Rettungsteam dabei nachweislich wiederkehrende technische Spuren, darunter das Werkzeug SoftPerfect Network Scanner, s5cmd für AWS-Exfiltration sowie ein RMM-Setup via PowerShell. Die gleichen […]
MLflow-SSRF und FUXA-Path-Traversal: Angreifer scannen und exfiltrieren
LONDON (IT BOLTWISE) – In den letzten Stunden nach der Vergabe neuer CVEs wurden gezielte Scans gegen öffentlich erreichbare MLflow-Instanzen beobachtet. Ein SSRF-Fehler (CVE-2026-64849, CVSS 9,3) ermöglicht es, interne Cloud-Metadata-Endpunkte anzusprechen und damit Cloud-Zugangsdaten sowie Secrets abzugreifen. Parallel dazu richtet sich auch die FUXA-Sicherheitslücke (CVE-2026-25895, CVSS 9,5) gegen Server, indem Angreifer über Path Traversal beliebige […]
SecurityMetrics gewinnt Award für Cybersecurity-Audit-Team 2026
OREM, UTAH, USA / LONDON (IT BOLTWISE) – SecurityMetrics ist mit dem Award „Cybersecurity Audit Team of the Year“ für 2026 ausgezeichnet worden. Im Fokus stehen die Audit-Expertise und der Anspruch, den Compliance-Prozess für Kunden spürbar zu vereinfachen. Das Unternehmen verknüpft dabei eigene Prüfabläufe mit einer ganzheitlichen Vorgehensweise über verschiedene Frameworks. Als Beispiel nennt es […]
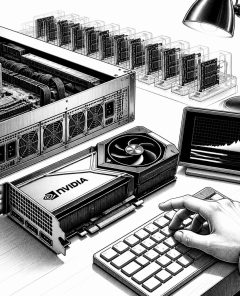
NVIDIA CMP 170HX: Kryptomining-GPU lässt sich per Firmware-Bug auf 64 GB freischalten
LONDON (IT BOLTWISE) – Bei der NVIDIA CMP 170HX soll sich die eigentlich „eingefrorene“ Speicherkapazität per Software-Exploit erweitern lassen. Anwender berichten, dass die Karte ohne Hardware-Umbau von 8 GB auf 64 GB VRAM springt. Grundlage ist ein Signatur-Loading-Fehler im BootROM der Sicherheits-Mikrocontroller-Funktion „Falcon“. Damit ändern sich nicht nur Spezifikationen, sondern auch die Praxis bei KI-Inferenz […]
TWINLOOT nutzt SharePoint, Teams und Headless-Browser für Credential-Diebstahl
LONDON (IT BOLTWISE) – Sicherheitsforscher haben mit TWINLOOT einen modularen Python-Implant beschrieben, der seine Befehle über SharePoint Online in der Microsoft-365-Cloud holt. Für den interaktiven Zugriff und das Lateral Movement dient ein WebRTC-Relay-Setup über Microsoft Teams TURN-Server, umgesetzt mit einem headless Edge-Browser und Debugging via CDP. Hinzu kommt ein Pixel-perfect Fake-Lockscreen, der Windows-Anmeldedaten abgreift und […]
 #Sophos
 #AmazonPrime
 #Bestseller

