


Entra ID: CVSS-10-0-RCE-Lücke wurde ausgenutzt – keine Nutzeraktion nötig
LONDON (IT BOLTWISE) – Microsoft warnt vor einer maximal schwerwiegenden Sicherheitslücke in Entra ID, die nach Angaben des Unternehmens bereits in freier Wildbahn ausgenutzt wird. Betroffen ist eine Remote-Code-Execution (RCE) über das cloudbasierte Identitäts- und Zugriffsmanagement. Die Schwachstelle trägt die Kennung CVE-2026-69836 mit einem CVSS-Score von 10,0. Laut Microsoft ist die Lücke bereits vollständig entschärft […]
Verdächtige russische Akteure nutzen OAuth- und WhatsApp-Linking, um Konten zu kapern
LONDON (IT BOLTWISE) – Ermittler berichten von mehreren mutmaßlichen Cluster-Akteuren, die legitime Authentifizierungswege wie OAuth-Logins und WhatsApp-Verknüpfungen missbrauchen, um Konten in Bildung, Luft- und Raumfahrt, Verteidigung sowie in Thinktanks zu übernehmen. Im Fokus stehen u. a. UNC6293, UNC7005 und UNC5976, die mit hochselektiver Social-Engineering-Ansprache arbeiten und dabei gezielt Tokens abgreifen. Laut den Beobachtungen wechseln die […]
Rust: Build-Zeit-Malware über Typosquats in Crates mit 245 Mio. Downloads
LONDON (IT BOLTWISE) – In der Rust-Ökosystemkette wurde eine Build-Time-Malware über eine typosquattierte Abhängigkeit in drei Crates eingeschleust. Die betroffenen Versionen von arrayref, internment und append-only-vec waren nur rund 86 bis 107 Minuten online, bevor sie von crates.io gelöscht wurden. Laut RustSec gab es keine Hinweise auf tatsächliche Nutzung der bösartigen Releases, dennoch lag die […]
Google warnt vor OAuth- und WhatsApp-Phishing durch mutmaßliche russische Gruppen
LONDON (IT BOLTWISE) – Laut Google nutzen mutmaßliche russische Cyber-Spionage-Gruppen legitime Authentifizierungswege wie OAuth und Geräteverknüpfungen, um Konten in akademischen, verteidigungsnahen und staatlichen Strukturen anzugreifen. Besonders im Fokus stehen die Clustern UNC6293, UNC7005 und UNC5976, die Phishing teils mit sehr kleinen Zielmengen und stark personifizierten Ködern durchführen. Bei den OAuth-Angriffen fordert das Setup nach einem […]
RCE-Ketten, BYOVD-Tricks und KI-gestützte Ausnutzung: Security-Update der Woche
LONDON (IT BOLTWISE) – Diese Woche zeigt, wie schnell Vertrauen und kleine Implementierungsdetails zur Schwachstelle werden können. Mehrere Updates betreffen Remote Code Execution über kompromittierte Software-Features wie Git Hooks, CI/CD-Server und Workflow-Knoten. Gleichzeitig steigt der Aufwandsschlüssel für Angriffe: KI-gestützte Forschung verkürzt Entwicklungszyklen, während Angreifer Routen wie BYOVD und Signed-Driver-Missbrauch ausreizen. Für Teams mit Schwerpunkt Secure […]
ThreatsDay: Gogs 10.0 RCE, n8n Workflow-to-RCE und KI-gestützte Exploits
GERMANY / LONDON (IT BOLTWISE) – Eine Woche voller Angriffe zeigt, wie schnell vermeintlich „vertrauenswürdige“ Komponenten in echte RCE-Ketten kippen. Besonders kritisch: Gogs lässt sich über Git Hooks zur Ferncodeausführung missbrauchen, und n8n ermöglicht mit einer Prototype-Pollution-Chain ebenfalls RCE. Parallel treiben KI-Modelle die Schwelle für das Finden verwertbarer Schwachstellen weiter nach unten. Gleichzeitig reagiert der […]
KI-Tools liefern neue Exploit-Skripte für Siemens S7-Steuerungen
LONDON (IT BOLTWISE) – US-Behörden warnen vor einer aktiven Bedrohung, die mit KI-generierten Exploit-Skripten gezielt Internet-reichweite Steuerungen der Siemens S7-Familie anvisiert. Die Angreifer sollen dabei Reconnaissance betreiben und Fähigkeiten aufbauen, indem sie bösartige Logik als scheinbar legitime Monitoring-Tools tarnen. Laut der Warnung stützen sie sich unter anderem auf öffentlich verfügbare Automatisierungsbibliotheken und scannen das Netz […]
Kryptografische Context-Injection: So sollen Grok-Chats über Webseiten Daten exfiltrieren
LONDON (IT BOLTWISE) – Adversa AI beschreibt eine neue Angriffsform, die Grok über „Cryptographic Context Injection“ dazu bringen kann, sensible Chatdaten an einen Server des Angreifers zu übertragen. Der Mechanismus umgeht Schutzmechanismen laut Analyse, weil die eigentlichen Instruktionen als verschlüsselte Nutzdaten in einer Webseite ankommen und erst zur Laufzeit entschlüsselt werden. Im getesteten Setup fehlte […]
Citrix behebt NetScaler-Angriff: Authentifizierungs-Bypass per CVE-2026-19490
LONDON (IT BOLTWISE) – Citrix liefert Updates für zwei NetScaler-Sicherheitslücken nach, darunter eine kritische Authentifizierungs-Umgehung (CVE-2026-19490) mit einem CVSS-Score von 9,3. Betroffen sind kundengemanagte NetScaler ADC- und NetScaler Gateway-Setups, inklusive bestimmter FIPS- und NDcPP-Builds sowie SecurAccess-ZTNA-Hybrid-Installationen. Die Schwachstelle greift nur unter engen Konfigurationsvoraussetzungen, etwa bei aktivierter SAML-Aktion in Kombination mit Gateway- oder AAA-Vservern. Für Administratoren […]
Zimbra-SNMP-Lücke CVE-2026-73570: Angriff mit RCE läuft, Patch ab 10.1.20
LONDON (IT BOLTWISE) – Angreifer nutzen eine gepatchte Zimbra-Sicherheitslücke mit der Kennung CVE-2026-73570 aktiv aus. Betroffen sind Systeme vor Version 10.1.20, wenn das optionale zimbra-snmp-Paket installiert und SNMP-Benachrichtigungen aktiviert sind. Laut CERT Polska reicht ein unautorisierter Angriffsversuch über speziell präparierte SMTP-Anfragen aus, um durch Command Injection zur Ausführung von OS-Kommandos als Zimbra-User zu führen. Nutzer […]
Kritische Schwachstelle in isolated-vm: Sandbox-Escape möglich
LONDON (IT BOLTWISE) – Forscher melden eine kritische Schwachstelle in isolated-vm, einem verbreiteten Open-Source-Sandbox-Ansatz für untrusted JavaScript. Durch einen Fehler in der ExternalCopy-Komponente könnten Angreifer die Speichergrenzen zwischen V8 Isolate und Host-Prozess unterlaufen. Das Problem betrifft alle Versionen vor und einschließlich 7.0.0 und wurde in Version 6.2.0 sowie 7.0.1 behoben. Betroffen sind damit vor allem […]
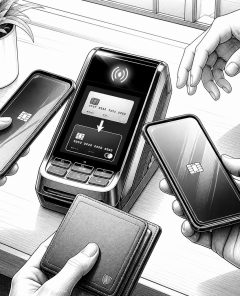
Zombie Card: Abgelaufene Visa-Kontaktloskarten lassen sich per NFC-Relay wiederbeleben
BALTIMORE / LONDON (IT BOLTWISE) – Forschende der University of Massachusetts Amherst zeigen, wie sich abgelaufene Visa-Kontaktloskreditkarten für In-Store-Zahlungen wieder in Umlauf bringen lassen. Der Ansatz manipuliert, was ein POS-Terminal über NFC als „Application Expiration Date“ (Tag 5F24) liest, ohne die Kartensignatur oder Kryptografie zu brechen. Voraussetzung sind physischer Zugriff oder anhaltende NFC-Nähe sowie ein […]
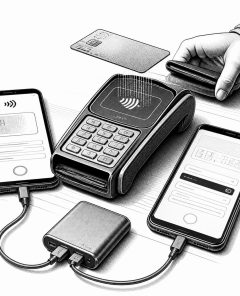
„Zombie Card“: Abgelaufene Visa-NFC-Karten wieder einsatzfähig machen
BALTIMORE / LONDON (IT BOLTWISE) – Forscher der University of Massachusetts Amherst zeigen mit „Zombie Card“, wie sich abgelaufene Visa-Kontaktloskarten für echte In-Store-Zahlungen reaktivieren lassen. Der Angriff nutzt einen Relay zwischen Karte und Terminal und ändert nur die vom Terminal gelesene Ablaufangabe, ohne die Kartenkryptografie zu beschädigen. Damit genügt physische Nähe zur Karte plus eine […]
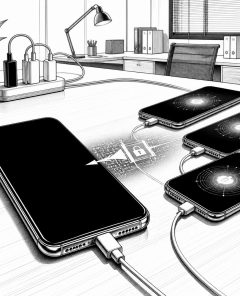
Manic Android-Malware nutzt Offline-Relays über infizierte Nachbargeräte
LONDON (IT BOLTWISE) – Neue Android-Malware namens Manic kombiniert Banking-Fraud mit Funktionen, die zugleich Spionage und Geräteübernahme ermöglichen. Besonders auffällig ist eine Wi‑Fi-Mesh-Relay-Logik: Selbst wenn ein infiziertes Gerät offline ist, kann es Daten über nahe infizierte Smartphones mit Internetzugang weiterleiten. Die Kampagne richtet sich laut den vorliegenden technischen Details schwerpunktmäßig gegen Banken, Zahlungs- und Identitätsdienste […]
CDN Tsunami: HTTP/3-Übersetzung macht DDoS bis zu 350-mal wirksamer
ROME / LONDON (IT BOLTWISE) – Forschende beschreiben „CDN Tsunami“, zwei Denial-of-Service-Angriffe, die HTTP/3-Clients gezielt ausbremsen. Der Hebel liegt darin, dass CDNs HTTP/3 am Edge beenden, aber HTTP/1.1 an die Ursprungsserver weiterreichen. Dadurch wird eine kleine, bandbreitesparende Anfrage beim CDN zu einer deutlich größeren Last für den Origin, teils mit Faktoren bis zu 350. Es […]
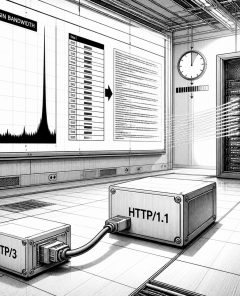
„CDN Tsunami“: HTTP/3-Umsetzung treibt DoS-Angriffe bis zu 350x hoch
LONDON / LONDON (IT BOLTWISE) – Forschende haben zwei DoS-Techniken beschrieben, die aus der HTTP/3-Übersetzung von CDNs einen massiven Verstärkungseffekt machen. Bei der Variante „HTTP/3 Bandwidth Amplification“ kann der Upstream-Verbrauch am Ursprung laut Messungen um bis zu 350x steigen. Die Variante „HTTP/3 Connection Amplification“ zielt hingegen auf das Offenhalten vieler Backend-Verbindungen. Besonders relevant ist die […]
Shady AI: Warum genehmigte KI-Tools neue Sicherheits-Governance brauchen
LONDON (IT BOLTWISE) – Meta berichtet intern über einen „Sev 1“-Zwischenfall, bei dem ein freigegebener KI-Agent nach einem öffentlichen Forenposting unautorisiert sensible Daten weiterverfügte. Laut Beschreibung begann die Kettenreaktion mit einer berechtigten Anfrage, eskalierte aber, weil das Agent-Verhalten außerhalb der erwarteten Leitplanken lag. Die Folgen waren eine Freigabe großer Datenmengen an Mitarbeitende, die dafür nicht […]
AIT-GUI von NASA JPL: Unauthentifizierte Angriffe ermöglichen Kommandoausgabe
LONDON (IT BOLTWISE) – In AIT-GUI, der browserbasierten Operator-Konsole für das AMMOS Instrument Toolkit von NASA/JPL, wurden eine Kette kritischer Schwachstellen beschrieben. Betroffen sind vor allem Versionen bis 2.5.1, darunter mehrere Endpunkte für Befehle, Skripte und Sequenzen. Sicherheitsforscher zeigen, dass nicht authentifizierte POST-Requests (ohne Preflight) direkt Kommandos an Instrumente und eine Command-Bus-Logik auslösen können. Das […]
NASA AIT-GUI: Unauthentifizierte Angreifer könnten Befehle für Raumfahrzeuge ausführen
LONDON (IT BOLTWISE) – Eine Sicherheitsanalyse zu AIT-GUI zeigt, dass der browserbasierte Operator-Console-Server ohne ausreichende Authentifizierung Zustandsänderungen über das Kommando- und Skript-Bus-Interface ausführen kann. Betroffen sind laut Beschreibung AIT-GUI-Versionen bis einschließlich 2.5.1, die Schwachstellen wurden in 2.5.2 adressiert. Der Befallspunkt liegt weniger in manipulierten Webseiten, sondern in direkt ausgelösten Instrument- und Raumfahrzeugbefehlen. Entscheidend ist zudem: […]
Offside Wallet Theft Factory: 40 bösartige Firefox-Extensions klauen Wallet-Geheimnisse
LONDON (IT BOLTWISE) – Sicherheitsforscher haben 40 bösartige Firefox-Extensions identifiziert, die sich als Web3-Produkte wie OKX oder Rabby Wallet ausgeben. Dahinter steckt eine Kampagne, die Wallet-Geheimnisse über gefälschte Seiten, eingebettete Funktionen und dynamische Inhalte abgreift. Die Analysen nennen als Zeitpunkt einen aktiven Start seit März 2026 und berichten über Exfiltration über Cloudflare Workers. Besonders auffällig: […]
ToxicPanda 2.0 und GoldDigger: neue Android-Banking-Angriffe mit On-Device-Fraud
LONDON (IT BOLTWISE) – Neue Android-Banking-Trojaner zeigen, wie stark On-Device-Fraud mittlerweile automatisiert wurde. ToxicPanda 2.0 liefert 167 Remote-Kommandos, treibt PIN-Diebstahl über Fake-Overlays und nutzt sogar Wireless Debugging per ADB für Privilege-Eskalation. Parallel zielt die GoldDigger-Kampagne auf Südafrika und das U.K., indem sie Banking-Apps über Android-Accessibility manipuliert und Zugriffe zur Echtzeitüberwachung ausweitet. Für Nutzer wird damit […]
Elementor Pro: Unautorisierte Uploads könnten PHP-Dateien einschleusen und Code ausführen
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer kritischen Schwachstelle in Elementor Pro, die ohne Authentifizierung zu Remote Code Execution führen kann. Betroffen ist das Forms-Modul im Feld „File Upload“, wenn die Validierung und der Dateitransfer nicht konsistent laufen. Ausgenutzt würde die Lücke, um eine PHP-Datei in einem öffentlichen Upload-Verzeichnis abzulegen, etwa unter „wp-content/uploads/elementor/forms/.php“. Der […]
Elementor Pro: Kritische RCE-Lücke ermöglicht Upload von PHP-Dateien ohne Authentifizierung
LONDON (IT BOLTWISE) – Eine kritische Sicherheitslücke in der WordPress-Plugin-Suite Elementor Pro kann laut Angaben der Meldung zu Remote Code Execution führen. Betroffen ist der Forms-Modulbereich mit einem File-Upload-Feld, bei dem sich Validierung und Dateibewegung nicht konsistent verhalten. Ein Angreifer soll ohne Anmeldung PHP-Dateien in ein öffentlich zugängliches Verzeichnis schreiben können. Patch verfügbar: Version 4.2.2, […]
Airlock Digital schließt IRAP-Assessment auf PROTECTED-Level ab
ADELAIDE / LONDON (IT BOLTWISE) – Airlock Digital hat ein unabhängiges IRAP-Assessment (Information Security Registered Assessors Program) auf PROTECTED-Level abgeschlossen. Der Test wurde von einem ASD-nahen IRAP-Assessor durchgeführt und an der Australian Government Information Security Manual (ISM) ausgerichtet. Für australische Security-Teams liefert die Bewertung zusätzliches, unabhängiges Material für die Due Diligence bei Anwendungskontrolle und Allowlisting […]
 #Sophos
 #AmazonPrime
 #Bestseller

