


LONDON (IT BOLTWISE) – Sicherheitsforscher haben 13 npm-Pakete identifiziert, die den JavaScript-Stealer WeaselBiscuit nachladen. Die Schadsoftware ist bewusst schlank: Sie verzichtet auf Remote-Access, Persistenz und klassische Kryptowallet-Drain-Funktionen. Stattdessen liest sie Chrome-Extension-Storage als rohen LevelDB-Key/Value aus und kann auf Windows zusätzlich Clipboard und Tastatureingaben protokollieren. Der Einstieg erfolgt über einen npm-Import, der die Payload direkt im Speicher ausführt und ihre C2-Parameter separat nachlädt.
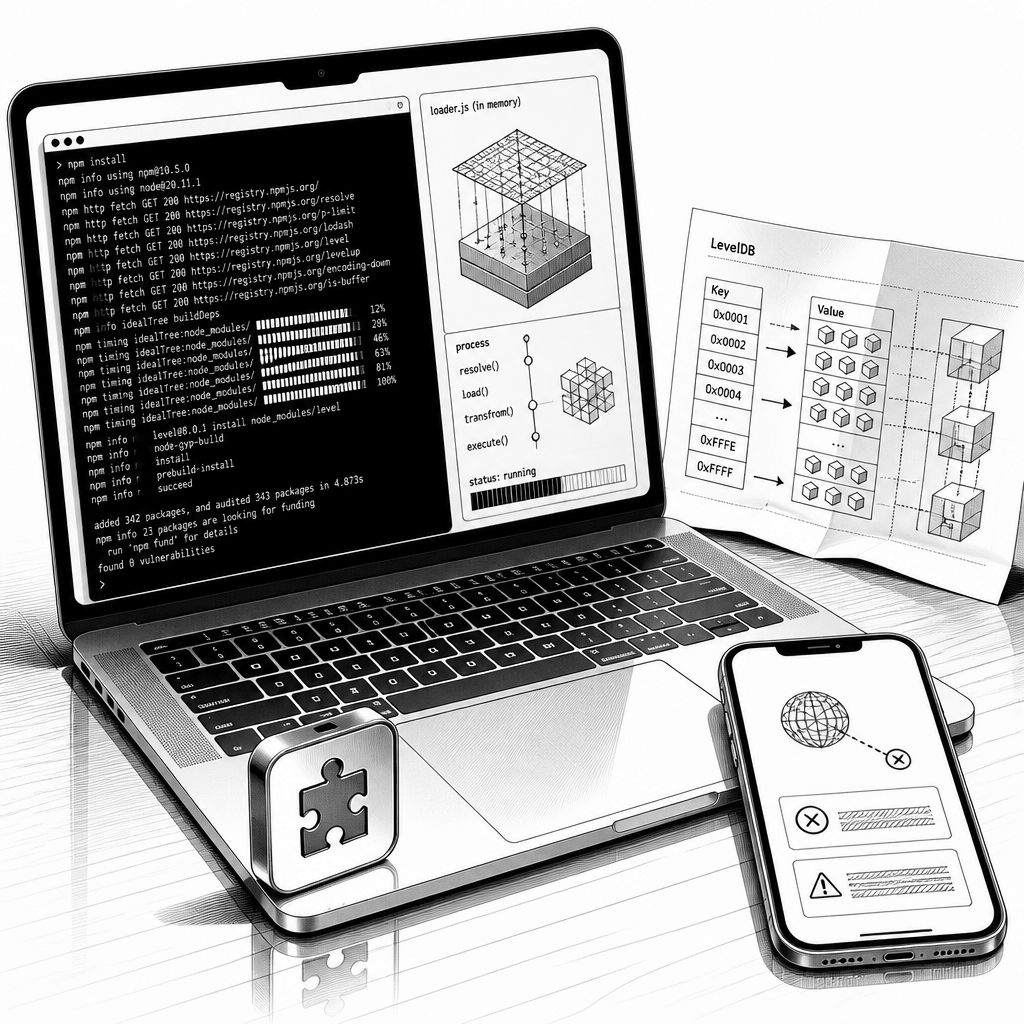
Die aktuelle Malware-Entdeckung macht vor allem eines deutlich: Im npm-Ökosystem reicht oft schon ein scheinbar harmloses Import-Statement, um einen kompletten Datenabfluss anzustoßen. In diesem Fall berichten Sicherheitsforscher über eine Cluster von 13 npm-Paketen, die gemeinsam den bislang undokumentierten JavaScript-Stealer WeaselBiscuit ausliefern. Damit rückt nicht nur die Frage nach „welcher Code“ in den Fokus, sondern auch die konkrete Funktionsweise des Einstiegs: WeaselBiscuit wird über einen npm-Import getriggert und bringt anschließend einen Loader („loader.js“) mit, der die eigentliche Schadsoftware direkt im Speicher nachlädt und startet.
Technisch setzt das Schadprogramm bewusst auf Reduktion. Laut den Analysen von Paul McCarty (aka 6mile) wirkt es „kleiner, leichter und zurückgeschnitten“, weil zahlreiche „schwere“ Funktionen entfernt wurden. Das fällt insbesondere im Vergleich zu älteren, funktional ähnlichen Stealern auf, die unter anderem im Umfeld der DPRK-Operation „Contagious Interview“ verortet werden. WeaselBiscuit zeigt funktionale Überschneidungen mit BeaverTail und OtterCookie, ordnet diese Idee aber in ein schlankes Architekturmodell ein: Es gibt keinen Remote-Access, keine Persistenzkomponente und auch keinen direkten Kryptowallet-Diebstahl sowie keine Fähigkeit, sekundäre Payloads wie „InvisibleFerret“ nachzuladen.
Der Datenabfluss zielt dafür sehr direkt auf etwas, das Entwickler und IT-Teams in der Praxis häufig zu wenig absichern: die lokalen Nutzungsdaten von Browser-Extensions. Nach dem Start ermittelt WeaselBiscuit zunächst seine Command-and-Control-Konfiguration von einer separaten Npoint-URL, bevor es den kompromittierten Host „profiliert“ und dann gezielt Chrome-Extension-Storage ausliest. Die Erhebung soll dabei plattformübergreifend funktionieren – für Windows, macOS und Linux – und nutzt ein sehr spezielles Datenformat: Es werden „every readable, nonempty file“ unter dem Verzeichnis „Local Extension Settings“ hochgeladen, und zwar als roher LevelDB Key/Value Store. Für den Angriffshebel ist das relevant, weil Wallet-Extensions typischerweise genau dort ihren internen Zustand ablegen; je nach Extension können zusätzlich andere sensible, lokal gecachte Daten betroffen sein.
Ergänzend kommt auf Windows ein klassischer Keylogger-/Clipboard-Baustein hinzu. Anhand von Operator-Befehlen, die der Malware über den C2-Endpunkt „103.170.217[.]184:8787“ (Adresse und Port im Text) empfängt, kann WeaselBiscuit sowohl Clipboard-Inhalte als auch Tastatureingaben protokollieren. Interessant ist dabei weniger das Vorhandensein dieser Module – die kennt man aus vielen Familien – sondern die Tatsache, dass sie hier als optionaler Schaltkreis verstanden werden: Die Grundpipeline bleibt schlank, und zusätzliche Erntefunktionen werden nur nach Kommandos aktiviert. Genau diese Modularität erleichtert es Angreifern, eine Malwarefamilie je nach Zielprofil „aufzumischen“, ohne gleich das gesamte Paket neu zu bauen.
Die Zuordnung zu einem konkreten staatlichen Akteur bleibt dennoch vorsichtig. Obwohl die funktionalen Überlappungen zu DPRK-assoziierten Contagious-Interview-Werkzeugen auffallen, betonen die Analysten von OpenSourceMalware, dass es keine endgültigen Belege für Operator-Infrastruktur, Victimology, Kampagnen-Metadaten oder Signaturmaterial gibt, die eine eindeutige Zuschreibung erlauben. Trotzdem nennen sie mehrere Tradecraft-Signale, die in die Richtung „DPRK-Umfeld“ weisen könnten: der Einsatz von Npoint.io als schlankem Online-JSON-Storage, verschachtelte öffentliche-IP- und Geolocation-Checks über api.ipify.org und ip-api.com, sowie eine C2-Architektur, die sich mit OtterCookie überschneidet. Auch auffällig: die Verwendung numerischer Kampagnen-IDs (10, 12, 44, 79, 95, 99), die die Installationen taggen und damit einem Muster ähneln, das bereits bei „PolinRider“ beschrieben wurde.
Für die Einordnung in die größere Angriffslogik lohnt der Blick auf frühere Versuche, Funktionen zwischen Stealern zusammenzuführen. So berichtete Cisco Talos im Oktober 2025 über einen npm-Paketnamen („node-nvm-ssh“), der Charakteristika von BeaverTail und OtterCookie gezeigt habe und dadurch die klare Trennung der beiden Stränge verwische. WeaselBiscuit wirkt in diesem Kontext wie ein weiterer Baustein in einer Strategie, bei der Loader-Mechanik, C2-Auflösung und Datenextraktion zu einem Minimum-Set kombiniert werden. Der Aufwand sinkt dadurch für die Angreifer, während die Reichweite steigt: Eine zentrale Schwachstelle in der Supply Chain bleibt gleich – die „npm-Trust-Annahme“ – aber der Zielraum verschiebt sich vom Kryptowallet-Schwerpunkt hin zu Browser-Extension-Storage.
Für Organisationen bedeutet das vor allem, dass Monitoring und Abwehr nicht nur auf klassische Kryptothief-Marker zugeschnitten sein dürfen. Wer bei npm-Integrationen lediglich nach bekannten Kryptofunktionen oder Remote-Access-Signaturen sucht, kann Datenabflüsse wie den WeaselBiscuit-Ansatz übersehen, weil der eigentliche Wertabfluss in den lokalen Extension-Daten steckt. Praktisch relevant ist zudem der Einstieg über einen npm-Import: In vielen Build- und CI-Setups landet ein Import schon früh im Prozess, und der Loader kann die eigentliche Payload im Speicher starten, bevor sichtbare Dateidropper-Indikatoren greifen. Entsprechend sollten Security-Teams auch die Verhaltensspuren des Package-Installings (z. B. ungewöhnliche Netzwerkaufrufe zu Npoint-URLs, rasche In-Memory-Execution nach „loader.js“-ähnlichen Mustern) eng mit Host-Signalen wie Zugriff auf LevelDB-Strukturen im Extension-Verzeichnis verknüpfen. Damit wird aus der reinen Paketprüfung eine verlässlichere Verteidigung gegen genau solche „kleinen, gezielten“ Stealer.
Offen bleibt der nächste Schritt: Ob sich WeaselBiscuit tatsächlich als „neueste Ergänzung“ eines DPRK-internen Werkzeugparks bestätigt, ist nach den vorliegenden Angaben noch nicht entschieden. Die öffentliche Dokumentation zu OtterCookie und BeaverTail wurde bereits früher bekannt, und auch für diese Familie existieren Referenzen auf Vorarbeiten, etwa durch eine erste öffentliche Beschreibung von NTT Security Holdings im Dezember 2024 für das Umfeld. Mit WeaselBiscuit verschiebt sich der Fokus aber spürbar auf einen anderen Erntepfad – und genau darin liegt die operative Botschaft für Unternehmen: Supply-Chain-Risiken sind nicht nur ein Problem von „gefälschten Releases“, sondern auch von kleinen, modularen Payloads, die ihre Wirkung erst durch den richtigen Laufzeitpfad entfalten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WeaselBiscuit: neuer npm-Dieb zielt auf Chrome-Extension-Storage statt Kryptowallets" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WeaselBiscuit: neuer npm-Dieb zielt auf Chrome-Extension-Storage statt Kryptowallets" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WeaselBiscuit: neuer npm-Dieb zielt auf Chrome-Extension-Storage statt Kryptowallets« bei Google Deutschland suchen, bei Bing oder Google News!