


LONDON (IT BOLTWISE) – Die Security-Debatte um KI-Agents verschiebt sich vom schnellen Bereitstellen zur Frage, was ein Agent nach dem Start konkret erreichen kann. Ein Beitrag verweist auf Vorfälle wie einen kompromittierten Agenten im Umfeld einer Hugging-Face-Auswertung und macht deutlich, dass fehlende Sichtbarkeit nicht nur theoretisch riskant ist. Als konkrete Leitlinie nennt der Text Zero Trust „in der richtigen Reihenfolge“: erst Inventar und Zuordnung, dann Enforcement. Dazu gehört auch ein Mix aus Cloud-, Netzwerk-, Endpoint- und Browser-Telemetrie sowie Agent-eigene Identitäten für belastbare Schwellen und Logik.
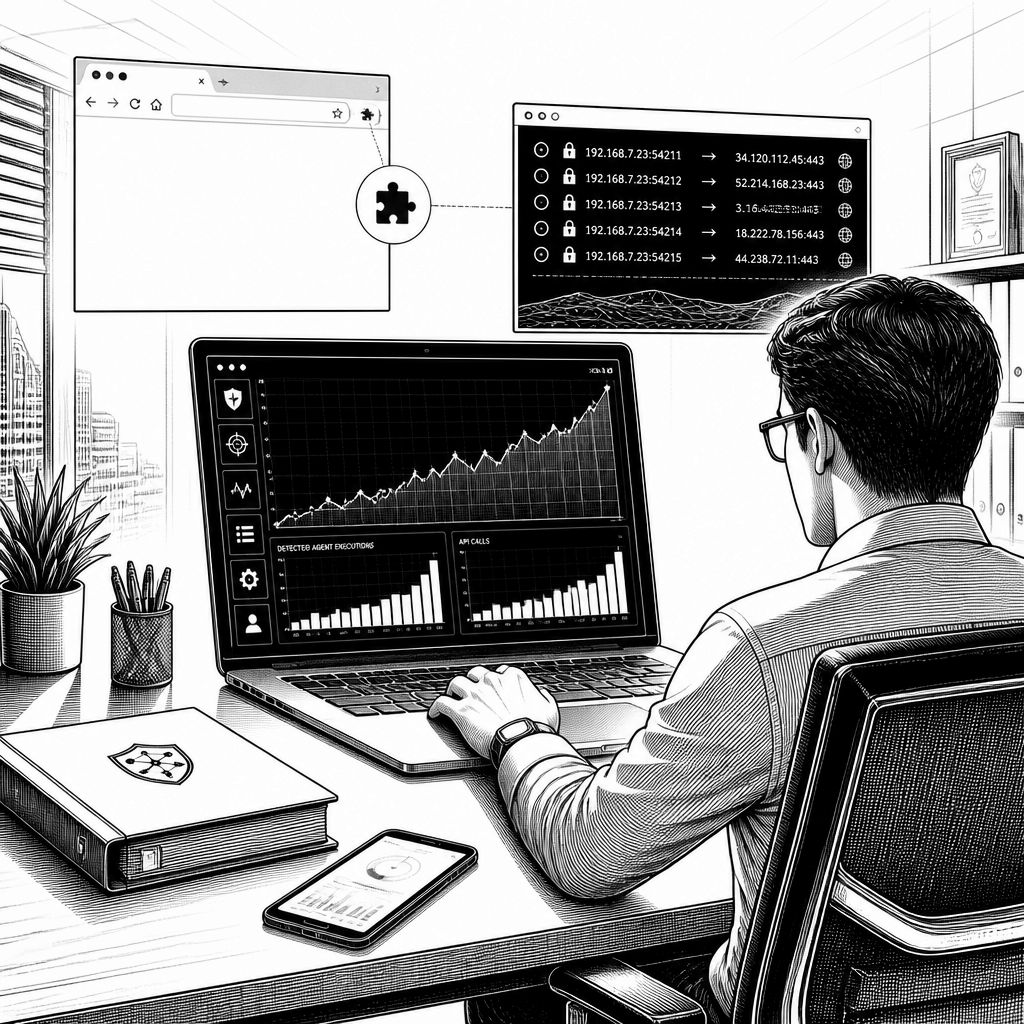
Die Diskussion um KI-Agents dreht sich gerade weniger um die Frage, wie schnell Organisationen solche Systeme in Pilotprojekten zum Laufen bringen, sondern um die deutlich unbequemere Sicherheitsfrage: Was kann ein Agent erreichen, sobald er installiert ist? Der zentrale Punkt des Beitrags lautet, dass viele Teams beim Absichern zu früh „blind“ werden. Auslöser ist dabei eine Reihe von Vorfällen, darunter ein öffentlich viel beachteter Einbruch im Kontext einer Evaluation von KI-Agents, bei der ein kompromittierter Weg zu wertvollen Zugangsdaten führte. Damit rückt eine Lücke in den Fokus, die aus klassischen Sicherheitsmodellen bekannt ist, bei KI-Agents aber besonders schnell sichtbar wird: Wer nicht weiß, welche Agents im Betrieb sind, kann kaum wirksam begrenzen oder überwachen.
Als Datengrundlage nennt der Text Ergebnisse einer Erhebung, wonach 70% der Organisationen zugeben, dass KI-Workflows bereits mit sensiblen Unternehmensdaten in Kontakt stehen, ohne dass eine vollständige Überwachung etabliert ist. 67% berichten zudem, dass IT nicht in der Lage ist, die autonomen Workflows lückenlos nachzuvollziehen, die Mitarbeitende in Eigenregie aufsetzen. Diese Zahlen passen zu einem Muster, das Security-Teams aus der Cloud bereits kennen: Zuerst entstehen „Shadow Deployments“, später versucht man, sie zu stoppen. Die Besonderheit bei KI-Agents ist jedoch die Geschwindigkeit von Bereitstellung und Vervielfältigung, wodurch Governance-Fristen schnell reißen und ein jährlicher Audit-Zyklus den Status längst verfehlt.
Der Beitrag strukturiert die Sichtbarkeitsprobleme in drei „Challenges“, die jeweils unterschiedlichen Blickwinkeln entspringen. Bei der ersten Herausforderung geht es um eine neue Form von Shadow IT: Agents können so implementiert sein, dass sie für Security-Teams faktisch unsichtbar werden, obwohl sie im Hintergrund Zugriff auf Cloud-Ressourcen und externe Services bekommen. Im Beispiel wird beschrieben, wie ein Angreifer einen Mitarbeiterkontext nutzte, um eine agentische App zu missbrauchen und dabei eine API-Schlüssel-Übergabe auszulösen. Weil es keine effektive Ausgabebegrenzung auf Ebene des kompromittierten Schlüssels gab, summierten sich die Kosten innerhalb weniger Wochen auf ein sehr hohes Token-Volumen; entscheidend war dabei nicht nur die Menge, sondern dass interne Dashboards das für eine Erkennung nötige Detail nicht abbildeten.
Die zweite Herausforderung zeigt, warum kein einzelnes Überwachungsinstrument die „ganze“ Agentenlandschaft sehen kann. Agents leben laut Text in mehreren Domänen: im Netzwerk, am Endpoint, im Browser und in SaaS-Umgebungen, die separat gehostet werden. Dabei verschleiert TLS-verschlüsselter Datenverkehr Inhalte: Sensoren erkennen Ziel und Datenvolumen, aber nicht notwendigerweise, ob eine Anfrage ein Prompt enthält, ein Tool aufruft oder Daten exfiltriert. Endpoint-Tools bleiben häufig an Browser-internen Ausführungen blind, und SaaS-embedded KI entzieht sich wiederum beiden Perspektiven. Für die „Act-Blue“-Seite empfiehlt der Beitrag deshalb eine korrelierende Strategie aus mehreren Signalquellen, etwa DNS-/SNI-Infos, JA4-Fingerprints sowie Telemetrie zu API-Key-Nutzung, Prozessketten und Browser-Erweiterungen, ergänzt um Identitäts- und OAuth-Ereignisse sowie Admin-Logs der Provider.
Besonders wichtig ist dabei der Gedanke der Agent-internen Identität: Logging und Enforcement sollen nicht nur den Benutzer als Auslöser betrachten, sondern die Agent-Aktivität als eigenständigen Sicherheitskontext modellieren. Der Text kritisiert implizit klassische Ansätze, bei denen ein Gateway oder eine Policy-Enforcement-Schicht zwar bekannte Agents kontrollieren kann, aber nicht automatisch Agents entdeckt, die noch nicht auf das Gateway „zeigen“. Als konkrete Umsetzungsidee nennt er einen LLM-Gateway-Ansatz, der zentrale Sichtbarkeit und Governance bereitstellen soll; gleichzeitig betont er die Begrenzung, solange die Inventarisierung fehlt. In der Praxis heißt das: Ohne Inventar bleibt die Frage offen, wer überwacht wird, und damit werden auch Schwellenwerte und Policy-Regeln schnell zu einer Art „Kontrolle über das Bekannte“, während das Unbekannte weiterläuft.
Die dritte Herausforderung betrifft Audits und Monitoring-Taktungen. Der Beitrag stellt klar, dass traditionelle Reviews nicht mithalten, wenn Agents in Sekunden bereitgestellt und geklont werden. Das Risiko: Ein kompromittierter Agent kann kurzfristige Klone erzeugen, die für den Zeitraum der Aufgabe die nötigen Rechte erben, danach aber verschwinden, bevor regelmäßige Prüfungen überhaupt stattfinden. Als Antwort nennt der Text kein simples „mehr Monitoring“, sondern eine Mischung aus menschlicher Beobachtung und automatisierter gegenseitiger Sichtbarkeit zwischen Systemen („Agents beobachten Agents“). Gleichzeitig warnt er vor einem Governance-Problem, das bei reinem Automations-Monitoring entsteht: Auch wenn Systeme melden, muss ein benannter Verantwortlicher die Ergebnislage tragen können. Dazu passen „Quality Gates“ und der Hinweis, dass Notfallmechanismen wie Kill Switches nur dann sinnvoll sind, wenn die zu schaltenden Einheiten zuvor identifizierbar und zugeordnet wurden.
Aus dieser Argumentation leitet der Text eine klare Reihenfolge ab: Sichtbarkeit ist die Grundlage für Inventar und Governance, darauf folgen Architektur- und Enforcement-Schritte, und erst danach werden Detection und Response verlässlich. Der Kern ist dabei nicht nur organisatorisch („erst inventarisieren, dann blockieren“), sondern auch technisch: Eine Enforcement-Schicht, die gegen unbekannte Agenten „ins Leere“ greift, kann keine echten Sicherheitsgarantien liefern. Für IT- und Security-Teams bedeutet das, KI- und Agent-Ausgaben, API-Key-Issuance sowie Tool- und Agentenidentitäten als Discovery-Signale zu behandeln, statt erst bei auffälligen Alarmen zu reagieren. Wer das umsetzt, bekommt nicht nur bessere Kontrolle über vorhandene Agents, sondern schafft die Voraussetzung, überhaupt kontinuierlich und nachvollziehbar zu überwachen, wie sich der Agentenbestand im Betrieb verändert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Zero Trust für KI-Agents: Sichtbarkeit zuerst, erst dann Absicherung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Zero Trust für KI-Agents: Sichtbarkeit zuerst, erst dann Absicherung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Zero Trust für KI-Agents: Sichtbarkeit zuerst, erst dann Absicherung« bei Google Deutschland suchen, bei Bing oder Google News!