


OFFENBACH / LONDON (IT BOLTWISE) – Eine groß angelegte Phishing-Welle zielt derzeit auf Sparkassen-Kundinnen und -Kunden in ganz Deutschland. Die Betrüger versenden E-Mails mit dem Betreff „Verifizierung erforderlich“ und setzen eine Frist auf den 2. August 2026. In den Nachrichten wird zudem mit drohender Kontosperrung nach 24 oder 48 Stunden gearbeitet. Sparkassen und Sicherheitsstellen warnen: Niemand soll Links öffnen oder Daten in vermeintlichen Login-Seiten eingeben.
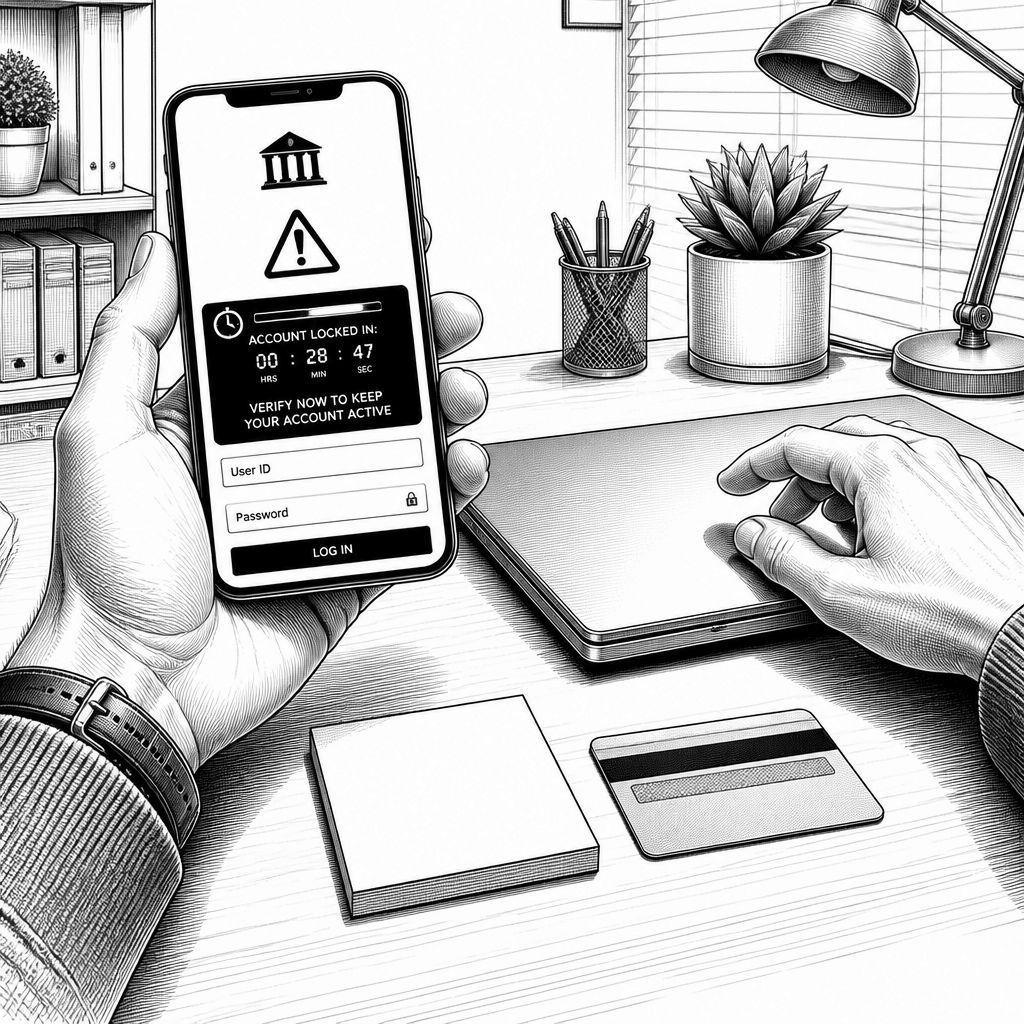
Die aktuelle Phishing-Welle richtet sich nicht nur gegen „irgendwelche“ Bankkunden, sondern konkret gegen Menschen, die ihren Zahlungsalltag über das Online-Banking erledigen. In den letzten Tagen meldet sich eine neue Betrugsvariante mit immer ähnlichem Muster: E-Mails tragen den Betreff „Verifizierung erforderlich“ und fordern Empfänger auf, sensible Angaben bis zu einer Frist am 2. August 2026 zu bestätigen. Der Zeitdruck wirkt dabei als psychologischer Hebel, denn wer unter Stress handelt, klickt eher auf den Link und liefert leichter persönliche Daten nach.
Technisch betrachtet setzen die Absender genau an den Stellen an, an denen viele Nutzerinnen und Nutzer im Alltag am wenigsten prüfen: dem Einstiegspunkt in die gefälschte Interaktion. In den Schreiben wird mit einem angeblichen Sicherheitsupdate beim Sparkassen-Banking argumentiert; parallel verweist der Inhalt auf eine Login-Seite, die nicht zur offiziellen Bankdomäne gehört. Auffällig sind laut Verbraucher- und Sicherheitshinweisen mehrere Indikatoren, die selbst ohne tiefe IT-Kenntnisse erkennbar sein können: häufig fehlt eine persönliche Anrede, stattdessen wird ein generisches „Hallo“ verwendet, die Absenderadresse steht in keinem Zusammenhang mit der Sparkassen-Finanzgruppe und die Texte enthalten Rechtschreibfehler sowie widersprüchliche Angaben zu Fristen.
Auch der Ton der Nachrichten ist ein Teil des Angriffs. Die Betrüger behaupten, das Konto werde innerhalb von 24 oder 48 Stunden gesperrt, falls die Verifizierung nicht erfolgt. So entsteht ein Ablauf, der einem Notfall-Szenario ähnelt: Erst wird Panik erzeugt, dann wird über den Klick auf den Link die nächste Hürde gebaut. Gerade das Zusammenspiel aus Drohkulisse und gefälschter Weboberfläche erhöht die Wahrscheinlichkeit, dass Nutzende die URL prüfen, aber zu spät: Sobald die Eingaben auf einer täuschend gestalteten Seite erfolgt sind, ist der Schaden bereits möglich.
Bei den Reaktionen der Institute zeigt sich ein klares Grundsignal: Die Sparkasse Bielefeld weist laut ihrer Stellungnahme darauf hin, dass das Institut grundsätzlich keine sensiblen Daten auf diesem Weg abfragt. Für Betroffene bedeutet das praktisch, dass die vermeintliche „Verifizierung“ in der Mail selbst die Gefahr ist. Wer unsicher ist, soll im Zweifel nicht der Aufforderung folgen, sondern den direkten Kontakt zum Berater aufnehmen und die Anfrage unabhängig verifizieren lassen. Damit verschiebt sich die Kommunikation weg von der Betrugsstrecke hin zu einem legitimen Kanal, was gerade bei zeitkritischen Nachrichten entscheidend ist.
Wie schnell aus einer Klickhandlung reale Verluste werden können, zeigen mehrere geschilderte Schadensfälle. Branchenbeobachter berichten von einem kombinierten Vorgehen aus gefälschten E-Mails, SMS und anschließenden Telefonaten, bei denen bereits Schäden in sechsstelliger Höhe entstanden sein sollen. Ein konkretes Beispiel aus Zwickau beschreibt, dass eine Kundin nach dem Erhalt einer Phishing-Mail durch einen vermeintlichen Bankmitarbeiter kontaktiert und um einen niedrigen fünfstelligen Betrag betrogen wurde. In Kärnten soll es ebenfalls zu nicht autorisierten Überweisungen gekommen sein, nachdem gefälschte SMS und Telefonate Nutzer unter Druck gesetzt hatten. Besonders schwer wiegt ein Fall aus Offenbach, in dem ein Rentner Schmuck und Gold im Wert eines sechsstelligen Betrags übergab, weil sich die ansprechende Person fälschlich als Polizist ausgegeben habe.
Bemerkenswert ist zudem die juristische Dimension: In einem Verfahren vor dem Oberlandesgericht (OLG) Frankfurt wurde eine Sparkasse verpflichtet, einem Kunden 66.000 Euro zu erstatten, die im Zuge betrügerischer Aktivitäten verloren gegangen waren. Auch wenn Phishing-Fälle im Detail variieren, zeigt die Entscheidung, dass Gerichte den Schutz von Kundengeldern und die Verantwortungskette im Missbrauchsfall ernst nehmen. Für Banken und Kundenseite heißt das: Sicherheit ist nicht nur ein technisches Thema, sondern auch ein Anspruch, der sich im Ernstfall bewähren muss.
Für den Schutz empfehlen die Verbraucherzentrale und das Bundesamt für Sicherheit in der Informationstechnik (BSI) vor allem schnelle, entschlossene Schritte: bei Verdacht keine Links anklicken und keine persönlichen Daten in vermeintlichen Eingabemasken eingeben. Falls Daten bereits preisgegeben wurden, soll das Konto umgehend gesperrt und der Online-Banking-Zugang blockiert werden; dafür steht der zentrale Sperr-Notruf unter der Rufnummer 116 116 bereit. Parallel muss das kontoführende Kreditinstitut informiert werden, um weitere Transaktionen zu verhindern, und es wird geraten, den Vorfall bei der Polizei anzuzeigen, damit er aktenkundig wird. Auf technischer Ebene wird außerdem häufig der Wechsel auf sicherere Login-Verfahren wie Passkeys genannt, weil sie Phishing-Mechanismen erschweren: Wer statt eines reinen Passworts eine bindende Geräte- oder Nutzerverifikation nutzt, verkürzt die Angriffsfläche für gefälschte Formulare.
Unterm Strich ist die Angriffsspur in dieser Welle erstaunlich „prozessgetrieben“: Erst erzeugen die Mails Handlungsdruck, dann führen Links auf täuschende Landingpages, danach versuchen Kriminelle mit weiterem Kontakt (E-Mail, SMS, Anruf) die Situation zu eskalieren, bis Zahlungs- oder Übergabehandlungen passieren. Genau deshalb sollten Unternehmen und IT-Verantwortliche ihre internen Awareness-Programme nicht nur auf das Erkennen von Mails ausrichten, sondern auch auf das richtige Verhalten im Minutenfenster nach einem Verdacht. Wer die richtigen Wege kennt, reduziert den Erfolg solcher Kampagnen messbar – und schafft gleichzeitig eine klare Dokumentationsbasis, falls es doch zum Schadensfall kommt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sparkassen-Phishing: Betrüger treiben Verifizierung bis zum 2. August 2026 voran" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sparkassen-Phishing: Betrüger treiben Verifizierung bis zum 2. August 2026 voran" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sparkassen-Phishing: Betrüger treiben Verifizierung bis zum 2. August 2026 voran« bei Google Deutschland suchen, bei Bing oder Google News!