


KREIS BIRKENFELD / LONDON (IT BOLTWISE) – Betrüger haben im Kreis Birkenfeld in nur zwei Wochen rund 310.000 Euro erbeutet, indem sie Notsituationen am Telefon vortäuschten. Parallel nimmt der digitale Betrug stark zu: Phishing ist laut Cisco Talos der dominierende Sicherheitsvorfall. Besonders kritisch ist Device-Code-Phishing, das die Mehrfaktor-Authentifizierung umgehen soll. Verbraucher und Unternehmen werden zudem vor KI-generierten Stimmen und Deepfake-Videos gewarnt, während klassische Trickmaschen an der Haustür weiterlaufen.
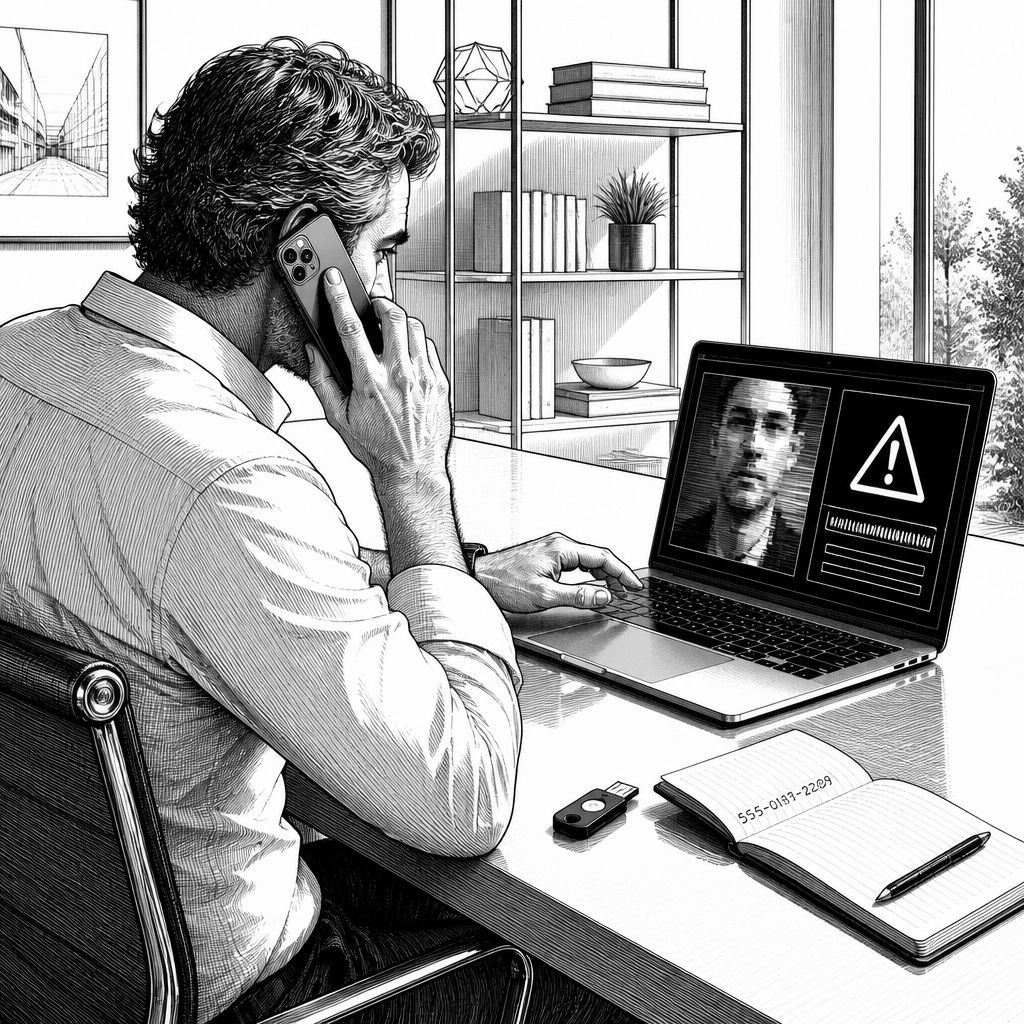
Im Kreis Birkenfeld hat sich Betrug innerhalb kürzester Zeit besonders konkret gezeigt: Täter erbeuteten laut den vorliegenden Angaben in nur zwei Wochen rund 310.000 Euro von vier Betroffenen. Die Vorgehensweise folgt einem bekannten Muster, setzt aber konsequent auf Druckmittel. Die Anrufer geben sich als Ansprechpartner in einer vermeintlichen Notsituation aus, etwa nach einem Unfall oder im Zusammenhang mit dringenden medizinischen Behandlungen. Die Opfer sollen anschließend unter hohem Zeitdruck Bargeld oder Wertsachen übergeben, während die Kommunikation darauf ausgerichtet ist, Entscheidungen zu beschleunigen und Rückfragen zu verhindern.
Damit verschiebt sich Betrug immer stärker in zwei Ebenen: erstens in den psychologischen Raum des Telefonats und zweitens in die technischen Wege, über die Zugangsdaten und Zahlungswege manipuliert werden. Nicht nur Privatpersonen geraten in den Fokus, auch Unternehmen werden zunehmend Ziel von Rechnungsbetrug. In den genannten Fällen ging es unter anderem um gefälschte Bankverbindungen, konkret über eine manipulierte IBAN, wobei das Geld im Verlauf später sichergestellt werden konnte. Daneben verhinderte aufmerksame Buchhaltung eine Fehlüberweisung von mehr als 228.000 Euro, nachdem die Überweisung durch interne Prüfprozesse rechtzeitig gestoppt wurde. Für die Ermittlungen ist dabei relevant, dass Behörden die beteiligten Kontoinhaber als zentrale Rollen in der Schadensumsetzung betrachten.
Die technische Lage verschärft sich zusätzlich durch eine wachsende Zahl von Angriffen, bei denen Phishing der Taktgeber ist. Der Quartalsbericht von Cisco Talos ordnet Phishing als dominierende Betrugsmasche ein: Mehr als die Hälfte aller registrierten Sicherheitsvorfälle werden darauf zurückgeführt, nach einem Anstieg gegenüber dem Vorjahr. Für Unternehmen ist das vor allem deshalb bedeutsam, weil Phishing nicht bei klassischen Köder-E-Mails stehen bleibt, sondern zunehmend in Identitäts- und Authentifizierungsprozesse eingreift. In diesem Kontext wird das Device-Code-Phishing besonders hervorgehoben: Ziel ist es, Mehrfaktor-Authentifizierung (MFA) zu umgehen, indem Angreifer den Login-Ablauf so ausnutzen, dass die zusätzliche Hürde weniger wirksam wird. Allein innerhalb eines Zeitfensters wurden dabei Millionen solcher Angriffe registriert, mit einem Schwerpunkt auf Microsoft-Diensten.
Auch der Schadcode bewegt sich in einer dynamischen Wachstumsphase. Im Berichtskontext werden deutliche Steigerungen genannt: Trojaner sollen um 145 Prozent zugenommen haben, Fake-Shops um 134 Prozent. Das passt zum realen Muster vieler Kampagnen, bei denen Phishing die Eintrittspforte liefert, während nachgelagerte Infrastrukturen den finanziellen Abfluss absichern. Gerade der Übergang vom Datendiebstahl zum Zahlungsbetrug macht es für Sicherheitsverantwortliche schwierig, sich auf einzelne Kontrollpunkte zu verlassen. Wer nur Nutzerinnen und Nutzer schult, aber den Authentifizierungs-Workflow nicht hardens, bleibt in der Praxis angreifbar. Gleichzeitig gilt: Auch wenn KI den Ton der Kampagnen modernisiert, bleibt das zentrale Problem menschliche Entscheidungen unter Zeitdruck und die Ausnutzung technischer Standardprozesse.
KI spielt in den beschriebenen Warnungen vor allem dort eine Rolle, wo Vertrauen schnell visuell oder akustisch hergestellt wird. In Mönchengladbach wurde ein Senior laut den Angaben beinahe in eine Geldanlage gelockt, nachdem KI-manipulierte Videos von Prominenten eingesetzt wurden, um Seriosität zu simulieren. Entscheidend war letztlich, dass Mitarbeitende der Bank den Betrug im letzten Moment erkannten und den Vorgang stoppten. Solche Vorfälle zeigen, dass Deepfakes nicht nur das Unterhaltungsumfeld betreffen, sondern unmittelbar in finanzielle Entscheidungsprozesse eindringen. Für Unternehmen und Privatpersonen bedeutet das: Verifizieren muss sich nicht nur auf Dokumente beziehen, sondern auch auf die Authentizität der Person, die „spricht“ oder in einem Video „auftritt“.
Neben digitalen Hebeln bleibt die physische Masche an der Haustür eine ernsthafte Bedrohung. In den genannten regionalen Meldungen werden falsche Handwerker und falsche Polizeibeamte als parallele Variante beschrieben, bei der Schmuck und Wertsachen entwendet werden. Die Kombination aus KI-gestützten Medien und klassischen Social-Engineering-Methoden wirkt dabei wie eine Staffelung: Erst wird Vertrauen aufgebaut, dann wird Zeitdruck erzeugt, und schließlich soll eine Übergabe stattfinden, bevor Gegenchecks einsetzen. Technisch hilft hier nicht „nur“ der Passcode, sondern ein belastbares Sicherheitskonzept für Identitäten und Zahlungen. In der praktischen Umsetzung wird deshalb auf Zwei-Faktor-Authentifizierung mit Hardware-Sicherheitsschlüsseln wie FIDO2 verwiesen; die Idee dahinter ist, dass Authentifizierungsentscheidungen besser an einen physischen Faktor gekoppelt werden und damit der reine Passwort-Ablauf weniger allein stehen kann.
Für die Abwehr raten die Behörden und die genannten Stellen vor allem zu Wachsamkeit bei unaufgeforderten Kontaktaufnahmen. Dazu gehört, Gespräche zu beenden, sobald Stress und emotionale Notlagen als Steuerungsinstrument erkennbar werden, und stattdessen eine Vertrauensperson oder die Polizei einzuschalten. Ebenso wichtig ist: Daten wie Passwörter, PINs oder Wertsachen sollten weder am Telefon noch an der Haustür herausgegeben werden, selbst wenn der Anrufer eine offizielle Rolle behauptet. Bei Geschäftsbeziehungen sollten veränderte Bankverbindungen zudem über einen zweiten, offiziellen Kommunikationsweg geprüft werden. Wenn Geld bereits in Bewegung ist, ist schnelles Handeln entscheidend: Eine zeitnahe Anzeige und die Information der Hausbank sollen helfen, den Schaden zu begrenzen. Für Unternehmen lohnt sich daraus eine Konsequenz über alle Systeme hinweg, denn der Angriff sitzt selten an einem einzigen Punkt – er verbindet Telefon, Identität, Zahlung und Medienwirkung zu einem durchgängigen Social-Engineering-Flow.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Telefon- und KI-Betrug: 310.000 Euro Schaden, Phishing boomt und Deepfakes warnen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Telefon- und KI-Betrug: 310.000 Euro Schaden, Phishing boomt und Deepfakes warnen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Telefon- und KI-Betrug: 310.000 Euro Schaden, Phishing boomt und Deepfakes warnen« bei Google Deutschland suchen, bei Bing oder Google News!