


SCHWEIZ / LONDON (IT BOLTWISE) – In der Schweiz melden Nutzer eine neue Welle betrügerischer WhatsApp-Nachrichten, die mit politischer Prominenz arbeiten. Kriminelle nutzen manipulierte Inhalte, um Empfänger zu sensiblen Angaben oder zu Downloads auf fremden Geräten zu bewegen. Ein gemeldeter Fall aus Tirol zeigt, dass sich ein Anlagebetrug über Messenger-Gruppen zu mehr als 100.000 Euro Schaden aufsummieren kann. Für Betroffene rückt damit vor allem das Social-Engineering-Risiko in den Fokus.
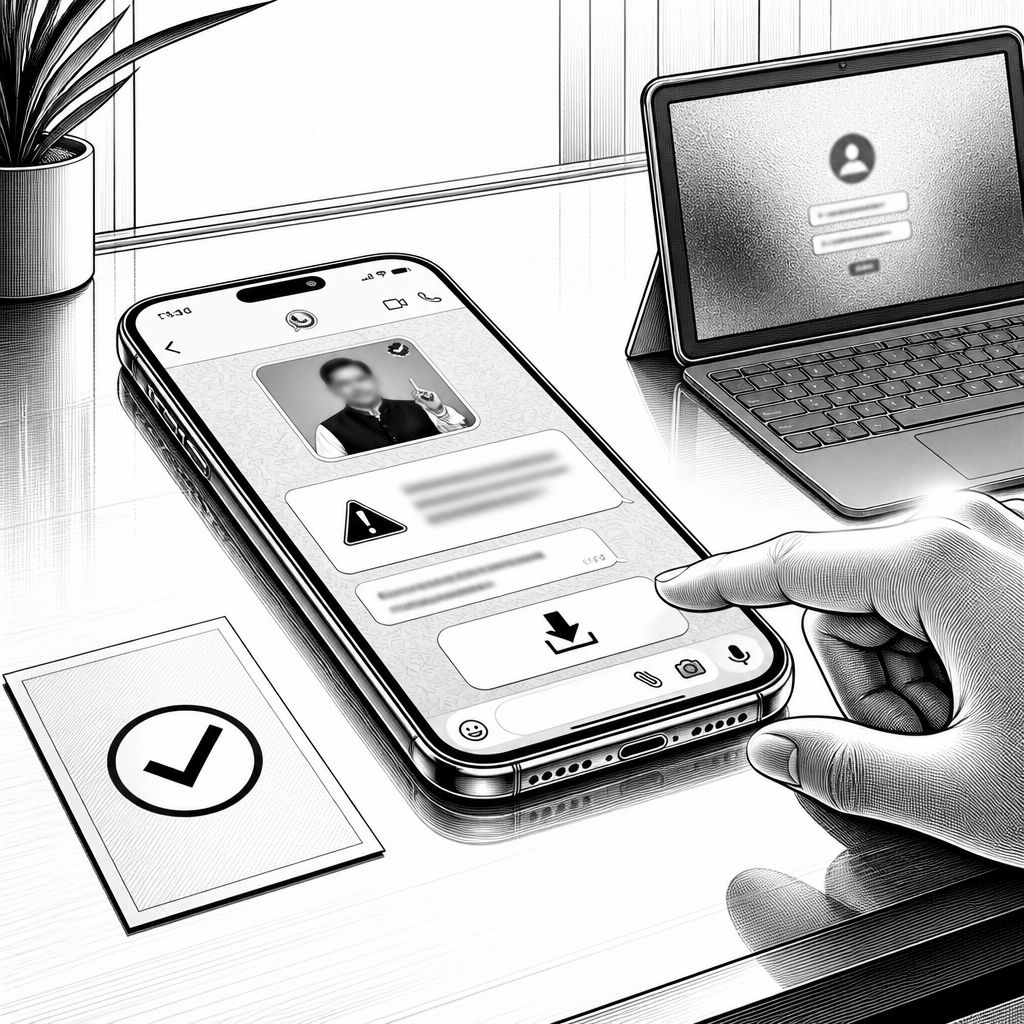
In der Schweiz häufen sich Meldungen über betrügerische WhatsApp-Nachrichten, die mit einem ähnlichen Muster starten: Unbekannte Absender kontaktieren Nutzer aus dem Ausland und verpacken die Kontaktaufnahme in eine scheinbar aktuelle Geschichte rund um Bern. Auffällig ist dabei, dass die Täter die öffentliche Bekanntheit von Bundesrätin Karin Keller-Sutter ausnutzen, um Aufmerksamkeit zu erzeugen und Vertrauen vorzugaukeln. So geht es nicht nur um die klassische Frage „Wer ist das?“, sondern um die psychologische Hürde, die viele Anwender bei Nachrichten mit plausibel wirkenden Bildern und einem erfundenen Skandal-Kontext automatisch niedriger einstellen.
Technisch betrachtet ist das Vorgehen weniger „magisch“ als konsequent in mehreren Schritten. Die Nachrichten enthalten laut Beschreibung Links bzw. Hinweise, die Nutzer auf externe Seiten führen sollen oder sie direkt zur Herausgabe persönlicher und sensibler Daten drängen. Dieses Muster folgt dem Prinzip des Social Engineering: Die Angreifer setzen gezielt auf Neugier und Dringlichkeit, um das sonst übliche Sicherheitsverhalten zu überlagern. Wenn unaufgeforderte Kontakte zudem mit manipulierten Inhalten arbeiten, steigt die Wahrscheinlichkeit, dass Empfänger etablierte Schutzschranken wie Absenderprüfung, Link-Überprüfung oder Sicherheitswarnungen überspringen.
Daneben tauchen in den Berichten auch Kombinationen aus unterschiedlichen Betrugsbausteinen auf. Verbraucherschutzbeobachtungen verweisen darauf, dass in den vergangenen Tagen vermehrt gefälschte E-Mails zusammen mit WhatsApp-Interaktionen gemeldet wurden – etwa im Umfeld der sogenannten „Hallo-Mama-Masche“. Dabei wird ein vertrauter Rollenrahmen verwendet: Die Täter geben vor, das eigene Kind habe eine neue Mobilfunknummer, weil das alte Gerät defekt oder verloren sei. Der eigentliche Druck entsteht anschließend im Gesprächsverlauf, wenn Betroffene kurzfristig zu Überweisungen gebeten werden, um angebliche finanzielle Engpässe auszugleichen. Genau an dieser Stelle wird die Brücke geschlagen: Die Verbindung zu täuschend echt wirkenden E-Mails dient dazu, die Identität zusätzlich zu untermauern.
Besonders teuer wird es, wenn der Betrug nicht bei Datenabgriff oder Direktzahlungen stehen bleibt, sondern in ein komplexeres Anlage-Szenario übergeht. Ein gemeldeter Vorfall aus Tirol beschreibt einen 67-jährigen Mann aus dem Bezirk Imst, der einem entsprechenden WhatsApp-Kontakt bzw. einer Gruppe beitrat und anschließend zu einer „speziellen Applikation“ auf seinem Smartphone sowie zum Unterzeichnen einer Mitgliedschaftsvereinbarung aufgefordert wurde. In der Erwartung renditestarker Investitionen tätigte er dabei mehrere Überweisungen auf ausländische Konten. Am Ende summierte sich der Gesamtschaden auf mehr als 100.000 Euro – ein Indikator dafür, dass die Täter die Messenger-Umgebung nutzen, um über einen längeren Zeitraum ein konsistentes Betrugsnarrativ aufzubauen.
Für die IT- und Sicherheitsarchitektur in Unternehmen ist damit eine wichtige Lehre verbunden: Messenger-Apps sind in solchen Kampagnen nicht nur „Kanal“, sondern Teil der Tatlogik. Wer in Gruppen eingebunden wird, erhält wiederholt Bestätigung durch den sozialen Kontext, und damit sinkt die Bereitschaft, zu stoppen. Gleichzeitig ist die technische Angriffsoberfläche in diesen Fällen häufig hybrid: Zum einen wird mit Links, Downloads und angeblich „notwendigen“ Anwendungen gearbeitet, zum anderen erfolgt die eigentliche Beeinflussung über menschliche Entscheidungen. Das ist auch der Grund, warum Juristen und IT-Sicherheitsexperten in ähnlichen Fällen raten, unaufgeforderte Kontaktanfragen kritisch zu behandeln und bei Forderungen nach Geldüberweisungen, Software-Downloads oder der Preisgabe von Kontodaten die Kommunikation abzubrechen.
Die aktuelle Masche mit Bezug auf Schweizer Bundespolitik unterstreicht zudem, wie stark die Angreifer auf Autoritäts- und Bekanntheitsmuster setzen. Nach den Angaben in den Berichten ist davon auszugehen, dass offizielle Stellen sensible Daten nicht über Messenger-Dienste anfragen würden. Für Nutzer bedeutet das: Wenn eine Nachricht „zu passend“ wirkt – etwa durch Bildmaterial, das Prominenz ausstrahlt – sollte die Prüfung eher noch härter werden. Praktisch heißt das, Identitäten über alternative Kanäle zu verifizieren, statt dem Inhalt eines Chats als alleiniger Wahrheit zu folgen, und keine Downloads oder Vereinbarungen zu akzeptieren, die unmittelbar zur weiteren finanziellen Handlung führen.
Für die nächste Phase der Betrugsprävention wird es entscheidend, dass Awareness nicht bei allgemeinen Warnungen stehen bleibt. Gerade in Unternehmensumfeldern sollten IT-Teams ihre Mitarbeitenden darauf vorbereiten, dass Social Engineering auf Messenger-Gruppen eine eigene Dynamik entfaltet: erst Neugier, dann Gesprächsbindung, danach Druck zur Handlung. Künstliche Intelligenz kann bei der Erkennung von Mustern unterstützen, etwa indem Spam- und Phishing-ähnliche Textbausteine sowie ungewöhnliche Kontaktmuster bewertet werden; sie ersetzt aber keine Verifikation. Am Ende zählt weiterhin ein konsequentes Stoppen bei Überweisungsaufforderungen und ein sauberes Vorgehen bei Links und App-Downloads, denn genau dort kippt ein Chat von „Nachricht“ zu „Angriffsschnittstelle“.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WhatsApp-Betrug in der Schweiz: 100.000-Euro-Schaden durch Social Engineering und Anlagebetrug" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WhatsApp-Betrug in der Schweiz: 100.000-Euro-Schaden durch Social Engineering und Anlagebetrug" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WhatsApp-Betrug in der Schweiz: 100.000-Euro-Schaden durch Social Engineering und Anlagebetrug« bei Google Deutschland suchen, bei Bing oder Google News!