


LONDON (IT BOLTWISE) – Zwei GitHub-Actions-Repositorys wurden erneut deaktiviert, nachdem sie letzte Woche wieder zugänglich wurden. Die Ursache liegt laut Sicherheitsforschung in nicht bereinigten Release-Tags: Workflows mit Tag-Referenzen laden dadurch erneut bösartigen Code. Besonders kritisch ist die Situation, weil viele betroffene Repositories täglich oder bei Pull Requests laufen. Entscheidend zur Eindämmung ist das Umstellen von Tag-Referenzen auf geprüfte Commit-SHAs und das Rotieren kompromittierter Secrets.
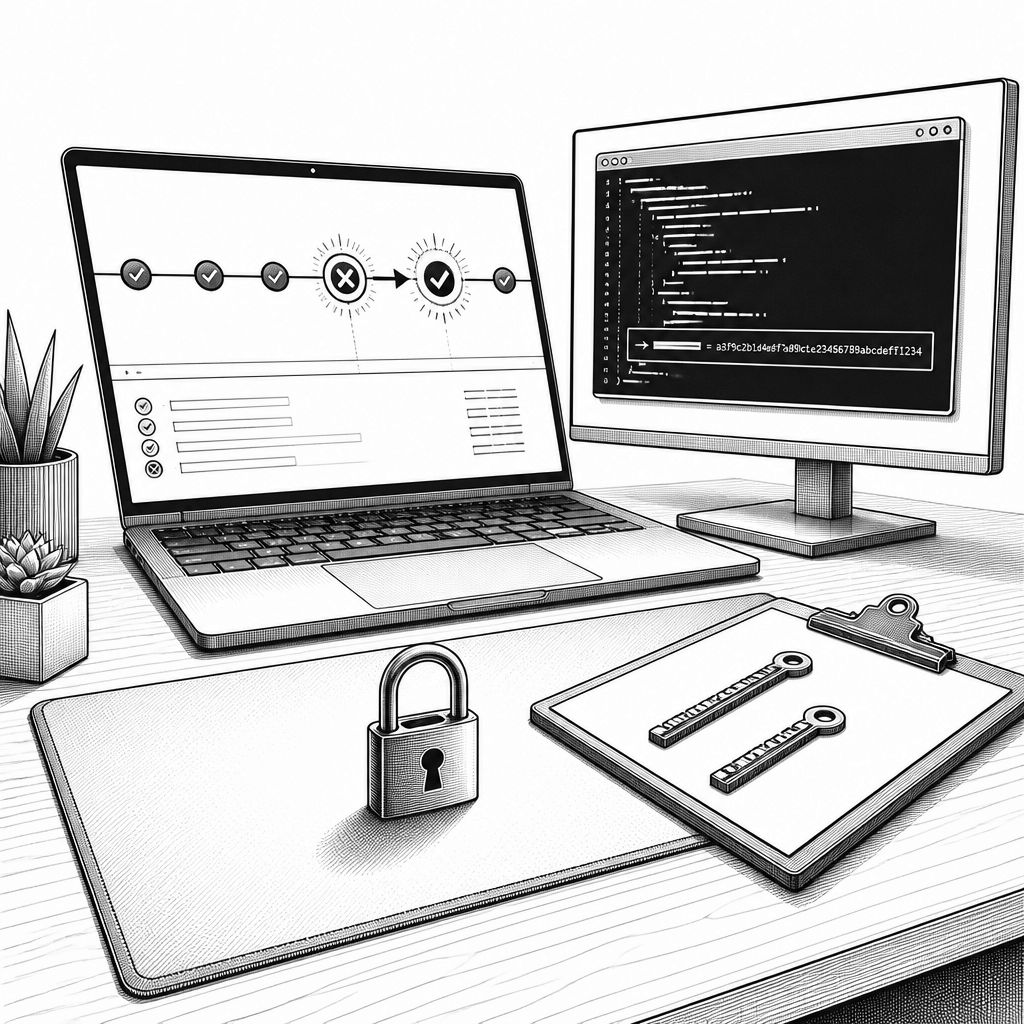
Nachdem GitHub zwei “actions-cool”-Repositorys im Verlauf des Jahres mehrfach wegen Verstößen gegen die Nutzungsbedingungen gesperrt hatte, schien der Vorfall zunächst eingedämmt. Doch mit der Reaktivierung im September 2026 begann sich das eigentliche Risiko von einer eher “sichtbaren” Sperre hin zu einem schwerer greifbaren Supply-Chain-Mechanismus zu verlagern: Release-Tags waren offenbar nicht sauber entfernt worden. Damit reichte später schon die erneute Download-Fähigkeit der betroffenen Actions aus, damit vorhandene Workflows beim nächsten Lauf wieder den manipulierten Code abrufen konnten.
Konkret waren wieder zwei GitHub Actions betroffen: “actions-cool/issues-helper” und “actions-cool/maintain-one-comment”. Wer eines der Repositories öffnete, sah laut Meldung einen Hinweis, dass der Zugriff durch GitHub Staff wegen eines Verstoßes gegen die Plattformregeln deaktiviert wurde. Nachdem die Repositories am 16. September 2026 wieder zugänglich wurden, folgten laut Sicherheitsanalysten die erneute Aktivierung von Workflow-Ausführungen über die nächsten geplanten Runs hinweg. Der entscheidende Punkt ist dabei technisch simpel, aber wirkungsvoll: Release-Tags sind “mutabel”, also können sie auf einen Zustand zeigen, der bereits kompromittiert wurde. Wenn Workflows einen Tag wie “@v2.2.1” referenzieren, beziehen sie sich nicht automatisch auf einen unveränderlichen Codestand, sondern auf den Tag-Zielpunkt.
Die zugrunde liegende Kampagne wird im Kontext des “Mini Shai-Hulud” genannten Vorfalls eingeordnet, der ursprünglich am 18. Mai 2026 über kompromittierte Actions gestartet wurde. Die Manipulation zielte darauf ab, bei CI/CD-Läufen bösartigen Code auszuführen, um sensible Zugangsdaten aus Build- und Deployment-Pipelines abzugreifen und anschließend an einen Server zu exfiltrieren, der vom Angreifer gesteuert wurde. In der Analyse wird ein Zusammenhang über Indikatoren hergestellt: Eine auffällige Exfiltrations-Domain (“t.m-kosche[.]com”) sowie Überschneidungen mit npm-Paketen aus dem @antv-Ökosystem deuten auf denselben Aktivitätscluster hin. Gleichzeitig betonen die Rechercheergebnisse den Kernfehler in der späteren Wiederaktivierung: Der schädliche Code blieb in den betroffenen Codebasen, und die Freigabe-Tags wurden nicht zuerst “geräumt”, sodass Workflows ohne Änderung wieder aus dem kompromittierten Stand herunterluden.
Aus Sicht vieler Entwicklungsteams ist gerade diese “Reaktivierung ohne neues Exploit-Szenario” besonders unbequem. Denn es benötigt weder eine neue Zero-Day-Lücke im eigenen Repo noch eine Änderung an der Workflow-Datei. Laut der Beschreibung der betroffenen Actions übernehmen sie typische Wartungsaufgaben, etwa das automatisierte Schließen inaktiver Issues, das Prüfen neu eröffneter Tickets oder das Aktualisieren eines einzelnen Bot-Kommentars. Solche Automatisierungen laufen häufig täglich oder zumindest ereignisgetrieben bei Issue- und Pull-Request-Events. Damit kann der Schaden in der Praxis innerhalb von weniger als 24 Stunden sichtbar werden, sobald die betroffenen Repositories wieder downloadbar sind – selbst wenn der Angreifer danach nichts weiter tun muss.
Wichtig ist außerdem die Abgrenzung, welche Workflows tatsächlich betroffen sind. Die Analyse unterscheidet zwischen Tag-Referenzen und “Commit SHA pinning”: Workflows, die die Actions auf einen vollständigen Commit-SHA festnageln, der vor dem 18. Mai 2026 liegt, bleiben demnach von der Reaktivierung weitgehend unberührt. Für Teams bedeutet das in der Incident-Realität: Wer bisher sauber auf überprüfte, unveränderliche Revisionen gesetzt hat, senkt das Risiko drastisch, während Tag- und Branch-Referenzen eine zusätzliche Angriffs- und Betriebsunschärfe einführen. Genau deshalb formuliert die Sicherheitsrecherche konkrete Schritte: Zuerst müssen alle Referenzen auf die betroffenen Actions lokalisiert werden; dabei gilt “actions-cool/[email protected]” als Beispiel für einen betroffenen Tag. Anschließend sollten die Actions entfernt und auf einen bekannten “clean” SHA vor dem 18. Mai 2026 gepinnt werden. Parallel dazu ist das Rotieren sämtlicher Secrets Pflicht, die im Kontext der betroffenen Workflows zugänglich waren.
Auch die Nacharbeit hat einen klaren technischen Fokus. Es wird empfohlen, die Historie der Workflow-Ausführungen zu prüfen und insbesondere nach längerer Phase von Job-Fehlschlägen auf neu erfolgreiche Runs zu achten. Zusätzlich sollten Repository-Verläufe auf unerwartete Commits untersucht werden, und zwar mit Blick auf Änderungen nach dem Zeitpunkt der Wiederfreigabe. In der Gesamtbetrachtung liefert der Vorfall damit eine wichtige Lehre für die Architektur von Softwarelieferketten: Nicht jede Supply-Chain-Attacke erfordert neue veröffentlichte Payloads. Manchmal reicht ein kompromittierter Zustand im Upstream, der zwar “eingesperrt”, aber nicht sauber bereinigt wurde. Wenn dann die Abhängigkeit wieder gültig wird, springt das Risiko quasi automatisch an.
Für Unternehmen und Plattformteams folgt daraus eine Priorisierung, die über reines Incident-Handling hinausgeht: Workflows sollten so gestaltet sein, dass sie nicht von der variablen Historie externer Repositories abhängen. In der Praxis heißt das, Abhängigkeiten für kritische Pipeline-Schritte konsequent auf geprüfte Commit-SHAs zu reduzieren, Zugriffsdaten nach jedem relevanten Verdachtsfenster zu rotieren und die eigenen CI/CD-Läufe mit einer zeitnahen Erkennungskette zu flankieren. Der aktuelle Fall zeigt außerdem, warum die reine Deaktivierung einer Action durch einen Plattformanbieter nicht genügt, wenn Tag-Ziele nicht bereinigt wurden: Der aktivierende Trigger sitzt oft nicht in der eigenen Konfiguration, sondern in der Art, wie Abhängigkeiten referenziert und während geplanter Runs erneut aufgelöst werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GitHub Actions nach Reaktivierung wieder aktiv: Mini Shai-Hulud Malware" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GitHub Actions nach Reaktivierung wieder aktiv: Mini Shai-Hulud Malware" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GitHub Actions nach Reaktivierung wieder aktiv: Mini Shai-Hulud Malware« bei Google Deutschland suchen, bei Bing oder Google News!