
LONDON (IT BOLTWISE) – Sicherheitsforscher haben in einer Android-App namens „PDF Reader“ Malware gefunden, die im Google Play Store als Office-Werkzeug tarnt. Die App wurde offenbar mehr als 10.000 Mal installiert, bevor Google sie samt Entwicklerkonto entfernte. Im Hintergrund sollte der Banking-Trojaner „Anatsa“ Logins aufzeichnen und Banking-Oberflächen täuschend nachbauen. Betroffene sollten die App sofort deinstallieren, ihre Logins ändern und Kontobewegungen aktiv prüfen.
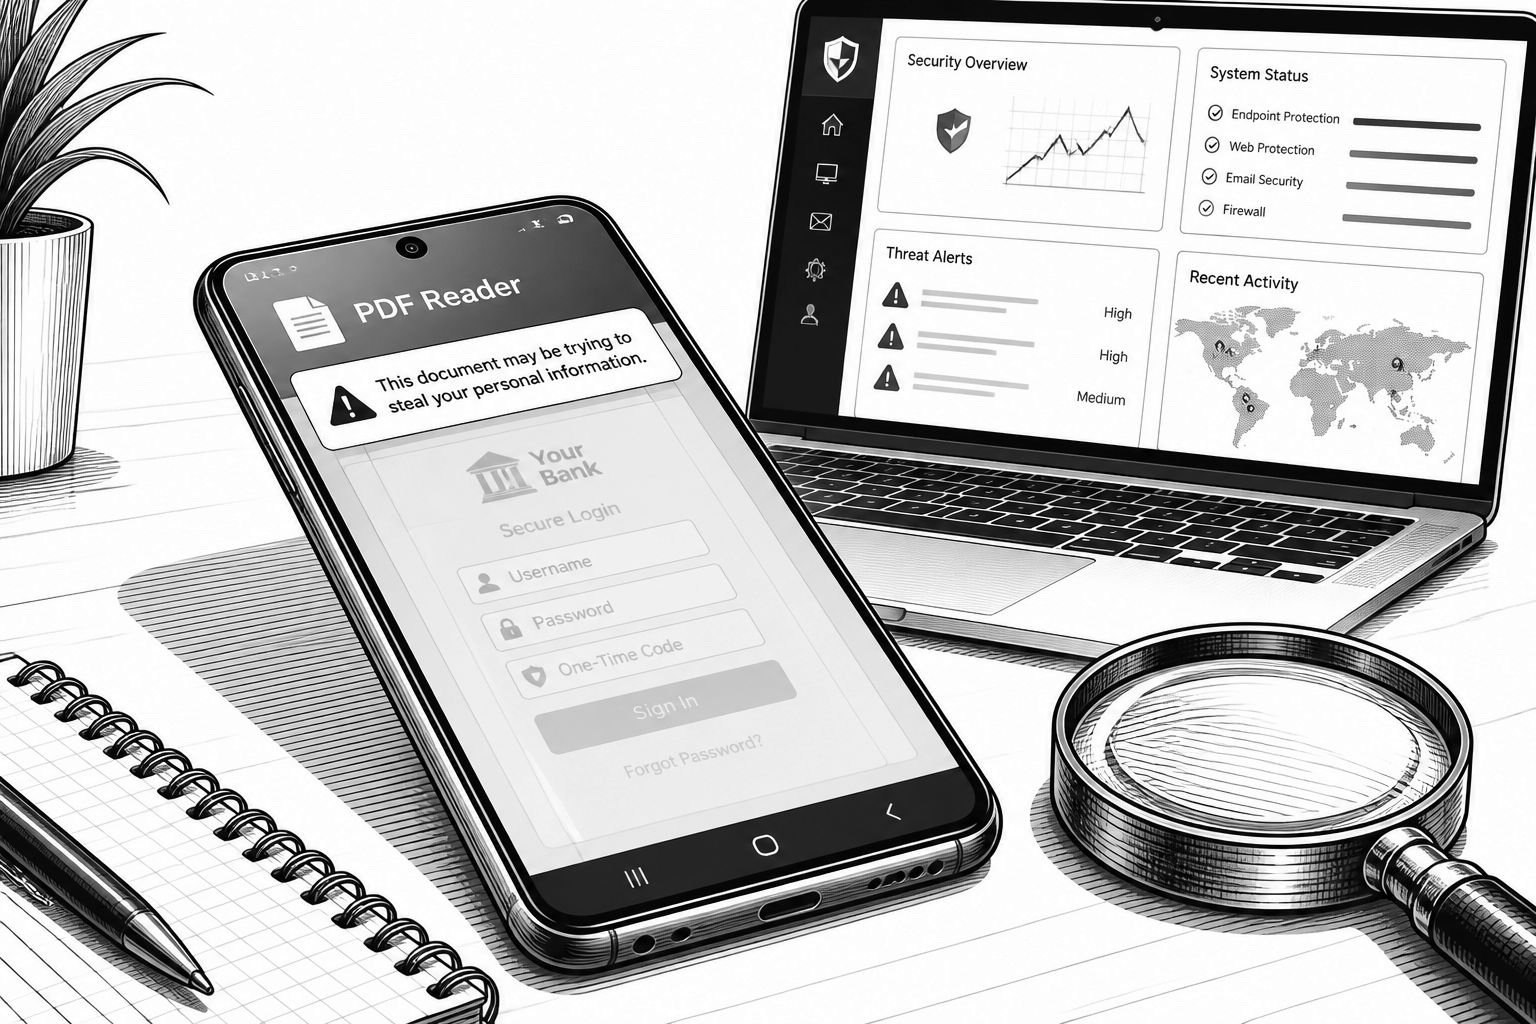
Bei Android-Apps ist das eigentliche Risiko selten die App-„Umschreibung“ im Titel, sondern das, was nach dem Download im Hintergrund passiert. Im aktuellen Fall traf es Nutzerinnen und Nutzer, die einen vermeintlichen PDF-Reader aus dem Google Play Store installiert hatten. Laut Sicherheitsrecherche steckt in der App mit dem Namen „PDF Reader“ eine Schadsoftware, die nicht nur allgemeine Berechtigungen missbraucht, sondern gezielt auf Banking-Logins ausgelegt ist.
Konkret haben die Sicherheitsforscher „Threatlabz“ beschrieben, dass die App über mehr als 10.000 Downloads verfügte, bevor Google das Problem erkannte. Nach der Entdeckung flog die App aus dem Store; außerdem wurde der Account des Entwicklers „Duka Zuri“ entfernt. In der Store-Beschreibung positionierte sich der PDF-Reader als Office-App, mit der Anwenderinnen und Anwender lokale, auf dem Smartphone gespeicherte PDF-Dateien öffnen können. Besonders auffällig: Die App sollte sogar passwortgeschützte PDFs unterstützen – eine Funktion, die für die Nutzererwartung entscheidend ist, bei der Täuschung aber als Köder dienen kann.
Technisch relevant ist, dass es sich bei dem eigentlichen Payload nicht nur um einen „normalen“ Schädling handelt. Stattdessen landet nach dem Download nicht ausschließlich der angebliche PDF-Reader auf dem Gerät, sondern auch der Banking-Trojaner „Anatsa“. Solche Trojans verfolgen typischerweise ein konkretes Ziel: Sie warten auf Anmeldeversuche bei Banking-Apps, zeichnen Logins auf oder imitieren Oberflächen so überzeugend, dass Nutzerinnen und Nutzer den Betrug nicht bemerken. Der kritische Punkt dabei ist die Interaktion: Sobald die Malware aktiv in den Logins-Kontext eingebunden ist, liefern Betroffene ihre Daten direkt an die Schadsoftware und damit an deren Betreiber.
Aus der beschriebenen Funktionsweise ergibt sich auch, warum die Anzahl der Downloads allein nur ein Teil des Risikos ist. Selbst wenn es im Vergleich zu breiteren Kampagnen „nur“ zehntausendfach installiert wurde, können die Auswirkungen pro Gerät erheblich sein. „Anatsa“ soll Logins für Banking-Apps abgreifen; außerdem werden Banking-Oberflächen nachgebildet, um die Eingaben über das richtige Interface zu lenken. Für Angreifer ist das ein besonders lohnendes Setup, weil es nicht bei der einmaligen Infektion endet, sondern mit dem Nutzungsverhalten der Betroffenen gekoppelt bleibt.
Für die Abwehr im Alltag bleibt daher ein mehrstufiges Vorgehen sinnvoll, das über das reine Entfernen der App hinausgeht. Zuerst sollten Betroffene den PDF-Reader umgehend deinstallieren. Zusätzlich kann eine Antiviren-App helfen, um auch tiefer im System sitzende Komponenten zu finden, die sich nicht allein durch das Löschen der Oberfläche beheben. Entscheidend ist dann der zweite Schritt: Alle Logins, die seit der Installation verwendet wurden, müssen geändert werden – nicht nur das Passwort der Bank-App, sondern auch zugehörige Konten, etwa falls E-Mail- oder Zahlungsdaten darin gekoppelt sind.
Daneben raten die Sicherheitsbetreiber aus der beschriebenen Praxis zur aktiven Überwachung der Konten. Gerade Bankkonten sollten auf untypische Transaktionen geprüft werden, weil bei Banking-Trojanern die Schadwirkung häufig unmittelbar nach einem Login startet. Wer sich unsicher ist, sollte den Vorfall auch zeitnah mit der Bank besprechen, bevor ein möglicher Schaden weiter eskaliert. Unterm Strich zeigt der Fall, wie schnell ein scheinbar harmloses Tool wie ein PDF-Reader zum Zugriffspfeil werden kann, wenn Täuschung, Distribution und betriebseigene Ziele zusammenkommen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Falscher PDF-Reader in Google Play: Banking-Trojaner „Anatsa“ enttarnt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Falscher PDF-Reader in Google Play: Banking-Trojaner „Anatsa“ enttarnt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Falscher PDF-Reader in Google Play: Banking-Trojaner „Anatsa“ enttarnt« bei Google Deutschland suchen, bei Bing oder Google News!