
RUSSIA / LONDON (IT BOLTWISE) – Russische Behörden haben drei mutmaßliche Mitglieder der Bedrohungsgruppe VasyGrek festgenommen und deren kriminelle Infrastruktur zerschlagen. Laut MVD soll die Gruppe unter anderem über Phishing-Mails Malware ausgelöst und dabei 660.000 Rubel aus Konten abgezogen haben. Die Ermittler beschreiben zudem ein Netzwerk aus Phishing-Domains sowie verdeckt über die Dark Web bezogene Tools für den Fernzugriff. Parallel berichten Sicherheitsanbieter von zahlreichen Angriffen in der Region und von mehrstufigen Infektionsketten mit maßgeschneiderten Backdoors.
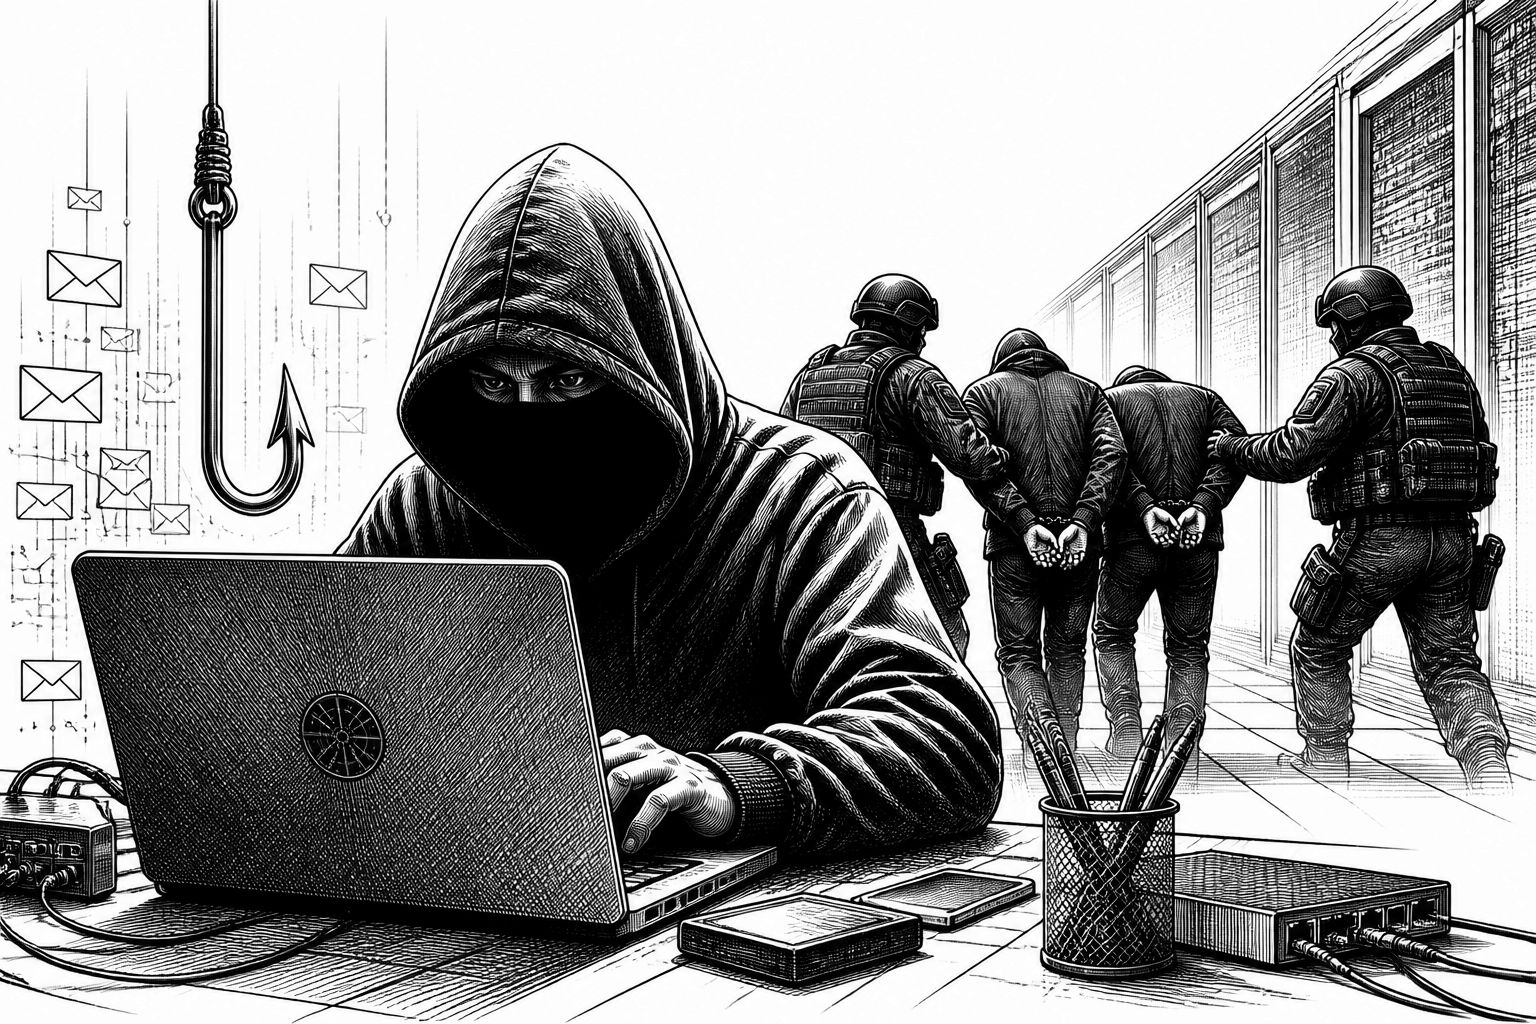
Die Festnahme von drei Verdächtigen und die angebliche Zerschlagung der Infrastruktur rund um VasyGrek rückt eine besonders eingespielte Angriffsmethode in den Fokus: Phishing als Einstieg, gefolgt von mehrstufiger Auslieferung und anschließender Fernsteuerung. Laut MVD (Ministerium für Inneres der Russischen Föderation) ist der Threat Actor auch unter dem Namen Fluffy Wolf bekannt und soll seit 2016 regelmäßig sowohl russische als auch internationale Organisationen ins Visier genommen haben. In diesem Fall betonen die Behörden nicht nur die technische Komponente, sondern auch den finanziellen Zweck: Die Gruppe soll Gelder aus Konten von Organisationen abgezogen haben, indem sie bösartige Software erstellt, verbreitet und eingesetzt hat.
Der Ablauf, wie ihn die Ermittler in einem im September 2025 geschilderten Fall skizzieren, wirkt wie eine typische „Business-Lure“-Kette: Angreifer sollen eine Phishing-E-Mail an eine bislang nicht genannte Organisation gesendet haben, getarnt als geschäftliche Korrespondenz. Die Nachricht soll Empfänger dazu gebracht haben, einen „Reconciliation Report“ zu öffnen; dessen Ausführung wiederum habe Malware aktiviert. Die Wirkung war konkret messbar: Ergebnis seien Verluste in Höhe von 660.000 Rubel gewesen, weil die Angreifer die Gelder nach Angaben des MVD auf Konten unter ihrer Kontrolle transferiert hätten. Neben dem eigentlichen Köder spielt dabei auch die Infrastruktur eine Rolle: Die Angriffe sollen auf einem weit verzweigten Netz aus Phishing-Domains beruht haben, die Finanz- und Buchhaltungswebseiten nachahmen, ergänzt durch virtuelle Server in fremden Ländern.
Technisch auffällig ist, wie die Behörden und Sicherheitsanbieter die Toolchain verzahnen. MVD beschreibt, dass Tools für „covert remote administration“ aus dem Dark Web beschafft worden seien; zudem sei bei den Durchsuchungen nicht nur IT-Hardware, sondern auch Kommunikationsgeräte und andere Beweismittel sichergestellt worden. Sicherheitsanbieter ordnen VasyGrek gleichzeitig als finanziell motivierten Akteur ein, der den ersten Zugriff häufig über Phishing-E-Mails mit Anhängen realisiert, die als Finanzdokumente wirken. In der beschriebenen Toolbox tauchen sowohl kommerzielle Stealer und RATs als auch deutlich zweckorientierte Namen auf, etwa MetaStealer, PureCrypter, PureLogs Stealer, WarZone RAT und mehrere Varianten mit „Pure“-Bezug. Dazu kommen auch legitime Fernzugriffssoftware wie Remote Utilities, was die typische Mischstrategie zeigt: statt ausschließlich eigene Schadsoftware zu entwickeln, werden funktionsfähige Komponenten kombiniert.
Parallel zur polizeilichen Maßnahme zeichnet sich in den Berichten ein klarer regionaler Wirkungskreis ab. In einem Bericht, der sich auf den Zeitraum von Januar bis September 2026 bezieht, heißt es, Kaspersky habe über 100 versuchte Angriffe von VasyGrek auf Organisationen in Russland, Belarus und Kasachstan dokumentiert. Neben dem sektoralen Schwerpunkt auf dem metallurgischen Umfeld werden auch Großhändler von Rohmaterialien sowie Industrie- und staatliche Stellen genannt; weitere Zielbereiche reichen von Gesundheit, Öl und Gas, Energie, Finanzen bis zur Landwirtschaft. Ebenso wichtig ist die Beobachtung, dass VasyGrek seine geografische Reichweite ausweitet: Während zuvor russische Organisationen im Vordergrund standen, sollen in diesem Jahr auch Unternehmen in Belarus und Kasachstan als potenzielle Opfer geführt worden sein. Dass die Angriffe häufig mehrstufige Infektionsschemata nutzen und legitime Online-Dienste einbinden, passt zudem zur Zielsetzung, Sichtbarkeit in der Analyse zu reduzieren.
Auch die Beschreibung der „Initial Access“-Mechanik und der Backdoor-Funktionalität unterstreicht, warum klassische Abwehrmaßnahmen allein selten reichen. Kaspersky verweist etwa darauf, dass decoy documents zum Ablegen eines Golang-Backdoors dienen könnten, der beliebige Befehle auf dem infizierten System ausführen kann. Auf der Ebene anderer beobachteter Kampagnen wird das Bild weiter ausdifferenziert: BI.ZONE soll mehrere Angriffe gegen russische Organisationen identifiziert haben, die Malware-Familien wie LxBase RAT, CoreRAT und NightStrike RAT umfassen. Dabei wird CoreRAT unter anderem mit einer Lieferkette in Verbindung gebracht, die Phishing-E-Mails enthält, in denen 7zSFX-Container und Rust-Droppers eine Rolle spielen; LxBase RAT wird als kommerzieller Trojaner beschrieben, der über Mass-Phishing-Kampagnen verteilt wird. Selbst bei den „Nachlade“-Schritten zeigt sich die Handschrift echter Operationslogik: Bei NightStrike RAT wird laut BI.ZONE eine Verwandtschaft zu NightWire vermutet, während Insolent Werewolf als hacktivist-zu-Cyber-Espionage-Cluster eingeordnet wird.
Für Unternehmen ergibt sich daraus vor allem ein praxisnaher Handlungsdruck: Wer nur auf einzelne Payload-Typen reagiert, unterschätzt die Vielfalt der Einstiegspunkte und die Fähigkeit, Komponenten abhängig vom Angriffskontext auszutauschen. Die beschriebenen ClickFix-artigen Angriffe, die darauf abzielen, NetSupport Manager für den Remote-Zugriff zu installieren, zeigen, wie schnell aus einer „scheinbar harmlosen“ E-Mail ein operatives Fernzugriffsszenario werden kann. Ebenso relevant ist die Nutzung legitimer Hosting- und Kommunikationswege, weil sie die Detektion in Richtung Anomalieanalyse und Verhaltenssignale verschiebt. Die Nachricht aus Russland ist damit weniger als „Ende einer Kampagne“ zu lesen, sondern eher als Momentaufnahme eines Tool-Ökosystems: Selbst nach dem Zerschlagen einzelner Infrastrukturbestandteile bleibt entscheidend, wie konsequent Organisationen Phishing-Schutz, Dokumenten-Validierung, Device-Quarantäne und Remote-Access-Absicherung zusammenspielen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "VasyGrek: Phishing-Betrug, gestohlene Tools und über 100 Angriffe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "VasyGrek: Phishing-Betrug, gestohlene Tools und über 100 Angriffe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »VasyGrek: Phishing-Betrug, gestohlene Tools und über 100 Angriffe« bei Google Deutschland suchen, bei Bing oder Google News!