
HONG KONG / LONDON (IT BOLTWISE) – Sicherheitsforscher ordnen einer China-nahen Gruppe einen DNS-Hijacking-Angriff auf die Sogou Input Method zu. Dabei werden HTTP-Anfragen für eine Marken-Konfigurationsdatei nicht wie vorgesehen aufgelöst, sondern auf vorbereitete Server umgeleitet. Die Antwort liefert eine bösartige Konfiguration, die anschließend Payloads nachlädt und DarkVigil per DLL-Sideloading startet. Betroffen sind laut Analyse mehrere Länder in Asien – und der Angriffsweg nutzt gezielt die DNS-Umleitung statt klassischer Exploit-Ketten.
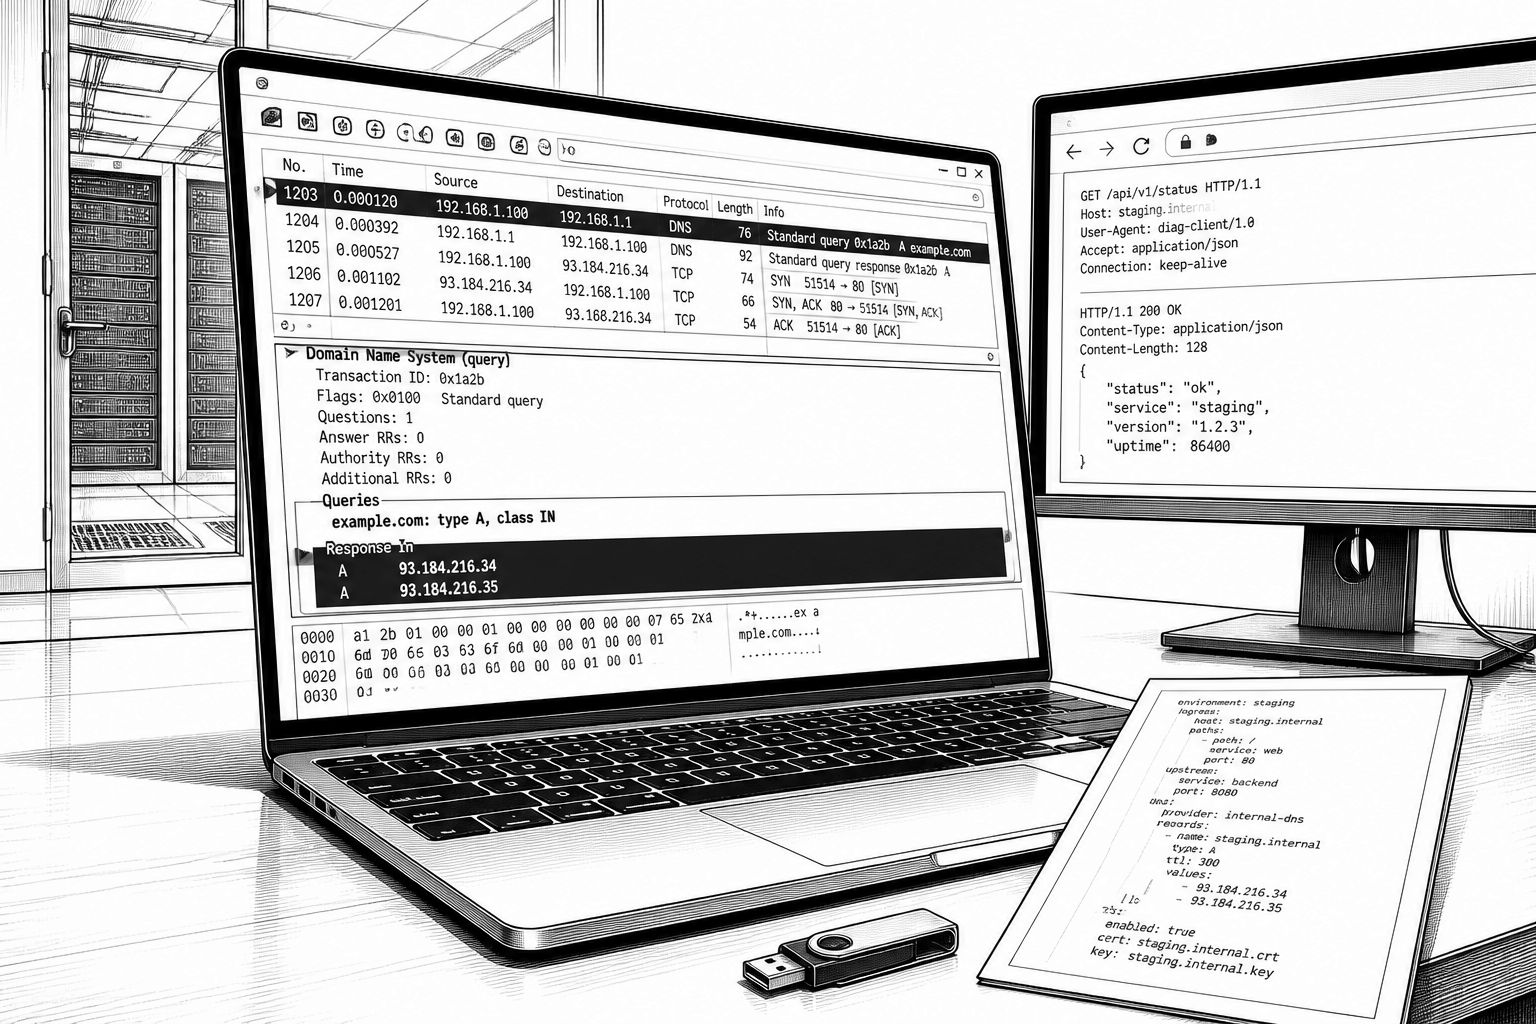
DNS-Hijacking klingt auf den ersten Blick nach einem „Nischeffekt“, ist in der Praxis aber oft ein äußerst wirkungsvoller Hebel: Es verändert, wohin ein Client seine Anfragen schickt, ohne dass der Client selbst technisch „kaputt“ sein muss. Genau dieses Prinzip steht im Zentrum einer Kampagne, die unter dem Namen SlippyNunchucks geführt wird und DarkVigil (auch als FDMTP bezeichnet) ausrollt. Laut ESET beginnt die beobachtete Aktivität bereits zum 1. Juli 2026; der Fokus lag dabei auf Organisationen sowie chinesischsprachigen Zielgruppen in Ländern wie Hongkong, Thailand, Japan, Vietnam, Oman und Sri Lanka. Auffällig ist zudem, dass ESET den Taktik-Scope von DarkVigil als separaten Intrusion-Set klassifiziert, obwohl frühere Verbindungen zu Mustang Panda diskutiert wurden und die Telemetrie keine direkten taktischen Überschneidungen zeigt.
Technisch setzt der Angriff nicht primär bei „Sogou“ als Softwareproblem an, sondern bei dem, was die Anwendung beim Start anfordert. Bei einem sauberen Setup sendet ein legitimes Sogou-Komponentenprogramm (SGTool.exe) eine HTTP-Anfrage an den Endpunkt „config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php“, um eine Konfiguration abzuholen. In der kompromittierten Variante wird jedoch die DNS-Auflösung des Domainspezifizierten Ziels manipuliert: Statt der erwarteten Infrastruktur landen die Requests auf zwei vorbereiteten Staging-Servern, 47.239.250[.]102 (sogou-cdn[.]com) und 47.237.122[.]175 (dev.soft-png-cdn.com). Dadurch sieht die Anwendung nach außen weiterhin „nur“ eine Konfigurationsantwort über HTTP – in Wirklichkeit kommt die Steuerung aus der Angreiferlogik.
Die kompromittierte Konfigurationsantwort ist das eigentliche Drehkreuz. Sie weist das installierte Binärprogramm an, zusätzliche Payloads nachzuladen und die Malware anschließend über DLL-Sideloading zu starten. Für den Start wird dabei eine legitime Adobe-Komponente („biz_helper.exe“) missbraucht, begleitet von einer bösartigen Bibliothek („libcef.dll“), die DarkVigil enthält. Damit verschiebt sich das Risiko deutlich: Statt eines einzelnen Exploit-Fensters entsteht eine Kette, in der die Angreifer den Update-ähnlichen Mechanismus der Eingabemethode als Transportkanal verwenden. ESET beschreibt DarkVigil außerdem als modular, gebaut auf einem modularen.NET-Gerüst mit einer Vielzahl von Plugins (über 20), was die Anpassungsfähigkeit an Zielsysteme erhöht und die „Analyseoberfläche“ verbreitert.
Für den Betrieb und die Fernsteuerung nutzt DarkVigil den Duplex Message Transport Protocol (DMTP) als C2-Kanal. Das ist relevant, weil es die klassische Sicht auf Request-Response-Patterns verwischt: Der Client kann Befehle empfangen und orchestrieren, indem er Plugins aus einem serverseitig kontrollierten Umfeld ausführt. Für Verteidiger bedeutet das, dass reine Netzwerk-Signaturen auf Standard-HTTP-Requests allein selten ausreichen. Außerdem zielt der Ansatz auf Persistenz und Datensammlung, und genau hier spielt das Zusammenspiel aus „scheinbar legitimer Anwendung“ und „kontrollierter Konfiguration“ seine Stärke aus: Selbst wenn das eigentliche Delivery nur wie ein harmlose Datenabfrage wirkt, liefern die Antworten die Verhaltenslogik.
Die Reaktion zeigt, wie eng Delivery und konkrete Web-Entscheidungen gekoppelt sind. Nach einer verantwortungsvollen Offenlegung hat Tencent die Schwachstelle in Version 16.10 geschlossen, die am 29. Oktober 2026 veröffentlicht wurde. Der Kern des Fixes: Betroffene HTTP-Anfragen wurden auf HTTPS migriert. Damit sinkt das Angriffsrisiko über unsichere Transportpfade und – je nach DNS-Umgebung – wird die Wahrscheinlichkeit geringer, dass eine manipulierte Auflösung unbemerkt eine schädliche Konfiguration nachlädt. Gleichzeitig lohnt der Blick auf das „Warum“ solcher Angriffe: SlippyNunchucks wird als nation-state-orientierter Ansatz zur Überwachung eingeordnet, und ESET hebt eine besonders intensive Überwachungsaktivität gegenüber einer Organisation hervor, die chinesischsprachige Online-Glücksspielangebote betreibt – in Ländern wie Sri Lanka, Hongkong und den Philippinen.
Gerade dieser Kontext macht die Zielauswahl plausibel, ohne dass dabei zwangsläufig ein einzelnes „One-Off“-Ziel im Vordergrund steht. Laut den Angaben von ESET ist die Ausrichtung auf eine Organisation in diesem Bereich deshalb bemerkenswert, weil es in China Einschränkungen beim Glücksspiel gibt, verbunden mit strafrechtlichen Risiken für das Betreiben von Glücksspielgeschäften und das Organisieren chinesischer Staatsbürger für das Glücksspiel im Ausland. Unabhängig davon, ob man die Motivlage im Detail teilt oder nicht: Der technische Weg ist wiederverwendbar. Und er ist nicht die erste Sogou-basierte Delivery-Variante. Im September 2026 berichtete Gen Digital, dass eine inzwischen gepatchte Schwachstelle in der Eingabemethod-Editor-Komponente (CVE-2026-51990) durch UNC3569 missbraucht wurde, um einen Backdoor namens GRAYRABBIT über einen präparierten Link zu liefern – mit einer Kette aus mehreren Schwachstellen, darunter Command-Line-Argument-Injection im „sgbiz: “-Protokollhandler, Navigation innerhalb eines CEF-basierten WebView und eine veraltete, unsandboxed Chromium-Engine (CVE-2021-38003).
Für Unternehmen ergibt sich daraus eine klare Konsequenz: Der „Eintritt“ über scheinbar harmlose Frontend-Anwendungen ist längst nicht mehr auf klassische Office-Dokumente beschränkt. Bei Eingabemethoden, Messaging-Clients oder VPN-Tools reichen häufig schon Konfigurations- und Transportlogiken, wenn sie ungesichert bleiben. Wer Systeme betreibt, sollte daher den Blick stärker auf DNS-Integrität und Konsistenz der Konfigurationsquellen richten, nicht nur auf Exploit-Schutz. Zusätzlich helfen pragmatische Maßnahmen wie die Durchsetzung von HTTPS für Konfigurations- und Update-Endpunkte, das Monitoring auf ungewöhnliche DNS-Antworten zu bekannten Herstellerdomains sowie die gezielte Überwachung von DLL-Sideloading-Verhalten, etwa wenn legitime Hilfsprogramme („biz_helper.exe“) mit ungewöhnlichen DLLs oder Pfaden aufgerufen werden.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "DarkVigil per DNS-Hijacking: So kapern „SlippyNunchucks“ Sogou-Updates" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "DarkVigil per DNS-Hijacking: So kapern „SlippyNunchucks“ Sogou-Updates" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »DarkVigil per DNS-Hijacking: So kapern „SlippyNunchucks“ Sogou-Updates« bei Google Deutschland suchen, bei Bing oder Google News!