
LONDON (IT BOLTWISE) – Eine Yoba-Kampagne nutzt gefälschte KI-Desktop-Apps, um über signierte Setup-Dateien und DLL-Sideloading Crypto-Miner nachzuladen. Die Malware wird in ZIP-Archiven neben echten, signierten OpenAI- und Anthropic-Komponenten abgelegt, wodurch Sicherheitsprüfungen getäuscht werden sollen. Für die Command-and-Control-Schicht kombiniert der Angreifer Domain-Generierung mit DNS-over-HTTPS und lädt die nächsten Stufen über gängige Hosting-Dienste. Auffällig sind umfangreiche Anti-Sandbox-Checks wie Hash-Validierungen, lange Sleep-Schleifen und sprachbasierte Filter.
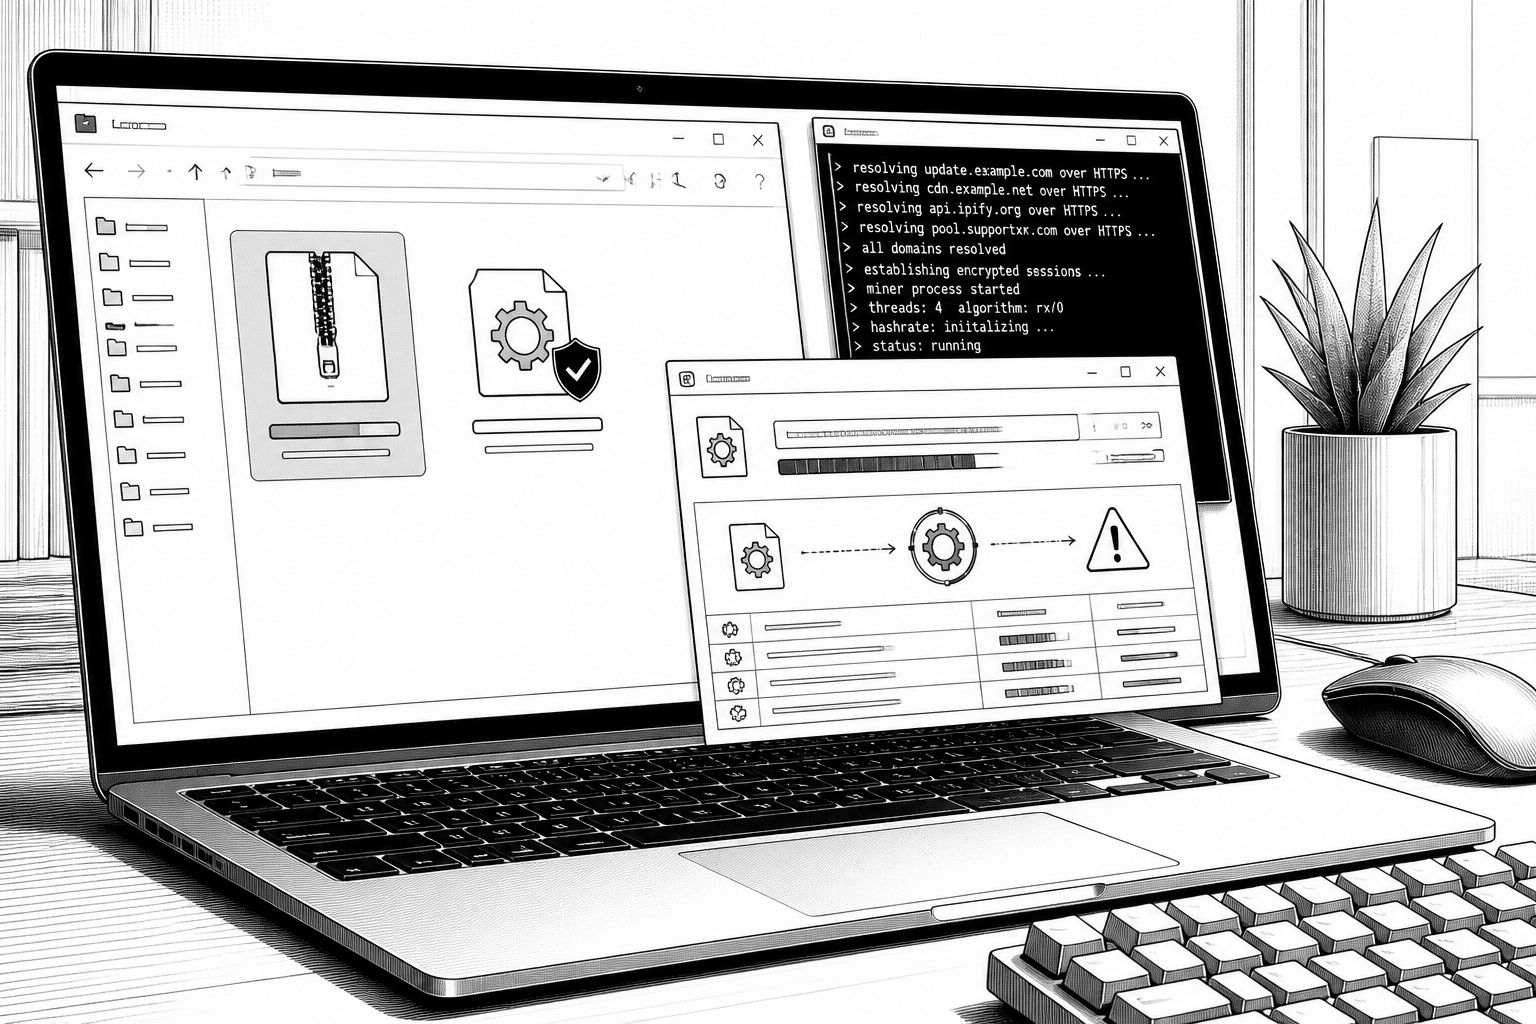
Die neue Yoba-Kampagne zeigt, wie stark sich die Verteilung von Schadsoftware an den Hype um KI-Tools koppeln lässt. Statt fertige Miner direkt zu deployen, tarnen die Angreifer ihre Payload als „KI Desktop“-Anwendungen für ChatGPT bzw. Claude – inklusive GitHub-Projekten, die mit Namen wie „GPT-5.6 Sol“, „GPT-6 Astra“ oder „Claude Opus“ Glaubwürdigkeit aufbauen sollen. Laut einer Analyse von Check Point Research werden dafür gefälschte Repositories erstellt, die auf den ersten Blick nach produktähnlicher Software aussehen, intern aber einen Loader ausliefern. Besonders zielgenau wirkt der Ansatz, weil die Malware nicht als eigenständige ausführbare Datei in den Vordergrund rückt, sondern indirekt über legitime, signierte Programme geladen wird.
Technisch setzt Yoba auf eine klassische, aber weiterhin wirksame Umgehungstechnik: DLL sideloading. In den ZIP-Archiven liegen neben einer Setup.exe zwei zentrale Elemente: zum einen eine signierte, legitime Executable-Komponente (im Bericht als „OpenAI Codex“ oder „Claude“-Executable bezeichnet) und zum anderen eine bösartige DLL namens YobaDropper bzw. winmm.dll. Der Clou dabei ist, dass die schädliche DLL gezielt „neben“ dem vertrauenswürdigen Binary abgelegt wird, sodass das Setup-Programm beim Start die falsche Bibliothek lädt – ein Muster, das herkömmliche Prüflogik für Dateinamen und Signaturen leicht aushebeln kann. Check Point beschreibt außerdem eine strenge Startbedingung: YobaDropper berechnet einen Prüfsummen-Mechanismus über den Basename der Host-Exe und akzeptiert nur einen konkreten Hardcoded-Wert (genannt „0xE6C2F326“). Praktisch bedeutet das: Die DLL funktioniert nicht zuverlässig, wenn sie isoliert ausgeführt wird, und sie soll offenbar nur im Kontext von „Setup.exe“ zuverlässig anspringen.
Damit das im Alltag nicht sofort auffällt, kommen weitere Anti-Analyse-Schichten hinzu, die eher gegen automatisierte Sandboxes als gegen „echte“ Nutzerumgebungen arbeiten. Der Dropper soll laut Analyse 200.000 Iterationen einer Sleep(5500)-Schleife ausführen. Bei der angegebenen Schrittweite entspricht das 12,73 Tagen Laufzeit – natürlich nur als Berechnungswert im Modell, nicht als realer Zeitraum, den ein echter Benutzer würde abwarten wollen. Zusätzlich werden Systeme verworfen, deren Tastaturlayout zu einer definierten Menge an Ländern zugeordnet wird, darunter Russland, Belarus, Tadschikistan, Armenien, Aserbaidschan, Georgien, Kasachstan, Kirgisistan, Turkmenistan und Usbekistan; als gesonderter Hinweis wird zudem Tatar als ausgeschlossene Sprache genannt, während Ukraine in der Liste explizit fehlt, obwohl sie in historischen Versionen solcher Checks häufig vorkam. Der Bericht interpretiert die Inkonsistenzen als gezielte Verschleierung: sogar die Zuordnung von Repositorien zu unterschiedlichen E-Mail-Adressen sowie ein mutmaßliches „UTC+4/UTC-4/UTC+3“-Muster soll helfen, die tatsächliche Operationszeit des Akteurs zu verschleiern.
Von dort aus baut YobaDropper eine eigene DLL-Sideloading-Kette auf. Neben der bereits erwähnten Hashprüfung steht die nächste Stufe für Persistenz und Ausführung bereit: Die Malware kopiert „wmpdmc.exe“ aus dessen „system32“-Kontext und legt es in einem von ihr erzeugten Verzeichnis „WMProcess“ unter „ProgramData“ ab. Anschließend extrahiert und entschlüsselt der Dropper einen eingebetteten Payload-Block und platziert das Ergebnis in derselben Umgebung wie „wmpdui.dll“. Für die Wiederaufnahme im System wird eine Scheduled Task eingerichtet, die das legitime Executable startet, damit es die bösartige Komponente wiederum lädt. Die zweite DLL, YobaLoader, übernimmt dann die eigentliche Command-and-Control-Funktionalität. Auch hier gibt es eine Validierung über den Hostkontext: Der Loader soll nur durch „wmpdmc.exe“ laufen, und zwar wenn der Hash gegen einen Hardcoded-Wert („0x552751E3“) passt. Diese Art von „Kontextpflicht“ ist ein typisches Muster, um statische oder isolierte Analysen zu erschweren, weil die Malware in der Beobachtungsumgebung weniger wahrscheinlich das vollständige Verhalten zeigt.
Die Kommunikationsarchitektur von YobaLoader ist besonders interessant, weil sie mehrere Infrastrukturbausteine kombiniert, die im Alltag für legitime Traffic-ähnliche Muster sorgen können. Laut Check Point lädt der Loader zunächst ein Bild von einem Telegram-Kanal („t[.]me/yoba_fanclub“), bevor der eigentliche Domain-Generation-Algorithmus (DGA) startet: Dabei sollen die letzten 50 Bytes des Bildinhalts als Seed dienen, um eine Domain über drei Wörterlisten plus eine Ganzzahl im Bereich 0–999 zu erzeugen. Das resultierende Ziel hat das Format „adjective-noun-verb-digit.dedyn[.]io“. Danach fragt der Malwareprozess die Google-DoH-API (DNS-over-HTTPS) ab, indem er die generierte Domain als Input nutzt, und erwartet die eigentliche Anweisung in einer DNS-TXT-Record-ähnlichen Form, die Base64-kodiert ausgeliefert wird. Aus dem dekodierten Ergebnis liest YobaLoader dann einen Link, um die nächste Stufe von einem File-Hosting-Dienst („files.catbox[.]moe/z5zpy9.dat“) zu laden. Die Begründung im Bericht ist nachvollziehbar: Durch die Nutzung von DoH und gängigen Plattformen will der Angreifer passive DNS-Monitoring-Ansätze umgehen und Gateway-basierte Sicherheitsmechanismen weniger deutlich treffen, weil der Abruf weniger „klassisch“ wirkt.
Wenn die nächste Payload-Stufe kommt, wird sie laut Analyse in „svchost.exe“ injiziert und führt anschließend zur Ausführung eines XMRig-Crypto-Minermoduls. Für das Incident-Response- und Threat-Hunting-Team ist dabei weniger die konkrete Miner-Komponente relevant als das Gesamtmuster aus Tarnung, Startbedingungen und Netzwerkpfad: erst die KI-Desktop-Tarnung über GitHub, dann der indirekte Start über signierte Exe, dann die Hash-/Kontextprüfungen und Sprach-/Layoutfilter, anschließend die DoH-DGA-Kommandokette. Check Point ordnet außerdem die zeitliche Einordnung ein: Die erste GitHub-Repository-Erstellung soll um Juli 2026 erfolgt sein, während die bösartigen Releases erst Ende August hochgeladen wurden. Zudem heißt es, dass frühe YobaLoader-Versionen nur Russland als Ziel ausschlossen und noch umfangreiche Anti-Debugging- sowie Anti-VM-Checks enthielten, die in neueren Versionen entfernt wurden. Genau diese Änderungstendenz ist für die Verteidigung wichtig: Kampagnen passen ihre Erkennungsschwelle an, sobald sich zeigt, welche Teile im Feld zuverlässig funktionieren.
Für Unternehmen folgt daraus vor allem eine Konsequenz in der „KI-Tool“-Sicherheitsstrategie: Die reine Erwartung „signiert = sicher“ greift zu kurz, wenn Angreifer signierte Exe als Träger für eine zweite, manipulierte DLL missbrauchen. Praktisch bedeutet das, dass Monitoring nicht nur Hashes von ausführbaren Dateien betrachten sollte, sondern auch Eltern-Kind-Beziehungen beim Prozessstart, erwartete Bibliotheksladepfade und ungewöhnliche Scheduled-Task-Erstellungen. Daneben sollten Sicherheitsteams bei Suchmaschinen-Traffic auf SEO-ähnliche Poisoning-Muster achten, bei denen Fake-Projekte gezielt nach oben gespült werden, statt sich über echte Ghost-Networks durchzusetzen. Die Yoba-Kampagne macht damit deutlich, dass die „Beliebtheit von KI-Namen“ selbst als Transportmittel für Malware dienen kann – und dass gute Schutzmaßnahmen vor allem dort ansetzen müssen, wo Vertrauensketten gebrochen werden, also beim Zusammenspiel aus DLL-Sideloading, Kontextprüfungen und der C2-Schicht über DoH und DGA.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Yoba-Kampagne: Fake KI-Apps missbrauchen signierte Exe für Crypto-Miner" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Yoba-Kampagne: Fake KI-Apps missbrauchen signierte Exe für Crypto-Miner" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Yoba-Kampagne: Fake KI-Apps missbrauchen signierte Exe für Crypto-Miner« bei Google Deutschland suchen, bei Bing oder Google News!