
LONDON (IT BOLTWISE) – Eine neue Malware-Kampagne namens Yoba platziert gefälschte KI-Desktop-Apps in signierten Executable-Chains, um über DLL-Sideloading Cryptominer auszuführen. Angreifer richten dafür scheinbar passende GitHub-Projekte und GitHub.io-Seiten ein, die per SEO-Ansatz in den Suchergebnissen auffallen sollen. Die Schadsoftware prüft dabei Hashes, Anti-Sandbox-Signale und Zeitbedingungen, bevor sie ihre Payload nachlädt. Laut einer Analyse wird der Miner anschließend in svchost.exe injiziert und damit über den Windows-Prozess gestartet.
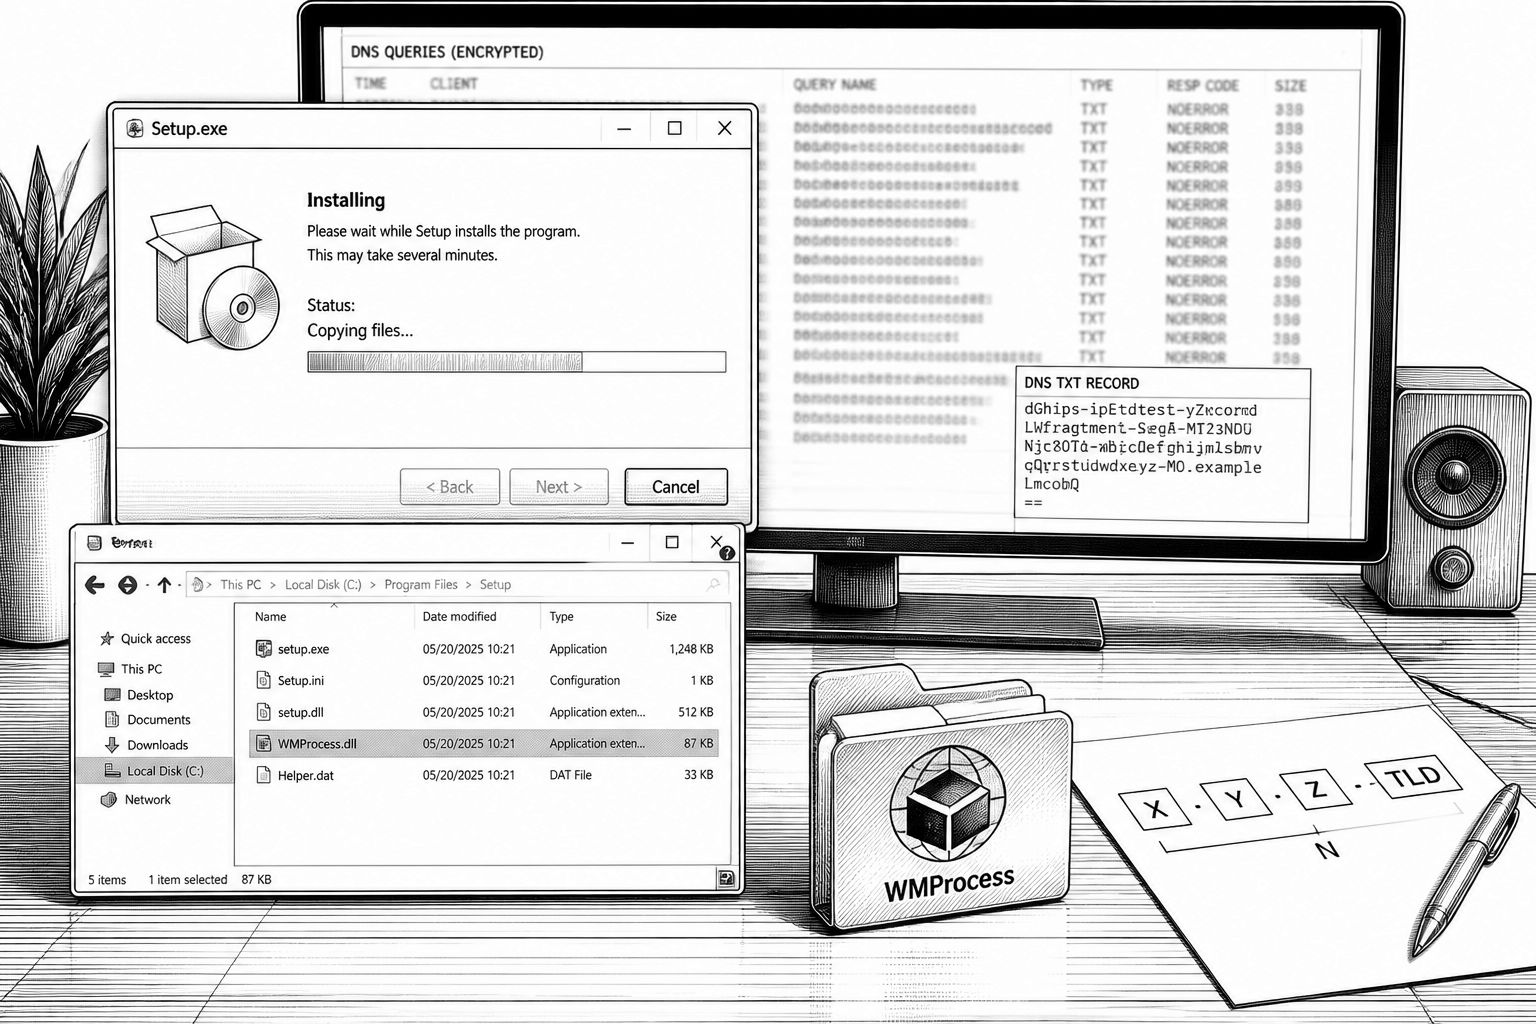
Die Yoba-Kampagne zeigt sehr konkret, wie stark sich Malware heutzutage an den Blickwinkel “harmlos wirkender Software” anlehnt: Statt nur ein Archiv oder einen einzelnen Trojaner anzubieten, bauen die Angreifer eine Kette aus gefälschten KI-Desktop-Apps, die äußerlich an bekannte Chat- und Assistenten-Workflows erinnern. In der vorliegenden Analyse wird beschrieben, dass unter dem Deckmantel von Anwendungen für Anthropic Claude und OpenAI ChatGPT mehrere GitHub-Projekte mit Bezeichnungen wie “GPT-5.6 Sol”, “GPT-6 Astra” oder “Claude Opus” entstehen. Hinter diesen Projekten steht jedoch die Malware-Familie YobaLoader, die als mehrstufiger Loader implementiert ist und Kryptomining als Zweck verfolgt.
Technisch setzen die Angreifer auf DLL-Sideloading: Die gefälschte Installation packt unter anderem eine legitime, signierte Komponente direkt neben eine bösartige DLL. Dadurch wird die Ladeprozedur der “echten” Executables indirekt ausgenutzt – ein Muster, das in der Sicherheitswelt als besonders tückisch gilt, weil sich das Verhalten in manchen Fällen zunächst wie ein legitimes Laden von Bibliotheken anfühlt. In dem beschriebenen Setup liegt die Datei Setup.exe gemeinsam mit einer gültig signierten OpenAI- oder Claude-Komponente winmm.dll; Letztere ist dabei als bösartige DLL ausgeführt und wird vom Hostprozess nach einem festgelegten Namen-/Kontextmuster erwartet. Genau diese Kopplung wird zusätzlich über Hashchecks abgesichert: YobaDropper validiert per Hash der Basename des Host-Executables, ob tatsächlich unter “Setup.exe” gestartet wird; die Prüfung basiert in der Analyse auf einem hardcodierten Wert “0xE6C2F326”.
Auch die Anti-Analyse-Mechanik ist so gestaltet, dass sie Ausführung in dynamischen Analyseumgebungen erschwert. Als Beispiel nennt die Analyse ein Timing- und Sleep-Profil mit 200.000 Iterationen von “Sleep(5500)”; zusammengezählt entspricht das 12,73 Tagen Wartezeit, bevor der nächste Schritt überhaupt sichtbar wird. Zusätzlich werden Rechner ausgeschlossen, deren Tastaturlayout zu mehreren Ländern und Regionen passt, darunter unter anderem Russland, Belarus, Georgien, Kasachstan und weitere; außerdem wird eine Sprache-ID namens Tatar als Filter verwendet. Auffällig ist laut Beschreibung die Abwesenheit bestimmter historisch in solchen Checks genannter Zielräume: Ukraine taucht in der aktuellen Version nicht mehr in der Liste auf, was auf eine Anpassung an den operativen Bedarf oder an die Umgebungen der bisherigen Opfer hindeuten kann.
Nachdem YobaDropper aktiv wird, startet eine zweite Sideloading-Kette, die intern über Komponenten wie “wmpdmc.exe” und “ampdui.dll” gesteuert wird. Dabei wird wmpdmc.exe aus einem system32-Ordner kopiert und in ein neu erzeugtes Verzeichnis unter ProgramData mit dem Namen “WMProcess” verschoben; anschließend extrahiert und entschlüsselt der Dropper eine eingebettete Payload und legt sie im selben Ordner ab, inklusive einer zweiten DLL-Datei, die wiederum für den nächsten Ladeabschnitt vorgesehen ist. Die Persistenz entsteht über einen Scheduled Task, der das legitime Executable startet, damit das Schadmodul nach dem Reboot wieder in die gleiche Lade-Logik eingebunden ist. YobaLoader übernimmt danach die eigentlichen Command-and-Control-Aufgaben, bleibt aber ebenfalls anti-sandboxsensitiv: Die zweite DLL prüft, ob sie über “wmpdmc.exe” gestartet wird, indem sie den Hash gegen einen hardcodierten Wert (“0x552751E3”) validiert.
Besonders ausgefeilt ist dabei der Weg, wie der Loader aus einem öffentlichen Signalsystem Befehle ableitet. Laut Analyse lädt YobaLoader zunächst ein Bild von einem Telegram-Kanal (“t.me/yoba_fanclub”), nutzt anschließend die letzten 50 Bytes dieses Bildes als Seed und erzeugt daraus per DGA (Domain Generation Algorithm) eine Domain im Format “adjective-noun-verb-digit.dedyn[.]io.” Der konkrete Domain-Output entsteht aus drei Wortlisten plus einer Integer-Zahl im Bereich 0–999. Um die spätere Anfrage schwerer von normalem Traffic zu unterscheiden, fragt der Loader dann eine Google-DNS-over-HTTPS-DoH-API nach einem DNS-TXT-Record ab und behandelt die Antwort als Base64-kodierte Nutzlast. Aus dem decodierten Ergebnis wird ein weiterer Link für die nächste Stage gewonnen, etwa zu “files.catbox[.]moe/z5zpy9.dat”; dieser Umweg ist in der Analyse als Versuch beschrieben, passive DNS-Monitoring-Mechanismen und gatewaybasierte Filter zu umgehen.
Für die eigentliche Ausführung wird die heruntergeladene Payload anschließend in “svchost.exe” injiziert. Das ist ein bekanntes Muster, weil svchost.exe typischerweise von vielen Systemen regelmäßig genutzt wird und damit als “lebende” Zielumgebung fungieren kann; als Ergebnis wird ein XMRig-Kryptominer gestartet, sodass die infizierten Systeme Rechenleistung für das Mining bereitstellen. Die Kampagnenlogik nutzt dabei außerdem das Vertrauen in etablierte Plattformen und die Neugier auf neue KI-Tools: Gefälschte Releases werden in GitHub-Repositories gehostet, und GitHub.io-Seiten sollen die Darstellung der vermeintlichen App-Fähigkeiten verstärken. Laut Analyse werden die Projektreleases nicht über “Ghost Networks” getrieben, sondern eher über SEO-Poisoning, damit Links zu den Seiten prominent in Suchergebnissen auftauchen.
Zeitlich ordnet die Analyse die ersten Spuren einer der GitHub-Quellen um Juli 2026 ein, während die bösartigen Releases erst gegen Ende August hochgeladen worden seien. Diese zeitliche Trennung passt zu einer typischen Vorgehensweise, bei der zunächst Sichtbarkeit aufgebaut und erst später die schädliche Funktion “aktiviert” wird. Für Unternehmen und Sicherheitsteams heißt das vor allem: Das reine Prüfen von “signiertem” oder “bekanntem” Dateinamen reicht nicht aus, wenn der Codepfad über DLL-Sideloading und Hash-/Kontextbedingungen an legitime Hosts gekoppelt ist. Praktisch relevant sind daher Verhaltenssignaturen wie verdächtige Sideloading-Ketten, ungeplante Scheduled-Task-Einträge, DoH-basierte DNS-TXT-Abfragen sowie Injektionen in svchost.exe – genau solche Kombinationen liefern in der Praxis bessere Trefferquoten als einzelne Indikatoren allein.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Yoba-Kampagne missbraucht gefälschte KI-Apps für DLL-Sideloading und Crypto-Mining" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Yoba-Kampagne missbraucht gefälschte KI-Apps für DLL-Sideloading und Crypto-Mining" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Yoba-Kampagne missbraucht gefälschte KI-Apps für DLL-Sideloading und Crypto-Mining« bei Google Deutschland suchen, bei Bing oder Google News!