


LONDON (IT BOLTWISE) – ClickFix macht aus vertrauenswürdigen Webseiten Malware-Installationen, ohne dass typische Signaturen wie Anhänge, Exploits oder Downloads greifen. Die Technik setzt auf „Copy und Paste“: Der Browser schreibt Befehle per Clipboard in die Zwischenablage und lenkt Nutzer in einen bereits vertrauten Systemdialog. Laut Microsoft entfallen 47 % der 2025 von Defender Experts bearbeiteten Initial-Access-Fälle auf ClickFix, während Messungen in der zweiten Hälfte 2025 bis zur ersten Hälfte 2026 noch einmal deutlich zulegen. Für Sicherheitsteams wird damit weniger Blocklistenarbeit wichtig, sondern die Einschränkung erlaubter Nutzeraktionen und Netzwerkaufrufe.
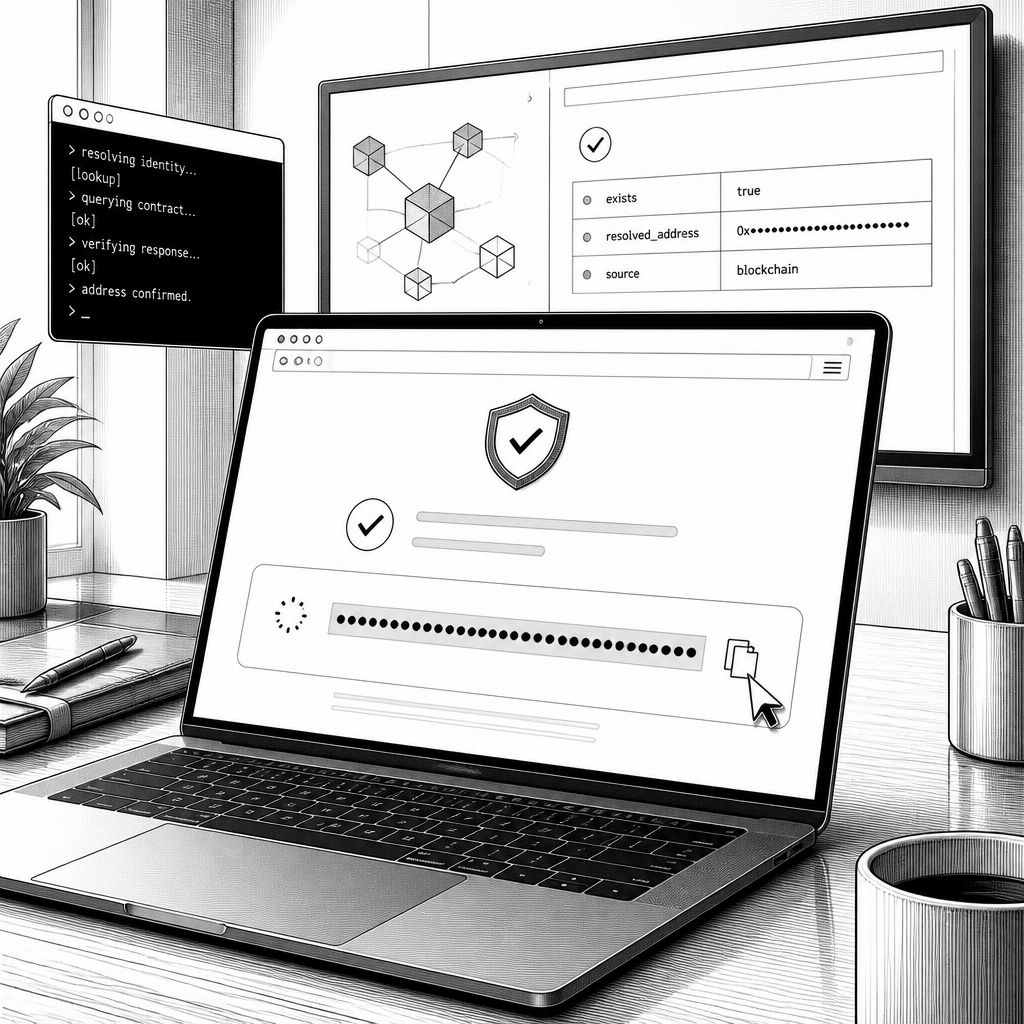
ClickFix ist für viele Verteidiger zunächst ein gedanklicher Bruch: Die Infektionskette startet zwar im Browser, nutzt aber weder klassische Sicherheitslücken noch einen Anhang, der im E-Mail-Gateway „detoniert“. Stattdessen genügt eine Seite, die für den Nutzer wie ein legitimes Problem wirkt – etwa eine „Verifizierung“, die im entscheidenden Moment nicht fertig lädt. Dann folgt ein Remix aus Hilfetext, einem unvollständigen UI-Check und dem Versuch, den Nutzer selbst in einen Systemdialog zu führen. Der entscheidende Punkt ist, dass die eigentliche „Anweisung“ nicht als Datei landet, sondern per Clipboard in den Kontext einer bereits als vertrauenswürdig wahrgenommenen administrativen Aktion übertragen wird.
Technisch betrachtet ist der Trick so gebaut, dass klassische Kontrollmechanismen an der falschen Stelle ansetzen. Eine zentrale Rolle spielt die so genannte EtherHiding-Logik: Beim Aufruf der kompromittierten Seite macht der Browser eine kostenlose, schreibgeschützte Abfrage an einen Smart Contract auf der Polygon-Blockchain. Der Contract liefert einen kodierten String zurück, aus dem sich der jeweils aktuelle „Lure“-Hostname ergibt. Es gibt dabei weder Wallet-Interaktion noch Transaktionen und damit auch keine Kosten oder typischen Angriffsindikatoren in der Cloud-Billing- oder Wallet-Signatur. In der Analyse wird außerdem beschrieben, dass ein einzelner Contract-Stand an einem Tag mehrere unterschiedliche Lure-Hosts in Folge geliefert hat und die kompromittierten Websites dabei unverändert blieben – der Betreiber editiert also nur den On-Chain-Wert und nicht den Inhalt der betroffenen Domains.
Diese Architektur zielt direkt auf die Praxis vieler SOC-Teams: Blocklisten und Domain-Abschaltungen wirken dann nur begrenzt, wenn die Ziele schneller rotieren, als blocklist-getriebene Prozesse veröffentlicht und verteilt werden. Laut dem Bericht lassen sich auch zwei zusätzliche Auflösungsstufen beobachten, die die Command-and-Control-Adresse weiter verifizieren beziehungsweise „auflösen“ – unter anderem über Telegram-Channel-Beschreibungen und eine Steam-Profilseite. Damit ist nicht nur die Infrastruktur takedown-resistent angelegt, sondern auch das Ökosystem selbst: Die verwendeten RPC-Anbindungen sollen als legitime gemeinsame Dienste existieren, die man ohnehin für normale Anwendungen nutzt. In Summe ergibt sich ein Gegner, der nicht mit „einmaliger“ Infrastruktur arbeitet, sondern mit einem wiederholbaren Muster, das in Varianten dupliziert wird.
Noch deutlicher wird der Verteidigungsfehler, wenn man auf das Seitenverhalten pro Zielsystem schaut. In der beschriebenen Konfiguration meldet die Lure-Seite Betriebssystem und Version an den Betreiber zurück; anschließend steuert dessen Antwortserver, welche Plattformen aktiviert werden und welche Landingpages bereitstehen. Im untersuchten Beispiel war Windows eingeschaltet, während macOS- und Linux-Branch-Varianten als „Reserve“ bereits vorbereitet, aber zunächst nicht ausgeliefert wurden; Mobile wurde sogar unterdrückt und für Wiederbesuche über ein Cookie für 90 Tage ausgeblendet. Für Teams, die ClickFix vorschnell als „Windows-Problem“ behandeln, ist das eine gefährliche Vereinfachung: Die macOS-Variante wird als reife Parallelproduktlinie beschrieben – inklusive eines „Disk-Space-Wartungs“-Vorwandes im Stil eines Apple-Supportartikels – während die Linux-Slot-Existenz je nach Konfiguration variiert.
Ein weiterer Hebel betrifft die Auswertung durch Sandboxes. Der Bericht beschreibt eine Payload-Gating-Logik, in der Identitätsmerkmale schon im Dropper gebündelt und als Base64-kodierte Informationen in den Download-Pfad eingebettet werden: Dazu zählen ein Hardware- und Account-Fingerprint (u. a. GUID, Volume Serial, Computername, BIOS-Hersteller, Systemmodell, GPU und Benutzername). Praktisch bedeutet das: Der Command-and-Control-Server sieht die Maschine, bevor er überhaupt eine Nutzdatenlast ausliefert, und kann abhängig von der Zielidentität entweder eine passgenaue Payload senden oder gar nichts. Sandboxes werden damit nicht nur „erkannt und umgangen“, sondern es kann sein, dass sie systemseitig „sauber“ wirkende, maschinenspezifische Inhalte bekommen. Genau deshalb sind detektionsbasierte Urteile auf Basis von Detonationsläufen strukturell unzuverlässig: Wenn in der Sandbox keine Payload erscheint, heißt das nicht, dass die echte Seite sauber ist.
Der Bericht ordnet die Abwehr deshalb stärker an „Chokepoints“ aus, die jede Variante durchlaufen müssen. Für die erfolgreiche Kette braucht die Seite erstens die Möglichkeit, in die Zwischenablage zu schreiben; zweitens muss der Nutzer einen Interpreter öffnen können; drittens muss der Interpreter die nötigen Internetverbindungen aufbauen dürfen; und viertens muss am Ende etwas Persistenz herstellen, sammeln und exfiltrieren. Besonders wirksam sind laut den beschriebenen Ergebnissen zwei Maßnahmen, die in vielen Umgebungen zwar technisch möglich sind, aber organisatorisch oft zu zögerlich durchgesetzt werden: Erstens das restriktive Blockieren von Clipboard-Write in verwalteten Browsern, weil damit schon die Vorstufe der „Copy-und-Paste“-Kette unterbrochen wird. Zweitens das Erzwingen von Script-Interpretern und Fetch-Utilities über einen authentifizierten Proxy, der die ersten Staging-Hops bricht – unabhängig davon, ob der Betreiber später den Lure-Text austauscht oder eine andere Payload-Variante nachschaltet.
Für Nutzer und Admins ergibt sich daraus eine Regel, die sich laut Bericht unabhängig von der „Kunst“ der Gestaltung durchzieht: Kein legitimes Service-Portal, kein Verifizierungsprozess, keine Fehlermeldung, kein Video-Call und auch kein Software-Update fordert Menschen dazu auf, etwas in „Run“, PowerShell, Terminal, einen Command-Prompt oder die Adresszeile des File Explorers einzufügen. Wenn eine Seite genau diese Interaktion verlangt, ist sie damit im Kern nicht mehr Support, sondern der Angriff. Unternehmen, die ihre Sicherheitssteuerung heute stark auf blocklistbasierte Domänensperren ausrichten, sollten ClickFix daher als Testfall nehmen: Können Systeme durch gesperrtes Clipboard, kontrollierte Interpreter-Ausführung und proxygebundene Ausgänge noch handeln, wenn Domains rotieren und Sandboxes irreführende Inhalte bekommen?


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ClickFix: KI-gestützte Erkennungslücke bei Copy-&-Paste-Infektionen für Enterprises" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ClickFix: KI-gestützte Erkennungslücke bei Copy-&-Paste-Infektionen für Enterprises" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ClickFix: KI-gestützte Erkennungslücke bei Copy-&-Paste-Infektionen für Enterprises« bei Google Deutschland suchen, bei Bing oder Google News!