
LONDON (IT BOLTWISE) – GoAhead schaltet die Zertifikatsperrprüfung (CRL) in einer TLS-Konfiguration nicht ein, obwohl eine Sperrliste geladen wird. Dadurch können widerrufene Client-Zertifikate bei gegenseitigem TLS weiterhin als gültig durch die Authentifizierung rutschen. Betroffen sind besonders Firmware-Builds mit OpenSSL-Backend und aktiviertem mutual-TLS, während GoAhead 6.1.1 als Drop-in-Fix für Gerätelieferanten bereitgestellt wurde. Zusätzlich existieren zwei weitere TLS-Probleme, darunter eine Konstellation, die unter bestimmten Clients eine Session entschlüsselbar machen kann.
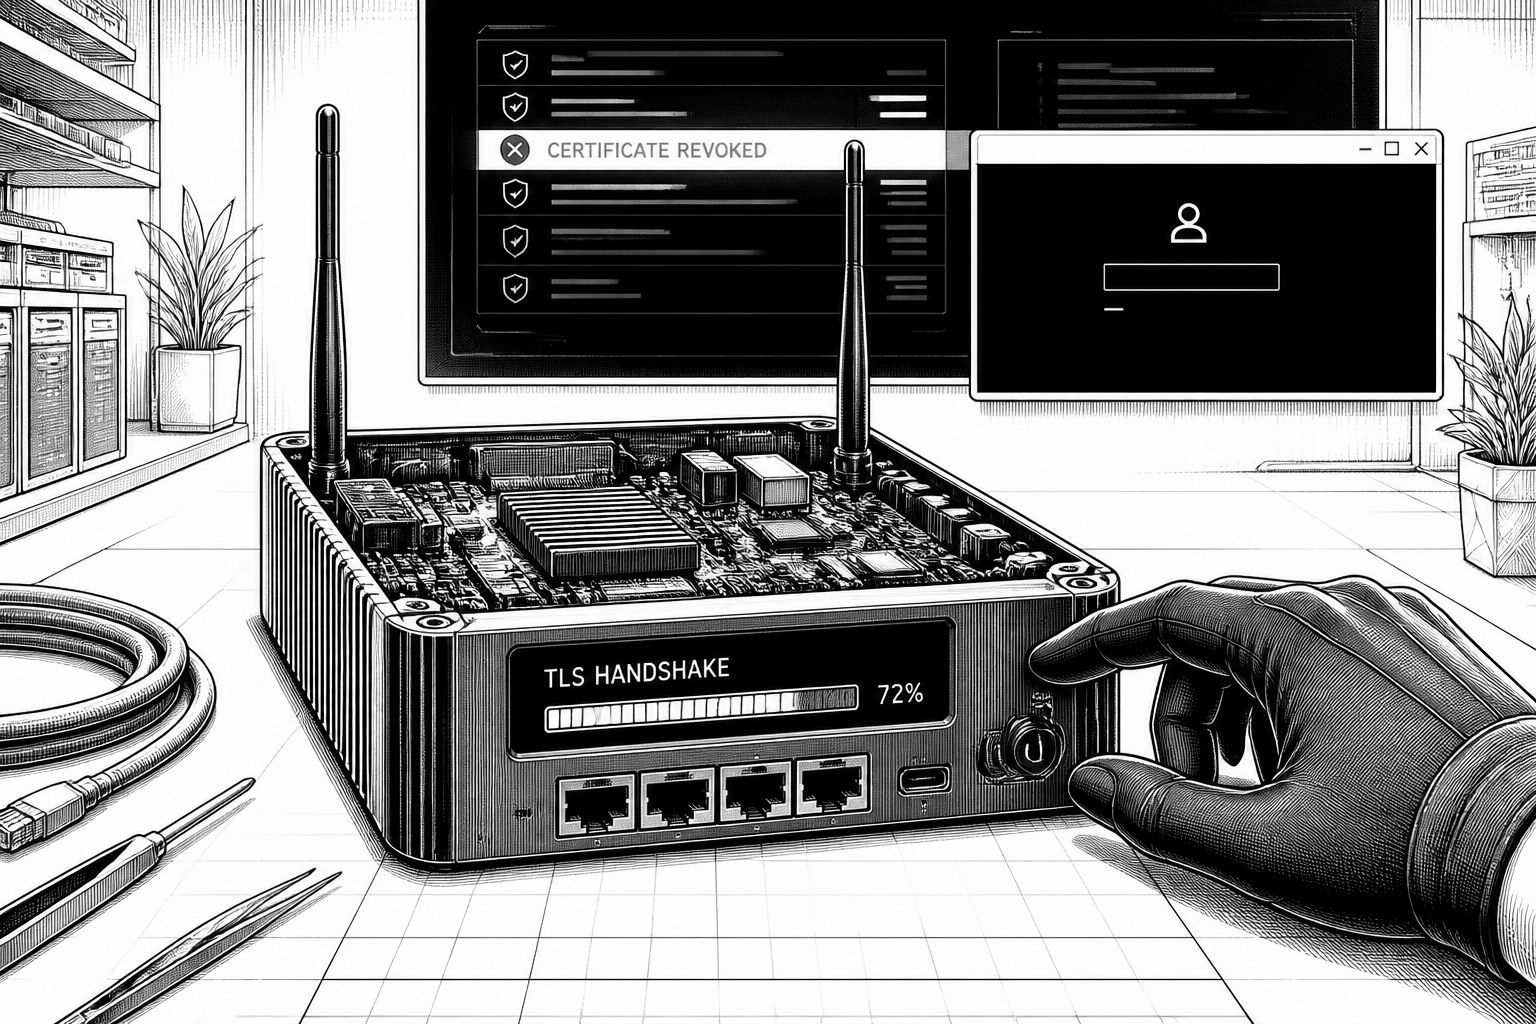
Wer in Embedded-Firmware ein Web-Interface für Router, Drucker, Gateways oder industrielle Controller betreibt, hängt bei der Verwaltung oft an einem schmalen Webserver-Baustein. Genau diese Realität macht die aktuelle Sicherheitsmeldung zu GoAhead technisch brisant: In bestimmten Builds wird zwar eine Zertifikatsperrliste (CRL) in das TLS-Backend geladen, aber die eigentliche Widerrufprüfung bleibt ausgeschaltet. Das führt dazu, dass ein Client mit einem widerrufenen Zertifikat die TLS-Aushandlung so abschließt, als wäre das Zertifikat weiterhin gültig – inklusive Zugriff auf die Rechte, die mit der Client-Identität verknüpft sind.
Der Fehler konzentriert sich laut den beschriebenen Bedingungen auf Versionen, die das OpenSSL-Backend nutzen und mutual TLS (mTLS) für das Management verarbeiten. mTLS bedeutet in diesem Kontext: Der Server fordert ein Client-Zertifikat an und prüft es, typischerweise inklusive dessen Aussteller- und Vertrauenswürdigkeit sowie der konfigurierten Sperrinformationen. In den betroffenen Setups wird der Widerruf zwar konfiguriert, aber nie wirklich als Prüfentscheidung umgesetzt. Veranschaulichen lässt sich der Mechanismus an einem typischen Missbrauchsweg: Ein Zertifikat, das etwa wegen Diebstahl oder Ausmusterung widerrufen wurde, kann weiterhin Handshakes bestehen und damit genau die Authentifizierung umgehen, die Betreiber bewusst per CRL absichern wollten.
Der veröffentlichte Fix ist mit GoAhead 6.1.1 an eine klare Version gebunden. Das Update wurde zunächst Gerätelieferanten übergeben und später öffentlich veröffentlicht. Für die zentrale Schwachstelle erhielt der Vorgang die Kennung CVE-2026-115881 mit einer Bewertung von 9,1. Die OpenSSL-Beschreibung zur Fehlerklasse passt dabei zur Wirkung: Widerrufene Client-Zertifikate werden in der betroffenen Konstellation „still“ akzeptiert, solange Build-Optionen, Zertifikatsbundles und mTLS-Anforderungen so zusammenlaufen, dass die CRL zwar existiert, aber nicht als Sperrlogik greift.
Zusätzlich nennt die Meldung zwei weitere TLS-Probleme, die jeweils an ein bestimmtes TLS-Build und damit an ein bestimmtes Backend gekoppelt sind. Erstens betrifft das einen Legacy-Zertifikatsverifier, der in Builds mit bestimmten LibreSSL-Versionen vorkommt: Wenn clientseitige Zertifikate erforderlich sind, kann eine Zertifikatskette länger als ein definierter Grenzwert dennoch durchgelassen werden, sofern die „issuer checking“-Prüfung nicht aktiv ist. Zweitens beschreibt die Meldung eine Mbed-TLS-bezogene Konstellation mit einem Längenfehler bei einem Diffie-Hellman-Wert: Unter bestimmten Voraussetzungen kann dadurch aus einem aufgenommenen Datenstrom die Session-Schlüsselableitung so manipuliert werden, dass ein passiver Beobachter die Sitzung entschlüsseln könnte. Wichtig ist dabei die realweltnahe Bedingung aus der Beschreibung: Nicht jede Verbindung endet automatisch in einer verwertbaren Session, weil viele etablierte Clients den kaputten Parameter verwerfen und auf robustere Schlüsselaushandlungen ausweichen.
Für Betreiber ist vor allem die praktische Frage entscheidend, wie schwer sich die Betroffenheit außerhalb der Firmware verifizieren lässt. Der Grund liegt in der Build-Logik: Welche TLS-Backends und Settings in einer konkreten Firmware verwendet werden, entscheidet der Geräteeigentümer bei der Kompilierung des Images, nicht der Endnutzer. Ein Blick auf das Gerät von außen verrät damit häufig nicht, ob OpenSSL, LibreSSL oder Mbed TLS eingebunden ist und ob etwa „issuer checking“ aktiv ist. Genau deshalb wird der Patch als Drop-in-Fix beschrieben: Gerätelieferanten müssen GoAhead 6.1.1 in ihre Firmware integrieren und erst dann können Kunden es als Update erhalten. Ob und wann einzelne Hersteller die 6.1.1-Version ausrollen, bleibt in der Meldung offen; zudem liegt zum Zeitpunkt der Veröffentlichung noch keine vollständige öffentliche Feststellung vor, ob die betroffenen Kombinationen bereits aktiv ausgenutzt werden.
Neben den TLS-Themen schließt dieselbe GoAhead-Version weitere Sicherheitsadvisories, darunter auch einen Login-Bypass: Für Builds, die HTTP Basic oder ein Form-Login unterstützen, soll ein Angreifer bei Kenntnis eines gültigen Benutzernamens ohne korrektes Passwort einsteigen können, wenn das gespeicherte Passwort im neueren Blowfish-Format abgelegt ist. Nach dem Upgrade wird empfohlen, aktive Sitzungen zu beenden, den Server neu zu starten und Blowfish-gespeicherte Passwörter auszutauschen. Damit zeigt sich ein zweiter Aspekt der Relevanz für die Praxis: Selbst wenn die Netzwerkseite durch Patchen der TLS-Schicht verbessert wird, bleibt die Absicherung der Authentifizierung selbst ein kritischer Hebel, insbesondere bei integrierten Admin-Portalen, die oft über lange Zeiträume ohne regelmäßige Updates laufen.
Technisch gesehen lohnt für IT- und Security-Teams außerdem ein Blick auf die „Vergleichbarkeit“ der Backends: Die Meldung ordnet die Auswirkungen so ein, dass OpenSSL-Builds mit CRL-Laden ohne Enforcement den mTLS-Zugang besonders direkt betreffen, LibreSSL-Varianten über die Kettenlänge und die Abwesenheit von issuer checking eine Umgehungsstrecke schaffen, und Mbed-TLS-Fälle vor allem dann Richtung Entschlüsselbarkeit kippen, wenn Clients die fehlerhafte Aushandlung annehmen. Für den Rollout bedeutet das weniger ein Bauchgefühl, sondern eher ein Vorgehen über Firmware-Release-Zyklen: Welche Geräte nutzen GoAhead, welche Version enthalten sie, und sind sie bereits auf 6.1.1? Das ist zwar aufwendig, aber die Alternative – widerrufene Identitäten weiter akzeptieren oder ungewollt schwache Session-Aushandlungen ermöglichen – trifft gerade dort, wo Embedded-Systeme häufig exponierter sind als gedacht.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GoAhead-TLS: Widerrufene Client-Zertifikate passieren Login, Fix 6.1.1" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GoAhead-TLS: Widerrufene Client-Zertifikate passieren Login, Fix 6.1.1" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GoAhead-TLS: Widerrufene Client-Zertifikate passieren Login, Fix 6.1.1« bei Google Deutschland suchen, bei Bing oder Google News!