
LONDON (IT BOLTWISE) – Die Spionagegruppe Bitter nutzt eine bislang ungemeldete Remote-Access-Backdoor namens PapRAT. Die Schadsoftware erscheint in C++- und Rust-Varianten und bringt Funktionen wie Remote-Shell, Datei-Uploads sowie Screenshot-Erfassung mit. Bemerkenswert ist die modulare Kampagnenlogik: Drei unterschiedliche Infektionsketten führen über Windows-Shortcut-Dateien, eine VHDX-Festplattenkopie und URL-Shortcut-Downloads zu einem MSI-Stager. Dadurch lassen sich Kommandos serverseitig nachziehen, ohne jedes Mal eine neue Binary nachzuladen.
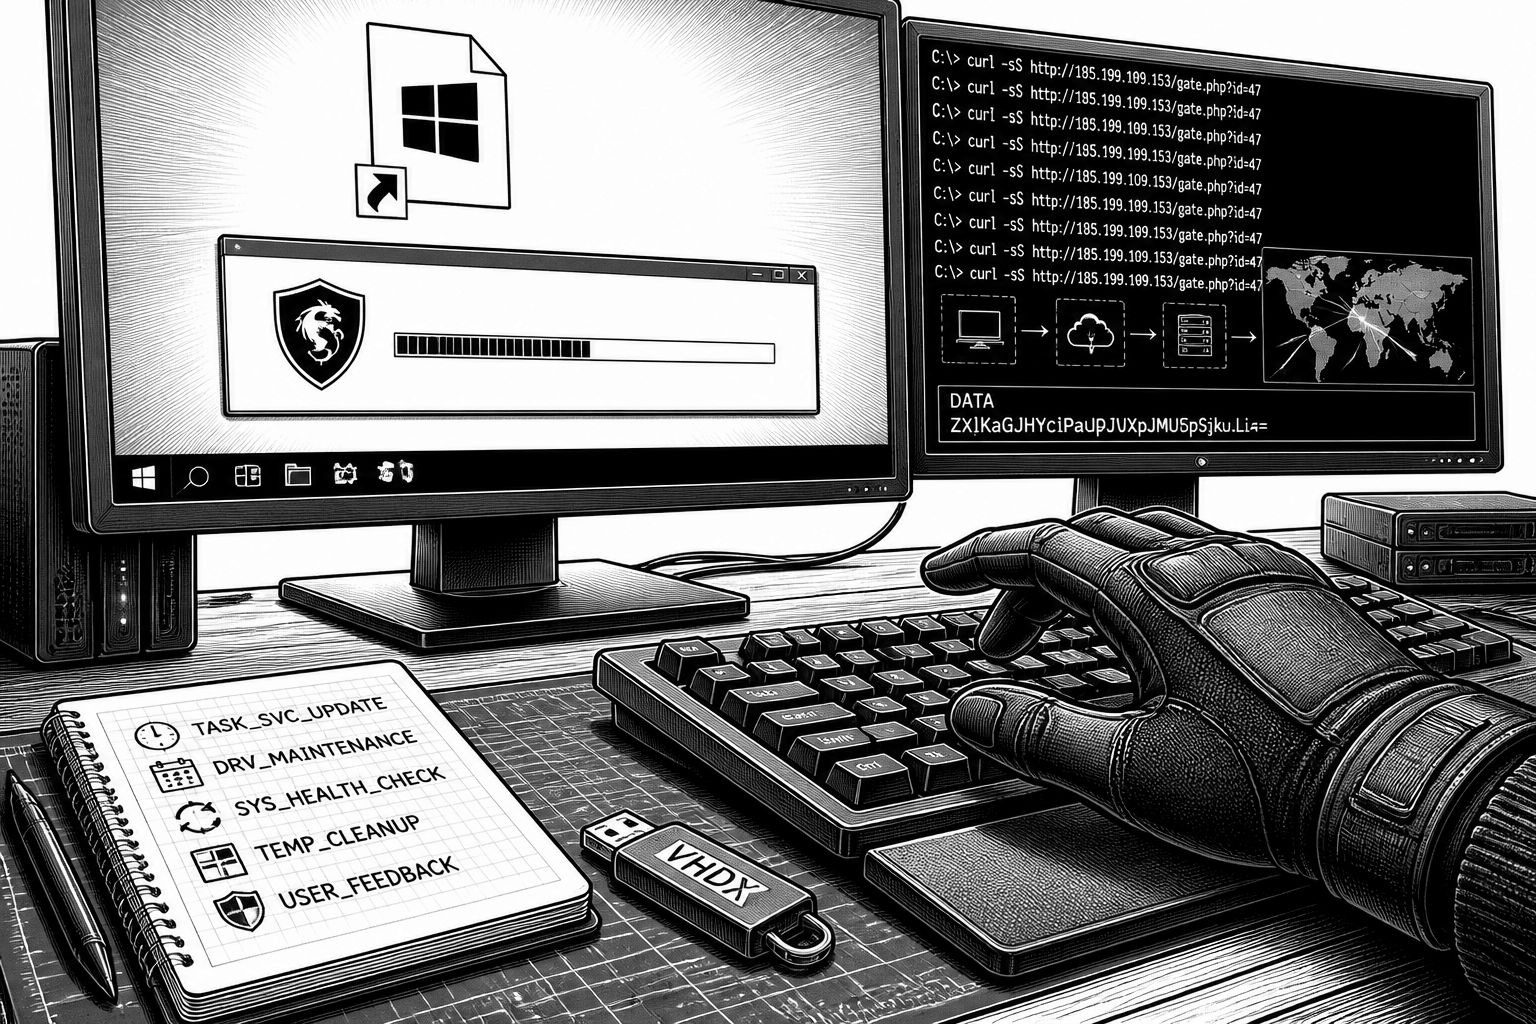
Die Cyberespionage-Gruppe Bitter wird in Berichten zu laufenden Angriffen vor allem über ihre wechselnden Tarnmechanismen greifbar. Im aktuellen Fall steht eine zuvor nicht dokumentierte Remote-Access-Backdoor namens PapRAT im Fokus, die gezielt Organisationen in Südasien erreichen soll. Bitter wird dabei unter mehreren Namen und Clustern geführt, darunter APT-C-08, APT-Q-37, Hazy Tiger, Orange Yali, T-APT-17 und TA397. Technisch setzt PapRAT nicht auf ein einzelnes „One-Size-fits-all“-Einstiegsszenario, sondern auf mehrere Infektionsketten, die jeweils zu demselben Ziel führen: dem Aufbau einer anhaltenden Fernzugriffsfunktion auf kompromittierten Windows-Systemen.
Für die Engineering-Praxis ist zunächst die Architektur von PapRAT relevant: Das Schadprogramm liegt in zwei Implementierungen vor, einmal in C++ und einmal in Rust. Damit ergeben sich sowohl Unterschiede in der verfügbaren Kommandofunktionalität als auch im Verhalten beim Ausführen von Zielkommandos. Laut den zugrunde liegenden Beobachtungen umfasst PapRAT in der C++-Variante unter anderem Kommandos für Remote-Shell (MSG), Verzeichnisauflistungen (FDD), Dateilöschung (DEL), beliebige Dateiausführung (RUN), Laufwerksenumeration (GDR), Screenshot-Erfassung (SS1) sowie Upload lokaler Dateien (UPP) an den Command-and-Control-Server. Die Rust-Version erweitert das um PowerShell-Kommandorausführung (MS2), einen „Sleep“- und Polling-Mechanismus zum kontrollierten Fortsetzen der Operation (SLP) sowie einen sauberen Prozessabbruch (BYE). Für Verteidiger heißt das: Selbst wenn eine Signature-Detektion einen Einstieg verpasst, können sich die späteren Aktivitätsmuster unterscheiden, je nachdem welche Variantenkette gerade aktiv ist.
Besonders aufschlussreich sind die drei beschriebenen Infektionsketten, weil sie unterschiedliche Windows-Mechanismen ausnutzen und dadurch weniger „gleiche“ Artefakte erzeugen, die sich leicht in einem einzigen Regelwerk abbilden lassen. Eine Kette startet mit einer Windows-Shortcut-Datei (LNK), die ausgerechnet die native ftp.exe als Missbrauchsvektor nutzt, um Skripte anzustoßen und geplante Aufgaben zu erstellen. Eine zweite Kette führt über eine VHDX-Disk-Image-Datei: Darin befindet sich ebenfalls ein LNK, der eine Köderdatei in Form einer Microsoft-Excel-Tabelle startet, während im Hintergrund ein MSI-Installer die PapRAT-Nutzlast nachlädt. Die dritte Kette beginnt als URL-Shortcut-Datei, die per WebDAV eine LNK-Datei nachlädt; daraus wird dann wiederum ein MSI-Installer angestoßen. Die Gemeinsamkeit liegt weniger im Dateiformat als im Stager-Prinzip: Das MSI agiert als „Conduit“, also als Transport- und Startpunkt, um die eigentliche Backdoor auszuliefern, ohne dass der Angriff an allen Stationen identische Prozessketten benötigt.
Im nächsten Schritt wird die Kampagnen-Logik deutlich, denn PapRAT verfolgt einen Living-off-the-Land-Ansatz, der Kommandos direkt aus einem Remote-Server-System heraus ausführt. Anstatt möglichst viele Tool-Binaries einzuschleusen, werden Aufgaben wie das Sammeln von Verzeichnislisten und Aufgabenlisten, das Auslesen von Ordnerinhalten aus Desktop, Documents und Downloads sowie das Ermitteln von installierten Antivirus-Produktdaten über Befehle und typische Systempfade realisiert. Hinzu kommen Informationen über gemountete Laufwerke. Die erfassten Reconnaissance-Daten werden als „abc.pdf“ gespeichert und anschließend über eine curl-ähnliche Exfiltrationslogik zurück zum C2-Server übertragen; danach löscht das Setup die vorbereiteten Dateien wieder vom System. Eine zweite Skriptversion wird außerdem genannt, die eine zusätzliche Datei namens „talk.log“ von einem weiteren Serverpfad „techtalkhelp[.]com“ abholt und daraus Base64-kodierte Anweisungen extrahiert, um sie als PowerShell-Kommandos auszuführen. Genau hier liegt der operative Vorteil: Das Staging Modell ermöglicht schnelle Updates serverseitig, ohne jedes Mal eine neue Komponente auf das Zielgerät zu „droppen“, was sowohl PE-basierte Erkennung als auch klassische Prozessinjektionsmuster erschweren kann.
Die dritte Infektionskette verbindet in der beschriebenen Form Elemente der ersten beiden Sequenzen. Statt nur eine direkte MSI-Auslieferung vorzunehmen, wird ein Skript verwendet, das per curl einen MSI-Installer nachlädt. Auch in diesem Pfad dient das MSI wiederum als Startmechanismus für PapRAT. Von dort aus wird die Kette weitergezogen, indem PapRAT schließlich WmRAT nachlädt, ein Schadprogramm, das bereits früher im Zusammenhang mit Bitter in Verbindung gebracht wurde. Für Unternehmen ergibt sich daraus ein realer Konsequenzpunkt: Auch wenn ein Erstbefall scheinbar „nur“ über LNK oder Installer-Activity sichtbar wird, kann sich dahinter ein mehrstufiges Payload-Modell verbergen, das zusätzliche Backdoors nachlädt und dabei bekannte und neue Artefakte kombiniert. Das erhöht den Wert von Telemetrie über den gesamten Verlauf hinweg, also vom initialen Shortcut-/URL-Handling über die Installationstätigkeit bis hin zur späteren Remote-Kommunikation.
Für die Verteidigungspraxis lassen sich mehrere Prioritäten ableiten, die über das reine Blockieren einzelner Dateitypen hinausgehen. In den Berichten wird explizit betont, dass Organisationen unerwartete LNK-Dateien, URL-Shortcuts, Disk-Images und MSI-Pakete mit Vorsicht behandeln sollten, insbesondere wenn solche Dateien über unaufgeforderte Nachrichten in den Posteingang gelangen. Entscheidend ist dabei, dass die Angreifer im Kern auf ungewöhnliche Kombinationen setzen: ftp.exe als „LotL“-Ausführungsschiene, geplante Tasks zur Persistenz, MSI als „Transportanker“ und serverseitige Befehlslogik zur dynamischen Anpassung. Wer nur auf bekannte Malware-Signaturen schaut, läuft Gefahr, die Verhaltenssequenz zu übersehen, die in Summe den Angriff ausmacht. Sinnvoll ist daher, Detektions- und Hunting-Regeln stärker an Prozessketten und Kontextdaten auszurichten: Welche Scheduled-Task wird erstellt, welche Systeme werden ausgelesen, welche Skript-/PowerShell-Inhalte werden aus Serverantworten erzeugt, und welche Exfiltrationsmuster folgen unmittelbar darauf.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PapRAT-Backdoor: Bitter setzt auf LNK-, VHDX- und URL-Ketten für Cyberespionage" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PapRAT-Backdoor: Bitter setzt auf LNK-, VHDX- und URL-Ketten für Cyberespionage" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PapRAT-Backdoor: Bitter setzt auf LNK-, VHDX- und URL-Ketten für Cyberespionage« bei Google Deutschland suchen, bei Bing oder Google News!