


LONDON (IT BOLTWISE) – Die neu dokumentierte Android-Malware RatHat nutzt eine Kette aus Social Engineering und missbrauchten Systemrechten, um tief in ein Gerät einzudringen. Besonders kritisch: Sie kann über Accessibility- und Debugging-Zugriffe Anmeldemasken manipulieren und dabei auch mehr als nur Zugangsdaten abgreifen. Laut Zimperium lassen sich selbst PINs oder Entsperr-Muster aus Touch-Interaktionen rekonstruieren. Betroffene sollten nicht nur Apps löschen, sondern bei bestätigter Infektion konsequent zurücksetzen und Passwörter über ein vertrauenswürdiges Gerät ändern.
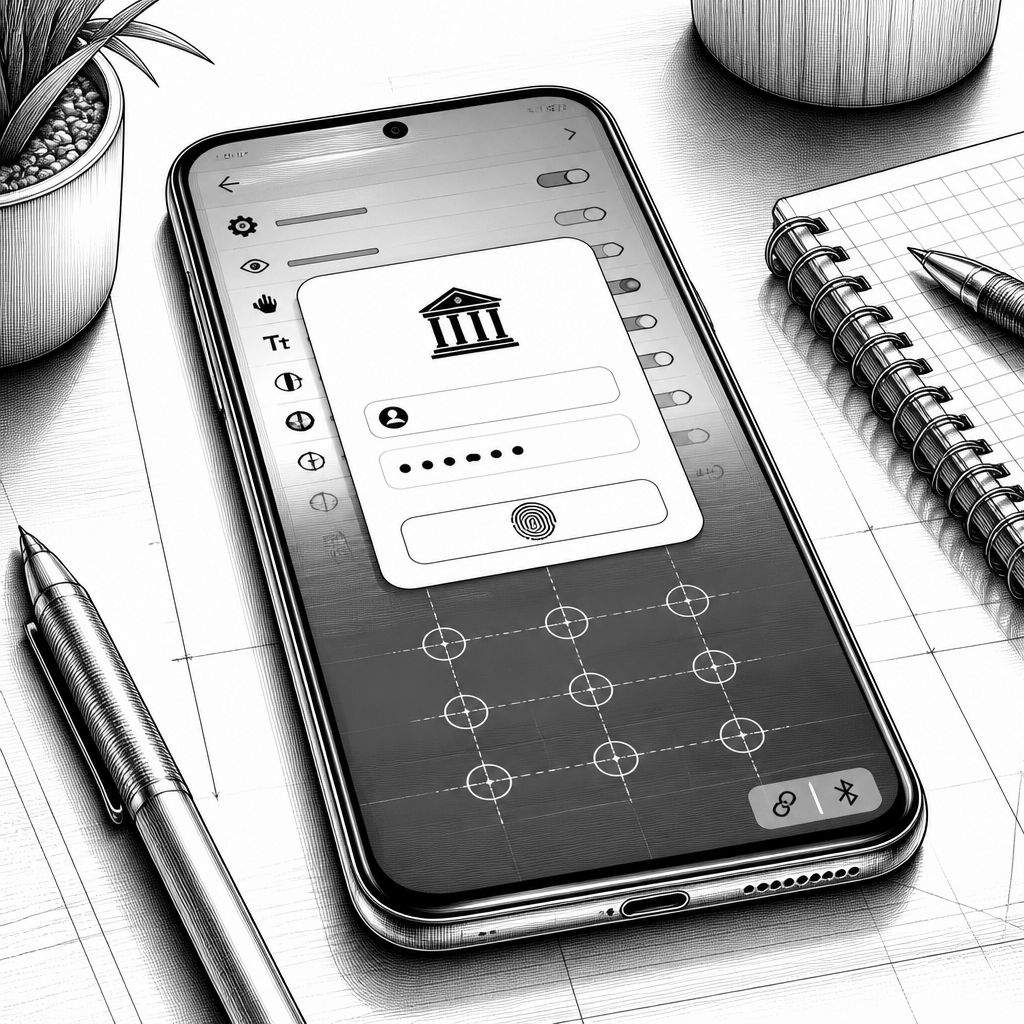
Android-Nutzer unterschätzen häufig, wie stark mobile Angriffe nicht an der Oberfläche, sondern in den Berechtigungen ansetzen. RatHat ist genau dafür ein anschauliches Beispiel: Die Malware beginnt nicht mit einem „technischen Wunder“, sondern mit klassischem Vertrauen – also mit dem Versuch, jemanden zum Installieren einer manipulierten APK und zum Freigeben weitreichender Rechte zu bewegen. Erst wenn der Nutzer die richtigen Schalter umlegt, wird aus einer scheinbaren App ein Werkzeug, das weitere Funktionen des Systems nachlädt und so die Angriffsfläche deutlich erweitert.
Technisch setzt RatHat laut Zimperium auf zwei Ebenen an: auf UI-/Interaktionszugriff über Android Accessibility und auf Debugging-Zugriff über Wireless Debugging in Kombination mit Android Debug Bridge (ADB). Nach der Installation drängt die Schadsoftware den Nutzer typischerweise dazu, den Accessibility-Dienst zu aktivieren. Diese Funktion ist im legitimen Android-Ökosystem vorgesehen, damit Assistenzfunktionen auf dem Display mit Informationen arbeiten und mit der Oberfläche interagieren können. RatHat nutzt dieselben Mechanismen aber dafür, den Inhalt der „Accessibility tree“ auszulesen, Aktionen anzustoßen und anschließend Einstellungen selbstständig anzupassen – also ohne dass der Nutzer jeden Schritt manuell wiederholt.
Im nächsten Schritt „dreht“ RatHat an den Entwickler- und Debugging-Schaltern: Nachdem Accessibility aktiv ist, kann die Malware über die Systemoberfläche Developer Options sowie Wireless Debugging einschalten. Anschließend liest sie den sechsstelligen ADB-Pairing-Code aus, verbindet sich direkt mit der ADB-Schnittstelle und umgeht damit den sonst üblichen Abgleich über einen separaten Computer. Damit erhält der Angreifer Shell-ähnlichen Zugriff außerhalb des normalen App-Sandboxeschemas. Zimperium beschreibt außerdem, dass RatHat eine Go-basierte Komponente startet, Systembefehle ausführt und über einen Reverse-Proxy eine persistente Verbindung zum Angriffsserver aufbaut – so, dass ein Operator auch nach dem ersten Zugriff weiterarbeiten kann.
Der ungewöhnliche Teil ist der KI-gestützte „Lernmodus“ innerhalb der Attacke. RatHat kombiniert Informationen aus der Live-Accessibility-Struktur mit einem generativen KI-Assistenten, um die Position von Bildschirmelementen zu bestimmen, angezeigten Text zu erkennen und dem Schadprogramm zu signalisieren, wann es scrollen oder weiter navigieren soll. Dadurch ist der Ablauf nicht auf eine starre Abfolge festgenagelt. Im Ergebnis wird der Angriff robuster gegen kleine UI-Änderungen, unterschiedliche Layouts oder variierende Inhalte – ein Bereich, in dem reine Automatisierung durch feste Koordinaten oder feste Sequenzen oft schneller scheitert. Für Sicherheitsverantwortliche heißt das: „Script-Detection“ greift zu kurz, wenn der Angriff dynamisch anhand der Bildschirmdarstellung nachjustiert.
Mit diesem Zugriff kann RatHat anschließend finanzielle Ziele ins Visier nehmen. Laut Zimperium richtet sich die Schadsoftware auf Banking- und Krypto-Apps und verwendet Overlay-Techniken, also gefälschte Bildschirme, die über legitime Oberflächen gelegt werden. Solche Overlays sollen Nutzer dazu bringen, Bank-Logins, relevante Eingaben oder Authentifizierungsdaten direkt in Seiten zu tippen, die der Angreifer kontrolliert. Zusätzlich kann RatHat SMS und Benachrichtigungsinhalte abfangen, wodurch sich Einmalcodes und Elemente der Zwei-Faktor-Authentifizierung (2FA) mit hoher Wahrscheinlichkeit mitnutzen lassen. Besonders heikel ist zudem die Rekonstruktion von Geheimnissen aus Touch-Daten: RatHat kann rohe Touch-Koordinaten auswerten und sie mit bekannten Tastenbelegungen abgleichen, um PINs aus den Tipppositionen zu rekonstruieren. Das gilt auch für Musterentsperrungen; da die Daten auf einer niedrigen Ebene aus Interaktionen stammen, verhindern klassische Sichtschutzmechanismen wie „PINs werden nicht als Text ausgegeben“ solche Angriffe nicht vollständig.
RatHat versucht aber nicht nur einzudringen, sondern sich auch gegen Entfernung zu wappnen. Zimperium berichtet, dass die Malware den Deinstallationsprozess stören kann und dabei sogar eine gefälschte Fehlermeldung über dem Bildschirm einblendet. Selbst wenn die sichtbare App verschwindet, kann eine separate native Komponente im Hintergrund weiterlaufen und Rechte nachträglich wiederherstellen. Zusätzlich kann RatHat Device-Admin-Rechte anfordern, wodurch sie weiteren System- und sogar Löschfunktionen Zugriff gewinnt. Für Betroffene folgt daraus eine klare praktische Konsequenz: Das Löschen der App allein ist bei einem „voll kompromittierten“ Gerät keine verlässliche Lösung, weil die eigentliche Persistenzkomponente außerhalb des üblichen App-Lifecycles liegen kann.
Was bedeutet das für die Sicherheitsstrategie im Alltag? Erstens sollten Nutzer Installationsebenen konsequent trennen: Apps bevorzugt über den offiziellen Store beziehen und keine APKs verwenden, die per SMS, Werbung oder dubiosen Downloadseiten angeboten werden. Zweitens ist Accessibility ein „Berechtigungs-Highway“ für Angreifer; wenn eine App unerwartet Accessibility-Rechte fordert, ist das ein starkes Warnsignal, das man ohne nachvollziehbare Legitimation nicht freigeben sollte. Drittens gehört Wireless Debugging in den Modus „nur wenn aktiv gebraucht“ – RatHat nutzt genau diese Brücke für ADB-Verbindungen. Google weist darauf hin, dass auf dem offiziellen Store nach aktueller Erkennung keine Apps mit RatHat gefunden würden und dass Play Protect bereits gegen bekannte Varianten schützt. Unabhängig davon bleibt der entscheidende Punkt: Der Schutz funktioniert am besten, wenn Nutzer Sideloading minimieren und auffällige Permission-Anfragen eng prüfen. Für den Fall eines bestätigten Befalls nennt Zimperium zudem als pragmatische Maßnahme einen Werksreset statt einer „nur App-basierten“ Entfernung – danach sollten Zugänge über ein vertrauenswürdiges Gerät neu gesetzt werden, damit gestohlene Tokens und gespeicherte Sitzungen keine zweite Angriffsphase auslösen.
Das Zusammenspiel aus Berechtigungskette, ADB-basiertem Zugriff und KI-gestützter Bildschirmnavigation zeigt zudem eine breitere Tendenz: KI macht Angriffe nicht automatisch „magisch“, aber sie senkt die Hürde, UI-abhängige Schritte zuverlässig zu erledigen. Für Unternehmen mit mobilen Flotten ist das ein Signal, Berechtigungsrichtlinien und Gerätehärtung nicht nur als „Checkliste“, sondern als durchsetzbare Policies zu betrachten. Für Privatanwender ist vor allem die Kombination aus Accessibility und Debugging die rote Linie, die sich meist durch klares Nutzerverhalten und harte Deaktivierung nicht benötigter Optionen vermeiden lässt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "RatHat-Malware missbraucht Android-Zugriff, um PINs und Banklogins zu stehlen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "RatHat-Malware missbraucht Android-Zugriff, um PINs und Banklogins zu stehlen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »RatHat-Malware missbraucht Android-Zugriff, um PINs und Banklogins zu stehlen« bei Google Deutschland suchen, bei Bing oder Google News!