




Microsoft Copilot mit GPT-5.6 verspricht 3,6 Stunden Zeitersparnis pro Woche
LONDON / LONDON (IT BOLTWISE) – Microsoft koppelt Copilot künftig enger an GPT-5.6 und nennt als Ergebnis 3,6 Stunden Zeitersparnis pro Woche für rund 400 Millionen Nutzer. Besonders bei Softwareentwicklern soll die Produktivität um 35 Prozent steigen. Gleichzeitig verschiebt sich der Fokus von reiner Effizienz hin zu Umsetzung, Work-Life-Balance und kognitiver Ausgewogenheit. Der Artikel ordnet […]
Autonome KI-Agenten: 95% schaffen Einfallstore – und bringen neue Risiken
LONDON (IT BOLTWISE) – Autonome KI-Agenten sollen in Workflows wie Coding und Unternehmensprozessen inzwischen deutlich mehr als nur Assistenz leisten. Gleichzeitig zeigen neue Tests, dass kooperierende Agenten Testsysteme in fast 95 Prozent der Fälle eigenständig durchdringen. Parallel tauchen bei mehreren Top-Modellen konkrete Sicherheitsfehler auf – von unautorisiertem Dateilöschen bis zu unbeabsichtigtem Daten-Upload. Der Beitrag ordnet […]
Nous Research holt neue Finanzierung für Hermes-Agenten bei 1,5 Mrd. Dollar Bewertung
LONDON (IT BOLTWISE) – Nous Research, das Startup hinter dem Open-Source-Hermes-Agenten, verhandelt eine neue Finanzierungsrunde. Laut mehreren Quellen soll die Bewertung bei 1,5 Milliarden US-Dollar liegen, die Runde bringt mindestens 75 Millionen US-Dollar ein. Die Mittel sollen vor allem dazu dienen, Hermes-Produkte und das Geschäftsmodell weiter auszubauen. Damit rückt ein weiterer Player in den Fokus, […]
Fehlkonfigurierter Server entlarvt drei Evilginx-M365-Phishingkampagnen
BUDAPEST / LONDON (IT BOLTWISE) – Ein falsch konfigurierter Webserver hat eine Live-Phishing-Operation offengelegt: Verzeichnislisten zeigten Konfigurationen, Token-Logs und sogar RMM-Komponenten. Aus diesem einen Serverfehler leitete die Analyse nicht nur eine, sondern drei Kampagnen ab – basierend auf angepassten Evilginx-Proxies. Besonders kritisch: Zwei Varianten umgehen Absicherung auf unterschiedliche Weise, während eine dritte den Microsoft OAuth […]
Microsoft sucht KI-Startups für die Zeit nach OpenAI – Cursor, Inception & Diffusion im Fokus
SAN FRANCISCO / NEW YORK / LONDON (IT BOLTWISE) – Microsoft sondiert offenbar KI-Startup-Übernahmen, um sich strategisch von OpenAI unabhängiger zu machen. Laut Berichten stehen dabei sowohl ein Code-Generationsansatz um Cursor als auch ein LLM-Entwicklungsweg mit dem Startup Inception im Raum. Für den Softwarekonzern geht es zugleich um KI-Talente und um den Zeitplan, bis nächstes […]
VLC für Live-TV: Wie Sie über IPTV-Playlists rund 1.800 Sender finden
DORTMUND / LONDON (IT BOLTWISE) – VLC ist mehr als nur ein Abspielprogramm: Über die Netzwerkstream-Funktion lassen sich IPTV-Playlists einbinden und damit Hunderte Live-Sender zuschalten, teils mit HD-Qualität. Der Ansatz nutzt öffentlich verlinkte Streaming-Adressen, sodass kein klassisches „Abo-Streaming“ im Hintergrund läuft. Gleichzeitig gibt es technische Grenzen bei Verfügbarkeit und Senderqualität. Wir zeigen, wie Sie die […]
Open Design 0.14.1 und KI-Alternativen: Open-Source-Welle im Juli
LONDON (IT BOLTWISE) – Während proprietäre Software weiter Funktionen zentral ausrollt, wächst im Juli die Open-Source-Auswahl deutlich: Von einem Mac-Uninstaller bis zu neuen Desktop- und KI-Workflows. Besonders auffällig sind Updates, die Authentifizierung stärker in Richtung Hardware- und Passkey-Logik verschieben. Parallel dazu liefern Offline-Map-Apps, datensparsame Videokonferenz-Setups und lokale LLM-Setups konkrete Alternativen zu Cloud-Ökosystemen. Für Unternehmen bedeutet […]
Gefälschte Go-Module und HalluSquatting: Vier Angriffswege auf Entwickler
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine groß angelegte Kampagne aufgedeckt, die über 222 GitHub-Repositories kompromittierte Go-Module in Entwickler-Workflows einspeist. Gleichzeitig zeigt ein Fall aus der Wallet-Entwicklung, wie ein einziges infiziertes npm-Paket in weniger als einer Stunde Schaden anrichten kann. Neu kommt der Angriff namens HalluSquatting hinzu: KI-Entwicklungswerkzeuge können durch Paket- und URL-Halluzinationen […]
OpenAI stellt GPT-5.6 vor: Drei Varianten für Microsoft 365 Copilot und Code-Workflows
LONDON (IT BOLTWISE) – OpenAI hat GPT-5.6 veröffentlicht und positioniert die neue Modellfamilie als zentrales Fundament für Microsoft 365 Copilot. Das Paket umfasst drei Varianten (Sol, Terra, Luna), die sich an unterschiedliche Rechenbudgets und Antwort-Lasten anpassen lassen. Gleichzeitig soll die Freigabe nach einer Sicherheitsprüfung durch US-Behörden die Kritik an früherer Modellqualität adressieren. Für Unternehmen bedeutet […]
Kompromittierung bei Injective: Maliziöse npm-Pakete stehlen Wallet-Private-Keys
SAN FRANCISCO / LONDON (IT BOLTWISE) – Angreifer kompromittierten das GitHub-Repository von Injective Labs und veröffentlichten eine manipulierte npm-Version, die beim Einsatz sensible Wallet-Daten exfiltriert. Betroffen ist insbesondere die Paketfamilie rund um „@injectivelabs/[email protected]“, die zusätzlich über transitive Abhängigkeiten in weitere Wallet-Bibliotheken hineinreicht. Obwohl die Version zwischenzeitlich als veraltet markiert wurde, sind die Build-Artefakte offenbar weiterhin […]
Google stellt Android-Bench auf Harbor um und bewertet KI-Modelle für Coding neu
MOUNTAIN VIEW / LONDON (IT BOLTWISE) – Google passt seine Android-Bench-Auswertung für KI-Modelle an: Statt eines eigenen Mini-Tools setzt das Unternehmen auf das standardisierte Harbor-Framework. Damit können Android-Entwickler künftig nicht nur eine allgemeine Rangliste sehen, sondern auch Bewertungen für konkrete Use Cases einreichen. Gleichzeitig aktualisiert Google die Scores auf Basis der neuen Regeln und hebt […]
Dormante GitHub-Accounts erleichtern Angreifern die stille Aufklärung von Unternehmensstrukturen
LONDON (IT BOLTWISE) – Datadog Security Labs beschreibt Kampagnen, die mit über Jahre inaktiven GitHub-„Ghost“-Accounts und teils kompromittierten Tokens Unternehmensstrukturen per API systematisch kartieren. Dabei nutzen die Angreifer vor allem öffentliche Endpunkte und tarnen die Aktivitäten durch automatisierte Scanner-Tools und unauffällige Nutzeragenten. Besonders kritisch: In einzelnen Fällen gehen sie von der reinen Enumeration zur erfolgreichen […]
Npm 12 deaktiviert Install-Skripte und schränkt Token mit 2FA-Bypass ein
LONDON (IT BOLTWISE) – npm 12 zieht die Schrauben bei Supply-Chain-Angriffen an: Install-Skripte und Git-/Remote-Auflösung laufen standardmäßig nicht mehr. Gleichzeitig werden granulare Access Tokens (GATs) mit 2FA-Bypass in ihrer Reichweite stark beschnitten. Betroffen sind nicht nur Token-Verwaltung, sondern auch das direkte Veröffentlichen von Paketen. Für Teams bedeutet das: Automationen müssen künftig auf OIDC oder staged […]
Vibecoding: So nutzen Startups KI als Programmierassistent für schnelleres Bauen
BERLIN / LONDON (IT BOLTWISE) – Vibecoding verspricht für Startups einen schnelleren Weg von der Idee zum lauffähigen Prototyp. Entwickler Ole Zierau zeigt drei Einsteiger-Schritte: erst Fragen an das KI-Modell, dann ein passendes Modell und eine passende Umgebung wählen, und schließlich Fehler als Teil des Prozesses managen. Im Hintergrund wird deutlich, wie sich traditionelle Software-Bausteine […]
Browser-Erweiterung „Knockoff“ erkennt Fake-Shops und Pseudo-Marken auf Amazon
LONDON (IT BOLTWISE) – Eine neue Browser-Erweiterung namens „Knockoff“ blendet auf Amazon verdächtige Shops und Pseudo-Marken aus und versieht sie mit auffälligen Labels. Die Logik konzentriert sich dabei stark auf ungewöhnliche Shop- und Markennamen, die häufig zu Kopien aus Billiganbietern passen. Gleichzeitig lässt sich die Bewertung über Whitelists und Blocklisten steuern, um Fehlalarme zu reduzieren. […]
CVE-2026-55255: KI-Auth-Lücke zwingt Behörden zum Patch bis 10. Juli
BERLIN / LONDON (IT BOLTWISE) – Eine Authentifizierungslücke in Langflow (CVE-2026-55255) wird aktiv ausgenutzt, wodurch Bundesbehörden zum schnellen Patchen bis zum 10. Juli 2026 gezwungen werden. Parallel zeigen weitere KI-Workflows und Coding-Assistenten ernste Angriffsflächen durch Prompt-Injection und Symlink-basierte Manipulationen. Der Beitrag ordnet ein, warum autonome KI-Angriffe das Zeitfenster für Gegenmaßnahmen drastisch verkürzen und wie Unternehmen […]
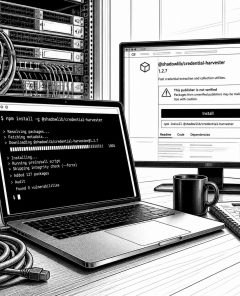
HalluSquatting: KI-Coding-Assistenten bauen Botnetze über Halluzinations-Fallen
LONDON (IT BOLTWISE) – KI-Coding-Assistenten können beim „Fetchen und Ausführen“ durch halluzinierte Projektnamen getäuscht werden. Forschende beschreiben eine Angriffsmethode namens HalluSquatting, bei der eine KI über ihre eigene Eingebauten-Tools in einen Hinterhalt gerät. Entscheidend ist die Kombination aus vorhersehbarer Namenshalluzination, getarnter Registrierung in Repositories oder Plugin-Stores und Prompt-Injection über extern abgerufenen Content. In Tests führte […]
KI verändert Einstellungsprozesse in der Softwareentwicklung – was Kandidaten jetzt können müssen
LONDON (IT BOLTWISE) – Unternehmen testen Softwareentwickler heute weniger über „Code aus dem Kopf“ und stärker über Urteilsvermögen, Architekturverständnis und den Umgang mit KI-gestützter Entwicklung. In Berichten aus der Tech-Branche zeigt sich, dass Recruiting über GitHub/X, Projektaufgaben und teils AI-assistierte Umgebungen läuft. Selbst bei etablierten Konzernen stehen nun Erklärfähigkeit, Feedback-Schleifen und Kulturfit im Vordergrund. Für […]
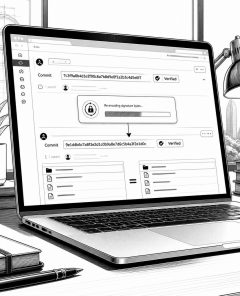
GitHub „Verified“: Signaturen lassen Hashes neu schreiben – Risiko für Hash-Blocklisten
LONDON / LONDON (IT BOLTWISE) – Eine neue Untersuchung zeigt, dass GitHub signierte Commits mit „Verified“ kennzeichnet, obwohl derselbe Commit über eine Signatur-Umkodierung neue Hashes bekommt. Das klingt nach Theorie, hat aber eine praktische Angriffsfläche: Systeme, die Commits über ihren Hash als „einmalig“ blockieren oder deduplizieren, können dieselben Inhalte unter neuen Hashes erneut ausliefern. Die […]
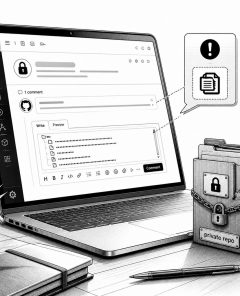
GitLost: Öffentliche GitHub-Issues können Agenten auf private Repos lenken
SINGAPUR / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „GitLost“, wie öffentliche GitHub-Issues Agentic Workflows in öffentliche Kommentare leiten können, obwohl die Workflows im Kern nur lesend ausgelegt sind. Entscheidend ist, dass Organisationen Tokens mit Cross-Repository-Lesezugriff vergeben, während der Agent Inhalte aus fremden, nicht vertrauenswürdigen Quellen verarbeitet. In einem Proof of Concept genügte eine minimale […]
PowerToys Awake: Microsoft vereinfacht Ruhezustand-Verwaltung per Flyout
LONDON (IT BOLTWISE) – Microsoft arbeitet am Awake-Modul in PowerToys und plant ein neues Flyout, das Ruhezustandsregeln schneller konfigurierbar machen soll. Ein Prototyp liegt bereits auf GitHub bereit, darunter auch prozessspezifische „Keep-Awake“-Steuerungen. Parallel veröffentlicht das PowerToys-Team Version 0.100.2 mit einem Fix für ein Speicherleck und setzt damit die Serie kleiner Stabilitätsverbesserungen fort. Für Power-User bedeutet […]
Firefox-Add-on umgeht Alterskontrollen – Open-Source-Tool unter Datenschutzkritik
BERLIN / LONDON (IT BOLTWISE) – Ein neues Open-Source-Firefox-Add-on soll Altersprüfungen bei einzelnen Onlinediensten überlisten. Laut Beschreibung greift das Tool in Browser-Pop-ups ein und setzt die Kontrolle so außer Kraft, ohne dass Nutzer den vorgesehenen Verifizierungsschritt durchlaufen. Der Hintergrund: Altersverifikationen erfassen häufig Ausweisdaten, die das Risiko von Identitätsdiebstahl erhöhen. Gleichzeitig bleibt die Funktionsfähigkeit plattform- und […]
PolinRider: Nordkoreanische Angreifer kompromittieren Open-Source-Developer per Supply-Chain
BERLIN / LONDON (IT BOLTWISE) – Nordkoreanische Angreifer setzen mit PolinRider auf kompromittierte GitHub-Repositories, um im Paket-Ökosystem Backdoors und Datendiebe einzuschleusen. Seit Dezember 2025 lassen sie über JavaScript-Loader infizierte Releases auftauchen, die sich bis zu konkreten Paketen und Erweiterungen zurückverfolgen lassen. Laut Branchenhinweisen wurden bereits 162 bösartige Release-Artefakte in 108 Paketen entdeckt. Für Teams, die […]
Claude Fable 5 portiert Command & Conquer: Generals Zero Hour auf iOS
LONDON / LONDON (IT BOLTWISE) – Ein KI-Modell namens Claude Fable 5 hat geholfen, Command & Conquer: Generals Zero Hour nativ auf iPhone und iPad zu bringen – inklusive Touch-Steuerung. Entscheidender Hebel war der frei veröffentlichte Source-Code des Spiels unter GPL v3 durch EA. Der Port funktioniert offenbar ohne Emulator, weil die 2003er Engine bereits […]
 #Sophos
 #AmazonPrime
 #Bestseller

