


LONDON (IT BOLTWISE) – Eine bisher harmlose Platzhalter-Domain namens „third-party.com“ wird laut Sicherheitsrecherche für ClickFix-Angriffe missbraucht. Beim Aufruf im Browser erhalten Windows-Nutzer eine Cloudflare-ähnliche Prüfung, die den Clipboard-Inhalt gezielt vergiftet. Anschließend sollen Opfer über den Windows-Run-Dialog einen Remote-PowerShell-Befehl einfügen und ausführen. Besonders brisant: Die Domain taucht in über 1.700 öffentlichen Repositories und in Dokumentationen für KI-Agent-Skills als Beispiel-Endpoint auf.
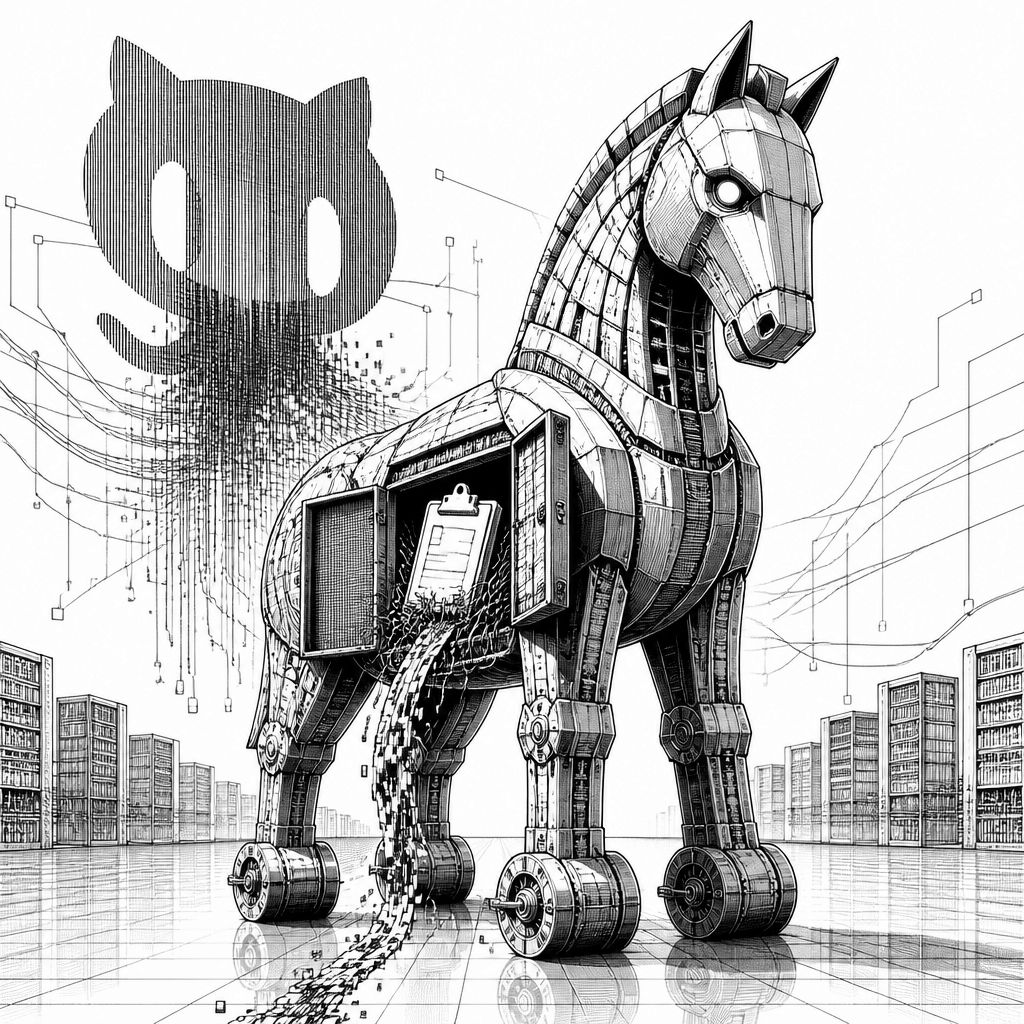
Dass eine Domain als „harmloser Platzhalter“ in Entwicklerdokumentation über Jahre durchgereicht wird, klingt zunächst wie ein altes Problem der IT-Governance: Sobald ein Beispielwert irgendwo fest einkodiert ist, wird er Teil der gelebten Praxis. Genau hier setzt die aktuelle Beobachtung an: „third-party.com“, das laut Sicherheitsangaben als Dokumentations- und Testbeispiel eingesetzt wird, wird nun nicht mehr nur als Dummy genutzt, sondern als aktiver Lieferkanal für Angriffe missbraucht. In der Analyse wird beschrieben, dass der Webserver dabei je nach Client-Typ unterschiedlich reagiert: Windows-Browser erhalten einen ClickFix Köder, während andere Nutzer eine unauffällige Ausweichseite sehen. Damit kann derselbe Link je nach Ausführungskontext völlig verschiedene Wirkungen entfalten.
Technisch relevant ist vor allem der Mechanismus hinter ClickFix. Bei dieser Social-Engineering-Technik werden Browserfehler, Dialogwarnungen oder CAPTCHA-ähnliche Abfragen so präsentiert, dass Nutzer anschließend versteckte Kommandos kopieren und einfügen. Im Windows-Kontext zielt das darauf ab, dass Opfer den Windows Run-Dialog (Win+R) oder Terminal-Workflows nutzen und den Befehl dort ausführen. Laut den vorliegenden Details wird der Ablauf durch Clipboard Hijacking verstärkt: Die Seite soll den Clipboard-Inhalt automatisch manipulieren oder mit schädlichen Inhalten „verfeinern“, sodass das nachfolgende Einfügen nicht mehr dem entspricht, was der Nutzer bewusst kopiert hat. In der beschriebenen Variante ist der eingefügte Befehl darauf ausgelegt, einen Remote-PowerShell-Payload zu extrahieren und auszuführen.
Besonders ernst wird die Lage durch die Breite der Referenzen. Laut Rechercheergebnissen ist „third-party.com“ in mehr als 1.700 öffentlichen Repositories verankert – darunter Inhalte, die mit KI-Agent-„Skills“ und Dokumentationen zu MCP-Servern (Model Context Protocol) in Verbindung stehen. In den jeweiligen Beispielen wird die Domain dabei als plausibler Endpoint verwendet, etwa als stehender Platzhalter für „irgendeine“ Ressource. Ax Sharma, Head of Research, hat diesen Effekt in einem direkten Zitat auf den Punkt gebracht: „Unlike ‘example[.]com, ‘ third-party[.]com is not IANA-reserved. Anyone could register it, and someone did. Every doc, test, and skill that hard-coded it now points readers at attacker infrastructure.“ Genau diese Kopplung ist der Kern des Risikos: Eine statische Code-Analyse oder Dateiprüfung erkennt nicht, was bei einer konkreten HTTP-Anfrage ausgeliefert wird.
Die Angriffsdifferenzierung wirkt wie ein Trick, der in vielen automatisierten Prüfketten durchrutscht. Für Windows-Nutzer folgt der beschriebenen Darstellung eine Cloudflare-ähnliche Prüfung, die das Clipboard gezielt „vergiftet“ und dazu auffordert, den Befehl zu ergänzen und über den Windows Run-Dialog auszuführen. Für macOS-Nutzer wird dagegen eine Fehlmeldung angezeigt, die den Zugriff auf Windows-Geräte verlagert: „macOS is not supported. This website requires a Windows PC to access. Please try again from a Windows device.“ Zusätzlich kommt die Recherche zu dem Schluss, dass das Ganze bereits seit mindestens Juni 2026 aktiv ist. Damit ist nicht nur ein einzelnes Repository betroffen, sondern ein ganzer Stil der Dokumentationspraxis, bei dem Domains als Platzhalter behandelt werden, obwohl sie im Web dauerhaft „leben“ und von Dritten übernommen werden können.
Dass statische Scans das Problem strukturell unterschätzen, liegt an der Natur der Bedrohung. Nash und das Sicherheitsteam argumentieren sinngemäß, dass die Bewertung am Dateiupload endet: Ein Scanner kann die Inhalte eines Links lesen, aber nicht deterministisch erkennen, was die Zielseite zur Laufzeit tatsächlich sendet. In den vorliegenden Aussagen wird das explizit gemacht: „A file scan cannot see what a website decides to send. The tell only appears at request time, from the caller that matters.“ Für Teams heißt das: Wer Skills, Agents oder Automatisierungen baut, muss Platzhalter-URLs wie potenziell aktive Angriffsflächen behandeln, zumindest wenn der Code am Ende im selben Systemkontext navigiert, kopiert oder ausführt.
Als Gegenmaßnahme wird empfohlen, nicht IANA-reservierte Platzhalterdomains wie „yourcompany.com“, „mycompany.com“ oder „your-api.com“ sowie lookalikes nicht blind zu verwenden. Stattdessen sollen Entwickler für Beispiele und Tests die etablierten reservierten Platzhalter einsetzen, etwa „example.com“ (oder „example.org“ und „example.net“). Hintergrund: Reservierte Platzhalter sind gerade dafür gedacht, dass sie nicht frei von Dritten übernommen werden können. Parallel dazu raten die Hinweise zu einem konkreten Audit: Alle Skill-Dateien, Dokumentationen, Tests und Referenzen sollten daraufhin geprüft werden, welche Domains zur Laufzeit tatsächlich aufgerufen werden. Der Nutzen: Man reduziert nicht nur das Risiko einzelner Angriffe, sondern auch die Wahrscheinlichkeit, dass prompt-nahe Workflows durch „unerwartete“ Webseiteninhalte zu Fehlverhalten gedrängt werden.
Die Veröffentlichung verweist außerdem auf weitere, ähnlich missbrauchte Platzhalter-Domains. Laut den Angaben wurden insgesamt 13 weitere nicht reservierte Platzhalter identifiziert, darunter „yoursite.com“ und „your-domain.com“, die jeweils unterschiedliche Scam- und Scareware-Seiten für macOS-Nutzer oder eine Parkseite für andere liefern. Cody Nash beschreibt den macOS-Fall mit einem Zitat: „On a macOS browser, your-domain[.]com showed a fake ‘MacOS Security Center’ claiming four viruses and selling a counterfeit McAfee renewal at 55% off.“ Im zweiten Fall wird zusätzlich erwähnt, dass eine gefälschte Nachrichtenseite samt Werbeansprache für eine Investmentmasche eingeblendet wird. Für die Praxis folgt daraus eine klare Konsequenz: Selbst wenn eine Domain auf den ersten Blick nur wie ein „Platzhalter“ wirkt und in vielen Dateien auftaucht, kann sie bei Agenten- und Skill-Abläufen zu einem Live-Verhaltensfaktor werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Maliziöse Platzhalter-Domains: „third-party.com“ greift GitHub & KI-Skills an" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Maliziöse Platzhalter-Domains: „third-party.com“ greift GitHub & KI-Skills an" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Maliziöse Platzhalter-Domains: „third-party.com“ greift GitHub & KI-Skills an« bei Google Deutschland suchen, bei Bing oder Google News!