


LONDON (IT BOLTWISE) – Eine langlaufende npm-Quellketten-Kampagne verteilt bösartige Pakete, die Windows-Systeme über mehrere Ladepfade kompromittieren. Die Angreifer kombinieren einen Overlord-RAT-Loader mit einem Node.js-Stealer, der u. a. Discord, Browser-Daten, Telegram sowie Krypto-Wallets ins Visier nimmt. Insgesamt wurden die identifizierten schädlichen Pakete laut Analyse in Summe 40.767-mal heruntergeladen, wobei eine Kernkomponente den Großteil der Installationen ausmacht. Offen bleibt, wie stark die Kampagne insgesamt außerhalb der gemessenen npm-Downloads bereits Systeme kompromittiert hat.
In der Software-Lieferkette steckt oft der kleinste Einstiegspunkt – und genau dort setzt die kürzlich offengelegte MALFEX-Kampagne an. Laut einer Analyse von CloudSEK und Checkmarx handelt es sich um eine lange laufende Manipulation in der npm-Ökosystemkette, die neben einem Remote-Access-Trojaner (RAT) auch Information-Stealer ausliefert. Zielsysteme sind dabei insbesondere Windows-Rechner: Die Täter bauen mehrere Pfade, die beim Installationsprozess ansetzen und in der Praxis auf dieselben Mechanismen der Paket-„Lifecycle“-Hooks setzen, die Entwickler beim npm-Deployen häufig blind voraussetzen.
Technisch auffällig ist die modulare Aufteilung der Funktionalität in verschiedene npm-Pakete, die sich je nach Version und Abhängigkeitskonstellation anders verhalten. Drei Pakete – „tlxbnhd“, „tldriver“ und „mxdriver“ – übernehmen demnach die Rolle von Overlord-RAT-Loadern. Die Aktivierung erfolgt über Lifecycle-Hooks, die anschließend gezielt eine Windows-Binary nachladen und ausführen; das reduziert die Chance, die schädliche Komponente direkt im „eigentlichen“ npm-Paket zu sehen. Daneben gibt es einen zweiten Strang: Pakete wie „img-to-native“ sollen „cdn-img-fetch“ benötigen, um zunächst ein Go-Executable zu holen und zu starten; erst danach folgt ein Node.js-Stealer, der Daten aus mehreren Zielbereichen aggregiert.
Die Reichweite der Kampagne lässt sich zumindest anhand der gemeldeten npm-Downloads quantifizieren: In Summe wurden die identifizierten bösartigen Pakete 40.767-mal heruntergeladen. Der größte Anteil entfällt auf „function-flag“ mit 37.419 Downloads. Auffällig ist außerdem, dass „function-flag“ bereits im Juli 2024 veröffentlicht wurde und die neueste Version am 4. August 2025 erschien. Im Rahmen der Analyse fällt zudem eine Projektbeschreibung auf, die eine Begrüßungsnachricht auf Portugiesisch enthält und auf „Malfex team“ sowie den Besitzer „Murizada“ verweist; solche Indizien sind für die Attribution nur begrenzt beweiskräftig, aber sie zeigen, wie eng die Pakete inhaltlich und organisatorisch zusammenhängen.
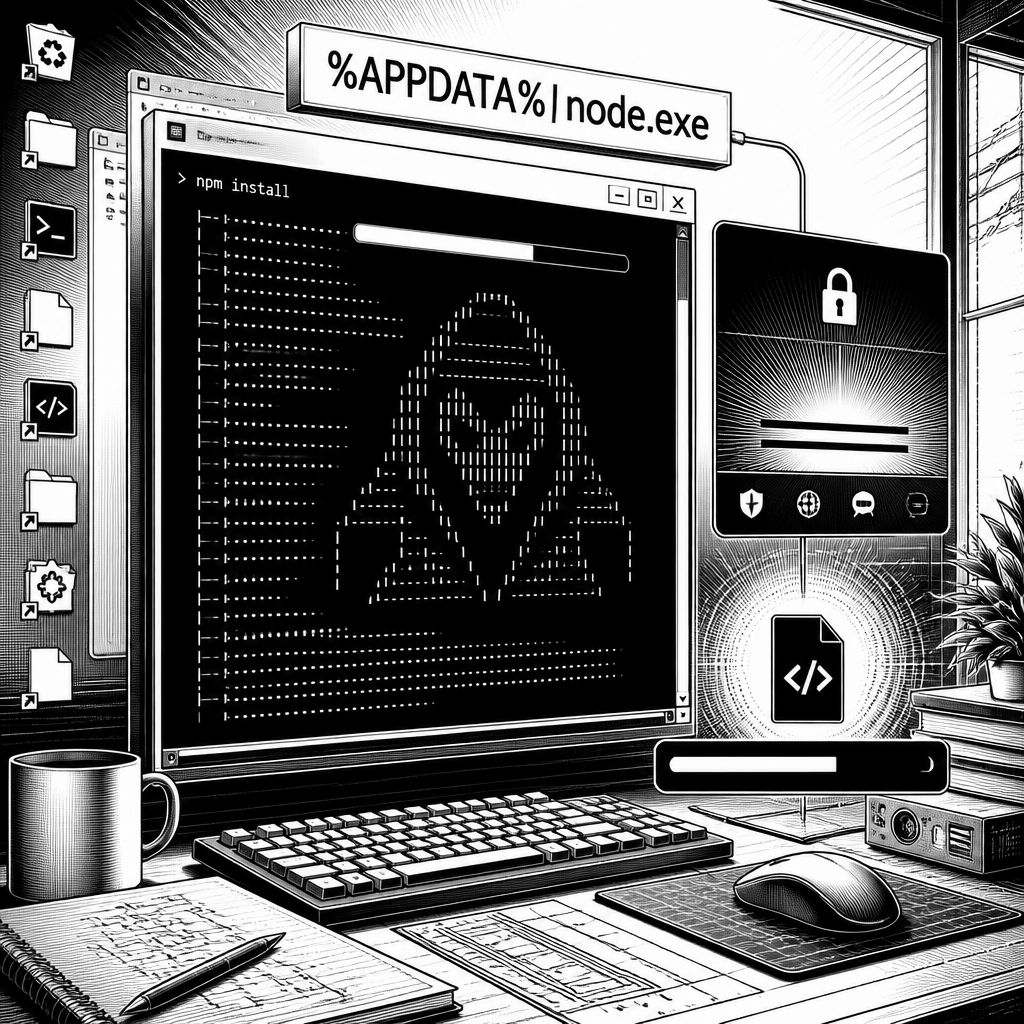
Besonders konkret wird die konkrete Ausführungskette dort, wo „function-flag“ im Installationsprozess selbst aktiv wird. Für die als „1.7.3“ bezeichnete aktuelle Version nennt Checkmarx einen postinstall-Workflow: Das postinstall-Skript läuft demnach „example.js“, das wiederum eine ASCII-art-Funktion mit einer speziellen „Bloody“-Schrift aufruft. Der Font-Wert fungiert dabei als Trigger einer versteckten Routine, die eine Datei namens „node.exe“ von einer angegebenen Remote-Adresse nachlädt, im Verzeichnis „%APPDATA%\node.exe“ ablegt und anschließend mit ausgeblendeten Fenstern startet. Ergänzend dazu liefert „function-color“ laut Analyse keine eigene Payload aus, sondern referenziert „function-flag“ lediglich als Abhängigkeit – was die Kampagne als „Dependency-first“-Design lesbar macht und damit die Code-Prüfung einzelner Pakete erschwert.
Auch die Art der Zielerfassung passt zu einem typischen ROI-getriebenen Stealer-Setup: Der zweite Stufenprozess sammelt Informationen aus Bereichen wie Discord, Browserumgebungen, Telegram sowie Krypto-Wallets. Dadurch kann ein kompromittiertes System sowohl Identitäts- als auch Zugriffsdaten liefern, während gleichzeitig der Overlord-RAT als persistenter Remote-Zugriff für weitere Schritte dient. In der Praxis bedeutet das: Selbst wenn ein Unternehmen nur einen der Payload-Typen findet, kann die Kampagne – je nach installiertem Paketmix – bereits mehrere Datenkategorien vorbereitet haben. Hinzu kommt, dass die Analysten berichten, dass jede Paketversion eine Payload aus einer anderen Quelle „serviert“, also nicht nur einmalig eine feste End-URL nutzt.
Im größeren Kampagnenbild ordnen die Analysen Overlord als wiederverwendeten Baustein ein. Laut CloudSEK wurde der Overlord-RAT seit Juli 2026 in zwei weiteren Kampagnen beobachtet: einmal im Kontext einer WordPress-Ausnutzung (CVE-2026-63030 und CVE-2026-60137, genannt wp2shell) und zusätzlich in einer macOS-Aktion, bei der ein gefälschter „Zoom“-Installer zur Ausbringung genutzt wurde. Für die Operator-Attribution nennen die Analysten einen portugiesischsprachigen Operator, Git-Commit-Zeitzonen um -0300, eine portugiesische Repository-Beschreibung sowie konsistente Hinweise über GitHub-Anzeige und E-Mail-Adresse; dabei betonen sie ausdrücklich, dass diese Indizien keine direkte Aussage über das Zielgebiet der Angriffe liefern, sondern eher den sprachlichen Raum des Operators widerspiegeln. Gleichzeitig bleibt aus rechtlicher Perspektive festzuhalten: Die Einschätzung „lone threat actor“ ist eine Analysebewertung der genannten Stellen, nicht ein gerichtlich bestätigtes Ergebnis.
Für Unternehmen und Entwickler ergibt sich daraus ein klarer Handlungsbedarf in der Lieferkettenhygiene. npm-Installationen sind nicht „nur“ Build-Schritte, sondern können über postinstall- und lifecycle-Mechanismen Code ausführen, bevor Audits oder Security-Scans überhaupt greifen. Besonders relevant ist das für CI/CD-Umgebungen und für Systeme, in denen Paketabhängigkeiten automatisiert nachgezogen werden: Sobald „function-flag“ als zentrale Komponente dominiert, steigen auch die Chancen, dass viele Folgeprozesse denselben bösartigen Ablauf aktivieren. Praktisch sollten Teams daher nicht nur die Abhängigkeiten selbst prüfen, sondern die npm-Installationstiefe überwachen, verdächtige postinstall-Aktivitäten mitreichen und Deployments so absichern, dass ein nachträgliches Laden ausführbarer Dateien aus Remote-Quellen schwerer wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "MALFEX-Kampagne: 8 bösartige npm-Pakete infizieren Windows und stehlen Daten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "MALFEX-Kampagne: 8 bösartige npm-Pakete infizieren Windows und stehlen Daten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »MALFEX-Kampagne: 8 bösartige npm-Pakete infizieren Windows und stehlen Daten« bei Google Deutschland suchen, bei Bing oder Google News!