
LONDON (IT BOLTWISE) – Eine laufende Credential-theft-Kampagne unter dem Namen GhostAction greift gezielt GitHub-Accounts an und versucht, CI/CD-Geheimnisse in großem Stil abzugreifen. Berichten zufolge wurden die Auffälligkeiten am 8. und 9. Oktober 2026 beobachtet, als Angreifer in mehr als 30.000 Repositories aktiv wurden. Betroffen waren dabei etwa 1.900 Nutzer- und Organisationskonten. Der Angriff setzt darauf, bösartige GitHub-Actions-Workflows als scheinbar harmlose Sicherheitsdateien zu platzieren.
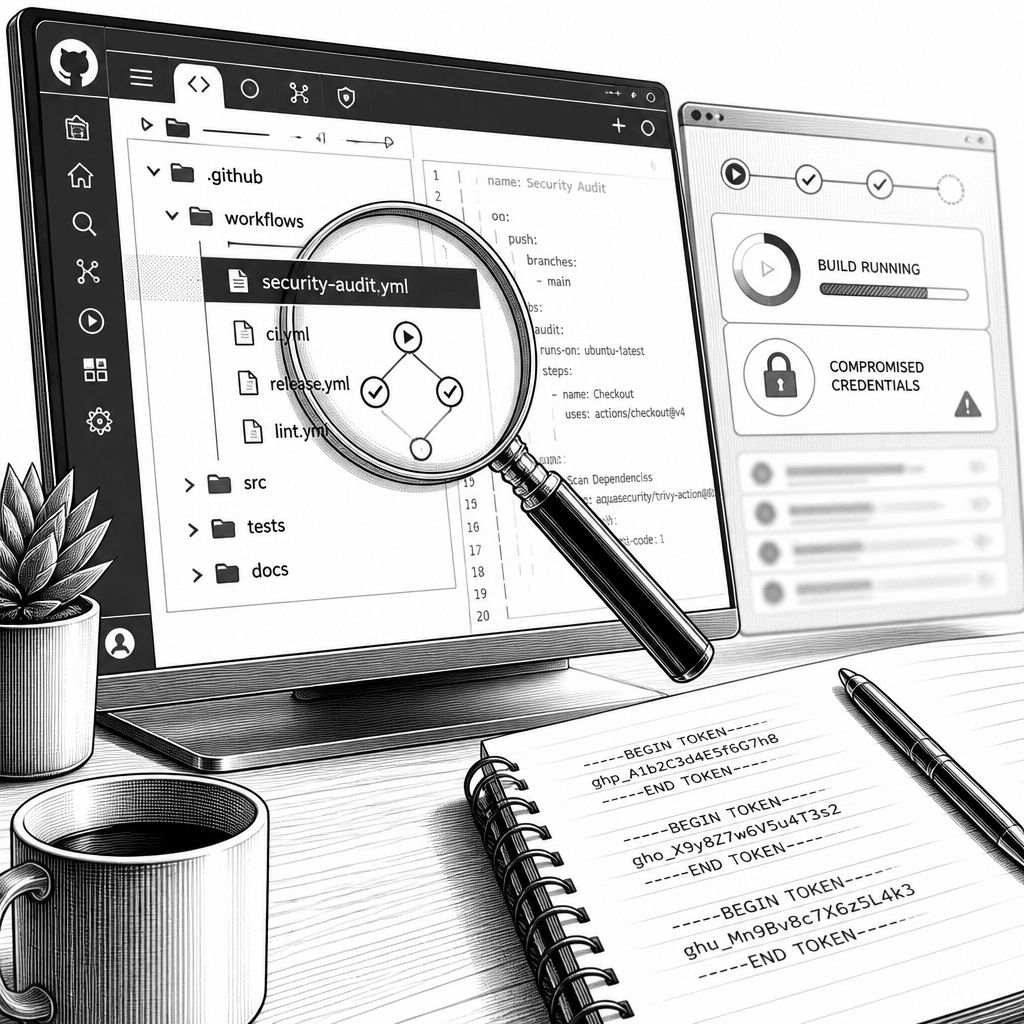
Die Angriffslogik hinter GhostAction wirkt im Kern unspektakulär, aber auf der Ebene der Entwickler-Infrastruktur hochwirksam: Statt den Code selbst zu manipulieren, kompromittieren die Angreifer legitime Wartungs- und Betreiberkonten bei GitHub, um dort automatisch ausgeführte Workflows einzuschleusen. Damit verschiebt sich das Risiko vom eigentlichen Repository hin zur Ausführungsumgebung von CI/CD-Pipelines – also zu genau den Stellen, an denen Unternehmen besonders viele Geheimnisse bündeln: Token, Cloud-Zugänge und API-Schlüssel. Laut den vorliegenden Angaben erfolgte der aktuelle Schub mit einer Beobachtung am 8. und 9. Oktober 2026, nachdem die Kampagne bereits seit September 2025 identifiziert worden war.
Im jüngsten Muster zielte GhostAction auf mehr als 30.000 Repositories bei rund 3.000 Nutzer- und Organisationskonten. Die Einordnung der beteiligten Sicherheitsforschung ist dabei präzise: Ungefähr 1.900 Konten wurden demnach kompromittiert, um in öffentlichen Repositories aus dem CI-Kontext insgesamt 3.174 Secrets auszulesen. Technisch bedeutet das, dass die Angreifer nicht nur „Zugriff“ erlangen, sondern diese Rechte in Schreibzugriff auf Repositories umsetzen müssen. Dafür werden gestohlene Personal Access Tokens (PATs) oder Credentials genutzt, die aus Infostealer-Logs und -Dumps abgegriffen wurden – ein Ansatz, der zeigt, wie stark GitHub-als-Entwicklungsplattform mit der Sicherheit der Nutzer-Endpunkte verknüpft bleibt.
Mit dem gehijackten Maintainer-Account platzieren Angreifer eine schädliche Workflow-Datei in der Repository-Struktur. Auffällig ist dabei vor allem die Namensgebung: In den Berichten tauchen täuschend ähnliche Bezeichnungen wie „Security Audit“ („security-audit.yml“) oder „GitHub Actions Security“ („github_actions_security.yml“) auf. Dadurch werden die Workflows eher als legitime Wartungstätigkeit wahrgenommen und können in der Praxis länger unentdeckt bleiben, insbesondere wenn das Monitoring in vielen Teams primär auf Build-Fehler oder offensichtliche Code-Diff-Abweichungen fokussiert ist. Ziel der Operation ist eine großflächige Aneignung von CI/CD-Secrets, darunter Cloud-Credentials, Package-Registry-Tokens (z. B. für npm, PyPI und DockerHub) sowie API-Keys von Anbietern, die KI-Services bereitstellen.
Was GhostAction zusätzlich belastbar macht, ist die Evolution der Payload. Seit dem 31. August 2026 soll eine neue Welle beobachtet worden sein, in der die bösartigen Workflows in die Breite gehen, aber zugleich als experimenteller und stärker handwerklich wirkend beschrieben werden. Gegenüber der ursprünglichen Payload wurde demnach erstmals eine Funktion ergänzt, die Secrets nicht nur anhand aktueller Dateien erkennt, sondern auch in der Git-Historie nach entsprechenden Mustern sucht. Solche History-Scans arbeiten typischerweise mit regulären Ausdrücken (Regular Expressions), um Datenmuster zu detektieren – etwa AWS Key IDs, Tokens aus GitHub und GitLab, AI-bezogene Secrets sowie Cloud-API-Schlüssel. Eine zweite Variante soll zusätzlich etwa zwei Zeilen Kontext um jeden Treffer mitschneiden, um den passenden Secret Access Key leichter zuzuordnen; eine dritte Version unterstützt dem Bericht zufolge sogar das gezielte Abrufen dieses Kontextes während des Scanlaufs.
Die zeitliche Staffelung macht den Angriff außerdem schwerer abzufangen. Die Payload sei laut den Angaben in mehreren Phasen eingesetzt worden: Zuerst gegen 160 zuvor beobachtete Opfer, danach – nach rund 20 Minuten – auf 28.000 neue Repositories erweitert, mit weiterer Aktivität an den Folgetagen (u. a. am 10. und 12. Oktober). Dass GitHub ab dem 9. Oktober begonnen habe, das Ausführen der bösartigen Workflows zu verhindern, erklärt, warum spätere Wellen keine Secrets mehr extrahieren konnten: Wenn die Workflows im CI-Lauf gar nicht mehr „anspringen“, bleibt die eigentliche Datenausleitung aus. Gleichzeitig zeigt das Muster, dass selbst eine begrenzte Zeitspanne im Exploit-Fenster ausreicht, um in vielen Organisationen kurzfristig sehr großen Schaden anzurichten.
Aus Angreiferseite ist zudem eine Art „Wiederverwendungsstrategie“ erkennbar: Ein Teil der betroffenen Ziele aus dem aktuellen Burst soll zuvor bereits in früheren Wellen (September 2025 und August 2026) kompromittiert gewesen sein. Diese Überschneidung deutet darauf hin, dass unrotierte oder nur teilweise ersetzte Secrets weiter genutzt werden konnten, um die Trefferquote zu erhöhen. Für Unternehmen ist das eine klare operative Lehre: Nicht nur der Vorfall muss eingedämmt werden, sondern auch die Rotation der betroffenen Token über alle Umgebungen hinweg. Besonders kritisch sind dabei CI/CD-Umgebungen, weil sie oft automatisch in Deployments und Build-Prozesse eingegriffen werden; wer hier nach einem Incident lediglich einzelne Secrets austauscht, lässt womöglich genau die Werte bestehen, an die eine nachgelagerte Payload später erneut andocken kann.
Für die Abwehr bedeutet das: Teams sollten den Schwerpunkt stärker auf die Integrität der Workflow-Definitionen legen und nicht allein auf reine Code-Reviews setzen. Wenn Workflows von einem Maintainer-Account kommen, braucht es zusätzliche Kontrollen wie restriktive Berechtigungen, eine saubere Token-Hygiene auf CI-Ebene und konsequentes Monitoring auf unerwartete Workflow-Dateien, insbesondere solche, die „Security“-Begriffe tragen. Auch ein regelmäßiger Check der Git-Historie auf exponierte Schlüssel-Muster kann helfen, weil GhostAction genau diese Strategie in seiner späteren Payload ausnutzt. Entscheidend ist dabei, dass solche Maßnahmen nicht erst nach einem Incident greifen, sondern als Routine in den Entwicklungsprozess integriert werden.
Ein weiterer Aspekt ist der Branchenvergleich innerhalb des Supply-Chain-Ansatzes auf GitHub: GhostAction steht nicht isoliert da, sondern nutzt eine wiederkehrende Schwachstelle moderner Entwicklungsplattformen – die Kombination aus delegierten Rechten und automatisierter Ausführung. Gerade im Kontext von KI-gestützten Projekten, bei denen Teams häufig zusätzliche Provider-Keys in Pipelines hinterlegen, steigt die Motivation der Angreifer, auch genau diese API-Schlüssel mitzunehmen. Die beobachteten technischen Schritte zeigen damit weniger „Angriffskreativität“ als vielmehr eine konsequente Ausnutzung von Prozess- und Geheimnisverwaltungslücken. Und damit verschiebt sich die Sicherheitsaufgabe für IT-Leitungen von reinem Perimeter-Schutz hin zu Governance über Identity, Workflows und Secret Lifecycle.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GhostAction attackiert GitHub-Konten: fast 1.900 betroffen, 30.000 Repos" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GhostAction attackiert GitHub-Konten: fast 1.900 betroffen, 30.000 Repos" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GhostAction attackiert GitHub-Konten: fast 1.900 betroffen, 30.000 Repos« bei Google Deutschland suchen, bei Bing oder Google News!