
LONDON (IT BOLTWISE) – LiteLLM wurde laut Sicherheitsberichten über eine kompromittierte Python- und Docker-Verteilung angegriffen, wobei ein Credential-Stealer und eine Backdoor geliefert wurden. Betroffen ist unter anderem die Version 1.107.0, die sich über PyPI-Wheels sowie Docker-Images verbreitete. LiteLLM hat die Pakete quarantänisiert beziehungsweise entfernt und untersucht weiterhin die ursprüngliche Angriffsroute. Parallel hat der Anbieter Token-Rücknahmen vorgenommen und zusätzliche Register- und Vertrauensverlinkungen bereinigt.
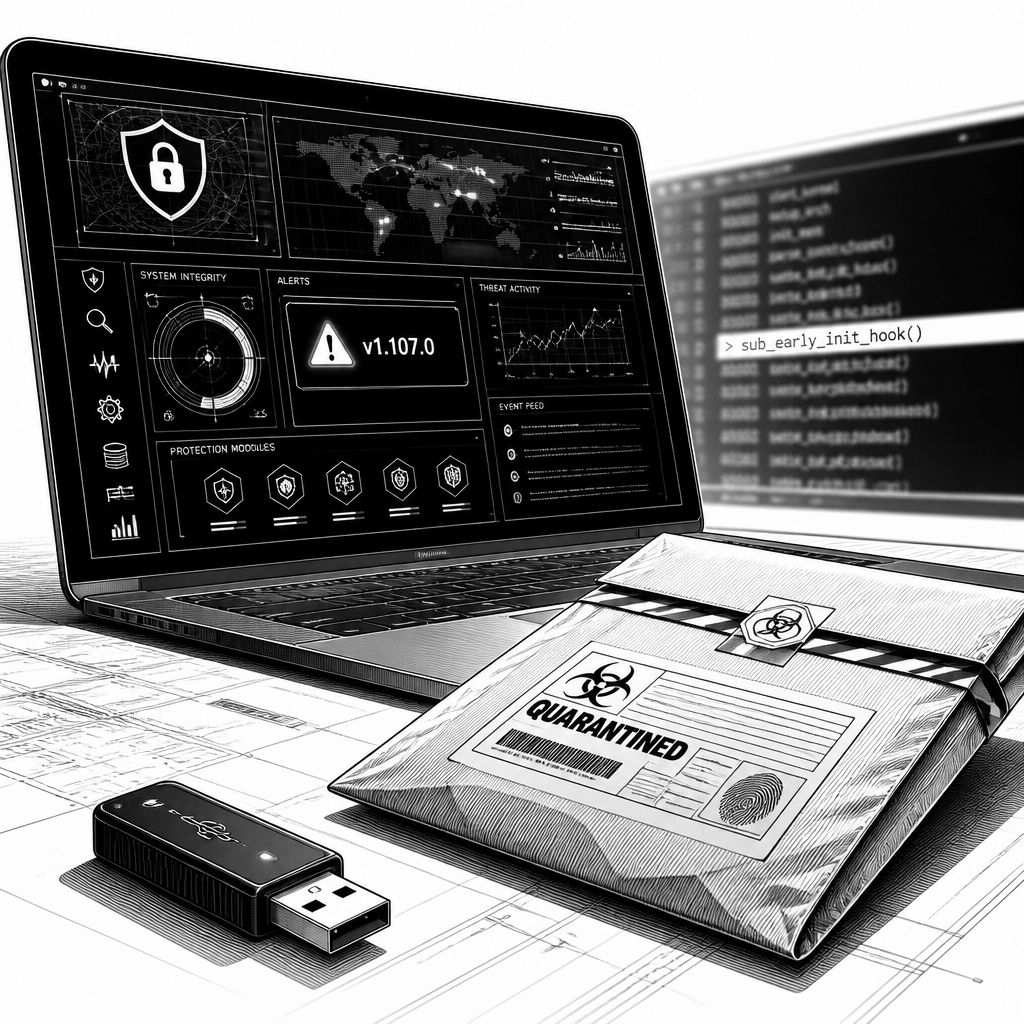
Der aktuelle Vorfall um LiteLLM zeigt, wie schnell sich Angriffe im Software-Ökosystem über eine Supply-Chain-Kompromittierung von „Build“-Infrastruktur auf produktive Systeme verlagern können. Laut Berichten mehrerer Sicherheitsdienstleister wurde das populäre Python-Paket LiteLLM im Verlauf eines Angriffs manipuliert, sodass ein Credential-Stealer und zusätzlich eine Backdoor in der Distribution landeten. Konkret betrifft das die LiteLLM-Version 1.107.0, verteilt über PyPI-Wheels sowie Docker-Images, also zwei typische Einstiegspfade für moderne KI- und Entwickler-Setups. Für Betreiber ist dabei nicht nur die Frage nach der betroffenen Version relevant, sondern auch der Umstand, dass die Malware bereits sehr früh beim Start des Python-Interpreters aktiv werden kann.
Technisch auffällig ist der Ausführungsweg: Die Schadlogik wird bereits ausgelöst, bevor LiteLLM überhaupt importiert wird. Der kompromittierte Paketinhalt bringt eine Pfaddatei namens „cook.pth“ mit, die darauf ausgelegt ist, beim Interpreter-Start automatisch Code auszuführen. Diese Datei enthält lediglich eine Zeile („import cook“), die wiederum den eigentlichen Credential-Collector startet. Damit umgeht der Angreifer klassische Beobachtungsmuster, bei denen Tools oder Review-Prozesse häufig an den Import-Punkten ansetzen. Im Material, das Sicherheitsforscher analysierten, wird zudem beschrieben, dass ein „privcollect“-ähnlicher erster Payload gezielt Credentials sammelt und dass ein zweiter Payload einen Hintergrundprozess installiert, der stündlich einen „dead drop“ aus einem GitHub-Repository ausliest und darauf basierend von einem Angreifer bereitgestelltes Python nachlädt.
LiteLLM selbst ordnet die Lage mit Blick auf die Angriffssteuerung ein. Oliver Jensen, Director of Security bei LiteLLM, erklärte, die schädlichen Aktionen seien über die GitHub-Konten von drei Ingenieuren ausgeführt worden; nach Unternehmensangaben geschah dies offenbar mithilfe gestohlener GitHub CLI OAuth-Tokens. Dabei soll ein Konto den „project-releaser“-Ablauf angestoßen haben, während ein weiteres Konto die Veröffentlichung freigab. Aus Sicht der unmittelbaren Gefahrenabwehr ist das eine wichtige Information, weil sie den Hebel der Reaktion erklärt: LiteLLM hat nach eigenen Angaben alle beteiligten Tokens widerrufen und arbeitet weiter daran, den Mechanismus zu rekonstruieren, mit dem die Token letztlich erlangt wurden. Zusätzlich nannte das Unternehmen als temporäre Maßnahme, bis zur Klärung nur noch einen (unbeeinflussten) Nutzer aus der GitHub-Organisation zu belassen.
Auch die Funktionsbeschreibung der Malware legt nahe, warum der Schaden im KI-Umfeld besonders schnell anwachsen kann. Laut Analyse kann der Stealer nicht nur Cloud-Token und private Schlüssel einsammeln, sondern auch Browser-Daten im Zusammenhang mit Chromium und Firefox sowie Authentifizierungsdateien, die für Entwickler-Workflows relevant sind. Im Kontext von KI-Entwicklung betrifft das häufig genau die Artefakte, die Teams für lokale Tests, Experiment-Tracking oder das Abrufen externer Modelle nutzen. Die gesammelten Daten werden anschließend in ein GZIP-komprimiertes TAR-Archiv gepackt und per HTTP POST an „litellm[.]dev/healthcheck“ gesendet. Ergänzend werden laut Bericht auch Proxy-Anwendungen in LiteLLM-Deployments angepeilt: Ziel ist es, gespeicherte Proxy-Credentials und Modellkonfigurationen auszulesen. Dazu kommt eine zweite Steuerkomponente, die über eine Datei „domain.txt“ in einem GitHub-Repository (genannt wird „github[.]com/letters9813“) arbeitet und abhängig vom darin enthaltenen Domain-Wert weitere Schritte ausführt; aktuell liefert das angegebene Repository allerdings einen 404-Fehler.
Für die Einordnung im Gesamtbild lohnt sich außerdem der Blick auf frühere Muster: Es wird darauf hingewiesen, dass ein vergleichbares Verhalten bereits im März im Rahmen von TeamPCP-Supply-Chain-Angriffen beobachtet worden sei. Das ist weniger eine Anekdote als ein Signal für den Angreifer-„Baukasten“: wiederkehrende Mechanismen wie ein.pth-basiertes Früh-Loading und die Nutzung von GitHub als Steuerkanal deuten auf eine konsistente Taktik hin. Aus Marktsicht zeigt der Fall zudem, dass Python-Pakete und Container-Images weiterhin eine zentrale Angriffsfläche darstellen, weil sie in vielen Unternehmen automatisch aktualisiert und über CI/CD-Pipelines eingebunden werden. LiteLLM reagierte deshalb nicht nur mit Quarantäne und dem Entfernen der schädlichen Docker-Images, sondern aktualisierte auch öffentliche Register so, dass keine vertrauten Links zur GitHub-Organisation mehr zur Veröffentlichung neuer, manipulierte Pakete führen können.
Betreiber sollten die nächsten Schritte jetzt pragmatisch nachziehen. In dem Bericht wird empfohlen, von betroffenen Versionen herunterzuladenen Umgebungen aus einem sauberen Zustand neu aufzusetzen, exponierte Credentials zu widerrufen und dann eine feste Version zu verwenden, konkret wird „1.106.2“ genannt – zusätzlich soll laut Empfehlung die Version per Digest gepinnt werden, damit spätere Registry- oder Build-Änderungen nicht erneut unbemerkt in die Umgebung gelangen. Für Security-Teams ist dabei vor allem entscheidend, die Reichweite sauber zu begrenzen: Weil die Ausführung schon vor dem Import erfolgt, reicht ein reines „Package-Disable“ nicht aus, um potenziell exfiltrierte Token und Browserdaten auszuschließen. Der LiteLLM-Vorfall unterstreicht damit einmal mehr, dass Supply-Chain-Sicherheit praktisch nur dann funktioniert, wenn Paketintegrität, Reproduzierbarkeit und Credential-Hygiene zusammen geplant werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "LiteLLM kompromittiert: Supply-Chain-Angriff mit Backdoor und Token-Diebstahl" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "LiteLLM kompromittiert: Supply-Chain-Angriff mit Backdoor und Token-Diebstahl" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »LiteLLM kompromittiert: Supply-Chain-Angriff mit Backdoor und Token-Diebstahl« bei Google Deutschland suchen, bei Bing oder Google News!