
LONDON (IT BOLTWISE) – KI-gestützte Angreifer können heute Fake-Login-Seiten deutlich schneller erstellen und optisch an reale Portale anpassen. Die Maschen reichen von klassischem Credential-Diebstahl bis hin zum Abfangen von MFA-Codes oder dem Hijacken aktiver Sitzungen. Dadurch funktionieren reine E-Mail-Filter und einfache URL-Blocklisten oft nur noch gegen bekannte Muster. Entscheidend wird, ob Unternehmen auf passwortlose, phishing-resistente Authentifizierung und konsequente Session-Kontrollen umstellen.
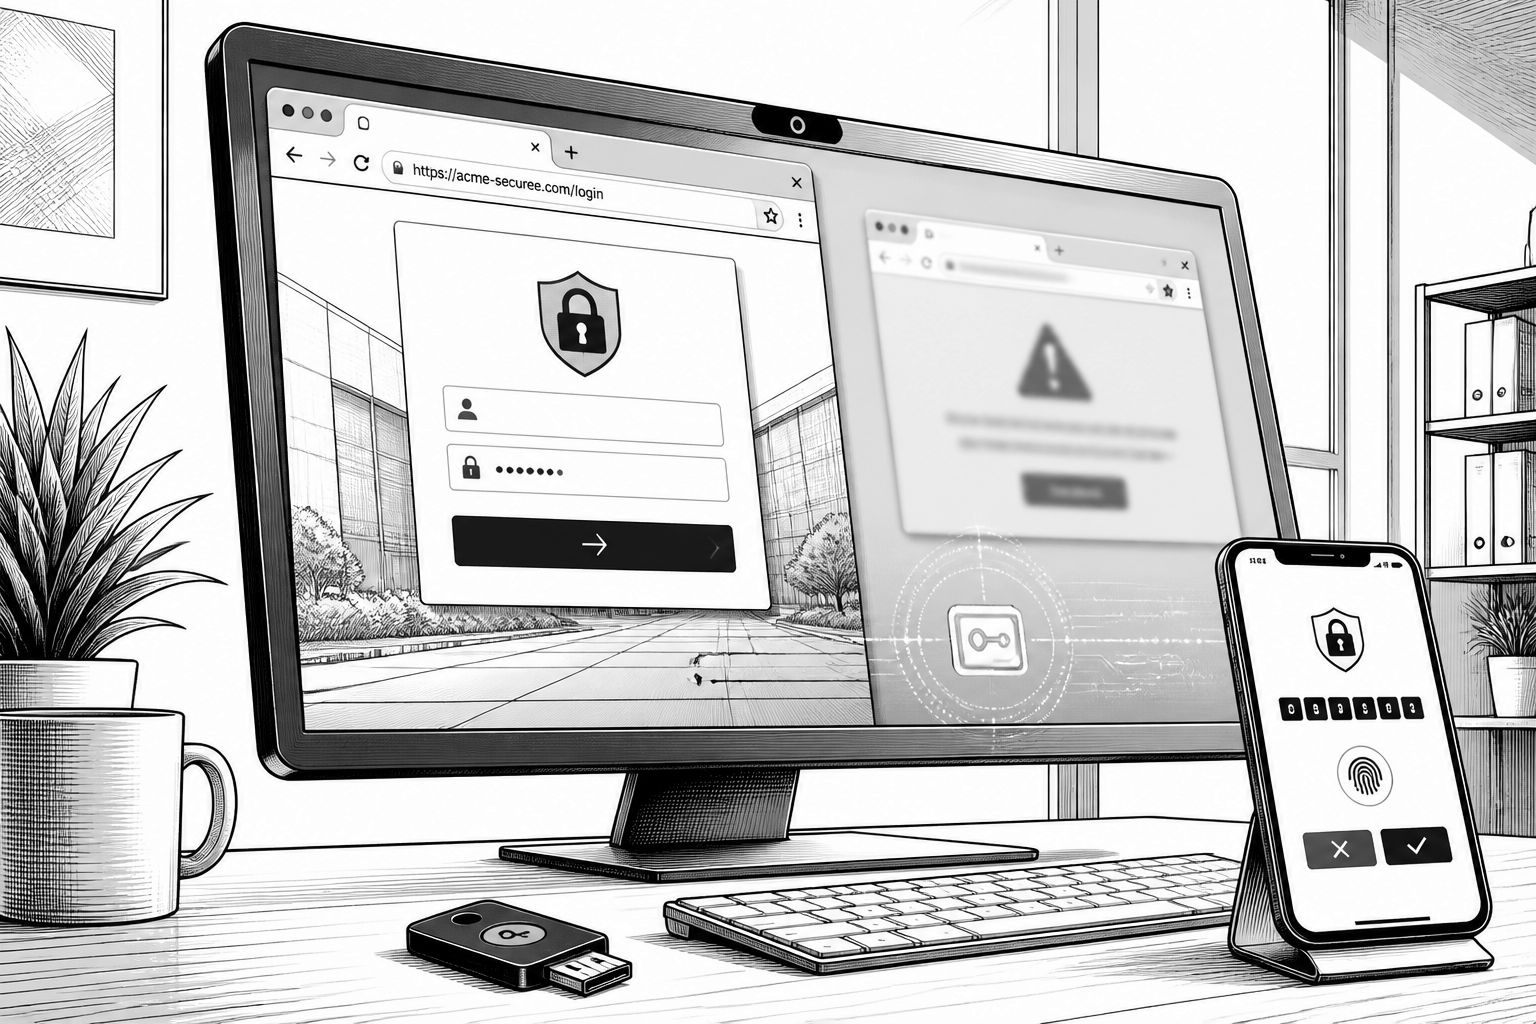
Fake-Login-Seiten gibt es schon lange, aber der aktuelle Sprung kommt aus der Künstlichen Intelligenz: Generative Modelle senken Aufwand und Hürde dafür, aus einer Idee eine täuschend echte Kopie einer bekannten Anmeldeseite zu machen. Statt einzelne Layout-Elemente mühsam nachzubauen, können Angreifer Inhalte wie Logos, Textbausteine, Platzhalter und sogar zielgruppenspezifische Begrüßungs- oder Benachrichtigungsmeldungen in kurzer Zeit variieren. Das wirkt sich direkt auf den Kern vieler Account-Takeover-Versuche aus: Je näher ein Login-Portal am echten Webauftritt des Unternehmens ist, desto eher übersieht ein Nutzer die fehlenden oder manipulierten Hinweise, die bei herkömmlichem Phishing oft noch auffallen.
Technisch betrachtet ist der wichtigste Effekt weniger „bessere Optik“ als die Skalierung zielgerichteter Social-Engineering-Varianten. Ein Angriff lässt sich auf einzelne Organisationen oder sogar einzelne Mitarbeitende zuschneiden, etwa indem eine scheinbar interne IT-Nachricht mit passender Sprache und vertrauten Authentifizierungsanweisungen zu einer gefälschten Login-Seite führt. Dazu kommt die bekannte Praxis von Lookalike-Domains: Angreifer nutzen Schreibvarianten, zusätzliche Zeichen oder andere, sehr nahe beieinanderliegende Domain-Endungen. In der Summe entsteht ein Angriff, der weniger wie ein „einmaliger“ Köder wirkt, sondern wie ein normaler Arbeitsfluss – besonders dann, wenn die Nachricht in Kanälen landet, die ohnehin häufig genutzt werden, etwa in Collaboration-Plattformen oder über Suchanzeigen.
Die steigende Qualität betrifft zudem die Angriffstiefe. Klassische Phishing-Seiten zielen auf Benutzername und Passwort – doch moderne Varianten können mehrstufige Abläufe nachbauen und dadurch MFA-Codes abgreifen. Laut dem 2026 Verizon Data Breach Investigations Report machten Phishing 44% der betrachteten „AI-assisted initial-access“-Techniken aus. In der Praxis bedeutet das: Selbst wenn ein Unternehmen MFA einsetzt, kann ein Täuschungsversuch den Nutzer so weit bringen, dass er den zweiten Faktor in einem betrügerischen Kontext ausliefert, bevor die Codes ablaufen. Besonders gefährlich werden Angriffe mit Adversary-in-the-Middle (AiTM): Dabei fungiert eine betrügerische Website als Proxy zwischen Nutzer und echtem Dienst, leitet Authentifizierungsanfragen in Echtzeit weiter und kann anschließend Session-Cookies oder Tokens abgreifen. Mit einem gestohlenen Token lässt sich eine angemeldete Sitzung häufig fortsetzen, ohne dass der Angreifer erneut ein MFA-Verfahren durchlaufen muss.
Gerade deshalb reichen traditionelle Abwehrmaßnahmen oft nicht bis zum entscheidenden Moment. Awareness-Trainings helfen, aber sie setzen voraus, dass Nutzer Warnzeichen überhaupt erkennen. E-Mail-Filter, URL-Blocklisten oder Website-Reputation können viele bekannte Muster stoppen, geraten jedoch in Schwierigkeiten, wenn Angreifer neue Domains verwenden oder kurzfristig aktive Phishing-Seiten betreiben. Auch URL-Inspection allein ist kein Garant: Ein gültiges HTTPS-Zertifikat kann die Legitimität nicht zuverlässig beweisen, weil es nur die Verschlüsselung zwischen Browser und Server bestätigt, nicht die Identität des Inhalts. Dazu kommt, dass Links nicht zwingend per E-Mail kommen müssen; Textnachrichten, Chats und Anzeigen erweitern den Angriffsraum und umgehen teils die klassischen Gateways. Für Security-Teams ergibt sich daraus eine klare Konsequenz: Der Schutz muss auch dann greifen, wenn der Nutzer bereits im Authentifizierungsstrom ist – also genau dort, wo Credentials eingegeben werden.
In der Umsetzung setzen Unternehmen daher auf mehrere Ebenen, statt nur eine einzelne „Stop-Regel“ zu optimieren. Ein zentraler Hebel sind phishing-resistente Authentifizierungsverfahren: Passkeys und FIDO2-Sicherheitskeys koppeln die Anmeldung kryptografisch an die legitimen Website-Domains, sodass ein Fake-Login nicht einfach dieselben Credentials ausspielen kann. Ergänzend helfen browserbasierte Schutzfunktionen, Lookalike-Domains, Brand-Impersonation und ungewöhnliche URL-Muster früher zu erkennen und den Nutzer vor Eingaben zu warnen. Auf Seite des Betriebs wird Monitoring ebenfalls entscheidend, weil viele Takeovers sichtbar werden, sobald Anmelde- und Session-Daten korrelieren: ungewöhnliche Standorte, neue Geräte, abrupte Änderungen im Login-Verhalten oder auffällige Session-Aktivitäten sind oft die ersten Indikatoren. Ebenso reduziert die Durchsetzung von Least-Privilege und die Einführung von Just-in-time-Zugriffen die Schadenshöhe, falls ein Konto kompromittiert wurde – selbst dann, wenn ein Angreifer zunächst Tokens oder Zugangsdaten erlangt.
Damit aus Erkennung auch Abwehr wird, braucht es außerdem klare Response-Prozesse. Dazu zählen Regeln zum Melden verdächtiger Seiten, das zeitnahe Zurücksetzen kompromittierter Zugangsdaten, das Revoken aktiver Sessions sowie eine strukturierte Untersuchung, die den Zugriffspfad nachvollziehbar macht. Genau an dieser Schnittstelle setzt die im Ausgangstext genannte Lösung „Keeper’s AI-powered Phishing Protection“ an: Sie kombiniert laut Beschreibung on-device KI mit der Fähigkeit, verdächtige Websites – inklusive Lookalike-Domains und gespoofte Login-Seiten – zu identifizieren und Nutzer noch vor der Eingabe zu warnen. Der praktische Nutzen liegt damit nicht nur im Erkennen von Phishing allgemein, sondern im Verhindern, dass gestohlene Credentials überhaupt den Weg zum Account-Takeover antreten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-betriebene Fake-Login-Seiten: So werden Account Takeovers einfacher" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-betriebene Fake-Login-Seiten: So werden Account Takeovers einfacher" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-betriebene Fake-Login-Seiten: So werden Account Takeovers einfacher« bei Google Deutschland suchen, bei Bing oder Google News!