
LONDON (IT BOLTWISE) – Laut Binance scheint Nordkorea für monatelange Vorbereitungen auf einen großen Angriff auf den Krypto-Börsenbetreiber auch gefälschte Job-Interviews genutzt zu haben. Im September kontaktierten Angreifer eine Software-Engineer-Person über eine scheinbar legitime Job-Plattform und bauten in zwei Interviewrunden Vertrauen auf. Erst in der zweiten Runde folgte die Aufforderung, ein infiziertes Code-Repository herunterzuladen. Zusätzlich soll im Juni ein manipuliertes Homebrew-Paket zum Einsatz gekommen sein, das die Sicherheitsmechanismen zwar abwehrten, aber trotzdem die Betroffenen exponierte.
Bei der Suche nach „dem nächsten Job“ steckt für Unternehmen inzwischen ein ganz anderes Risiko als nur Fehlbesetzungen: Nordkoreas Cyberakteure nutzen den Recruiting-Prozess aktiv als Einfallstor. Laut Binance steht der Verdacht im Raum, dass das Land im Zuge monatelanger Vorbereitungen auf den Diebstahl von 6,3 Milliarden US-Dollar eine Fake-Job-Interview-Kampagne als soziales Engineering-Tool eingesetzt hat. Die Botschaft ist damit weniger „Achtung vor Phishing“, sondern „Achtung vor der Authentizität eines Interviews“ – also vor allem dann, wenn sich Angreifer professionell als Recruiter oder Bewerber im Unternehmenskontext verhalten.
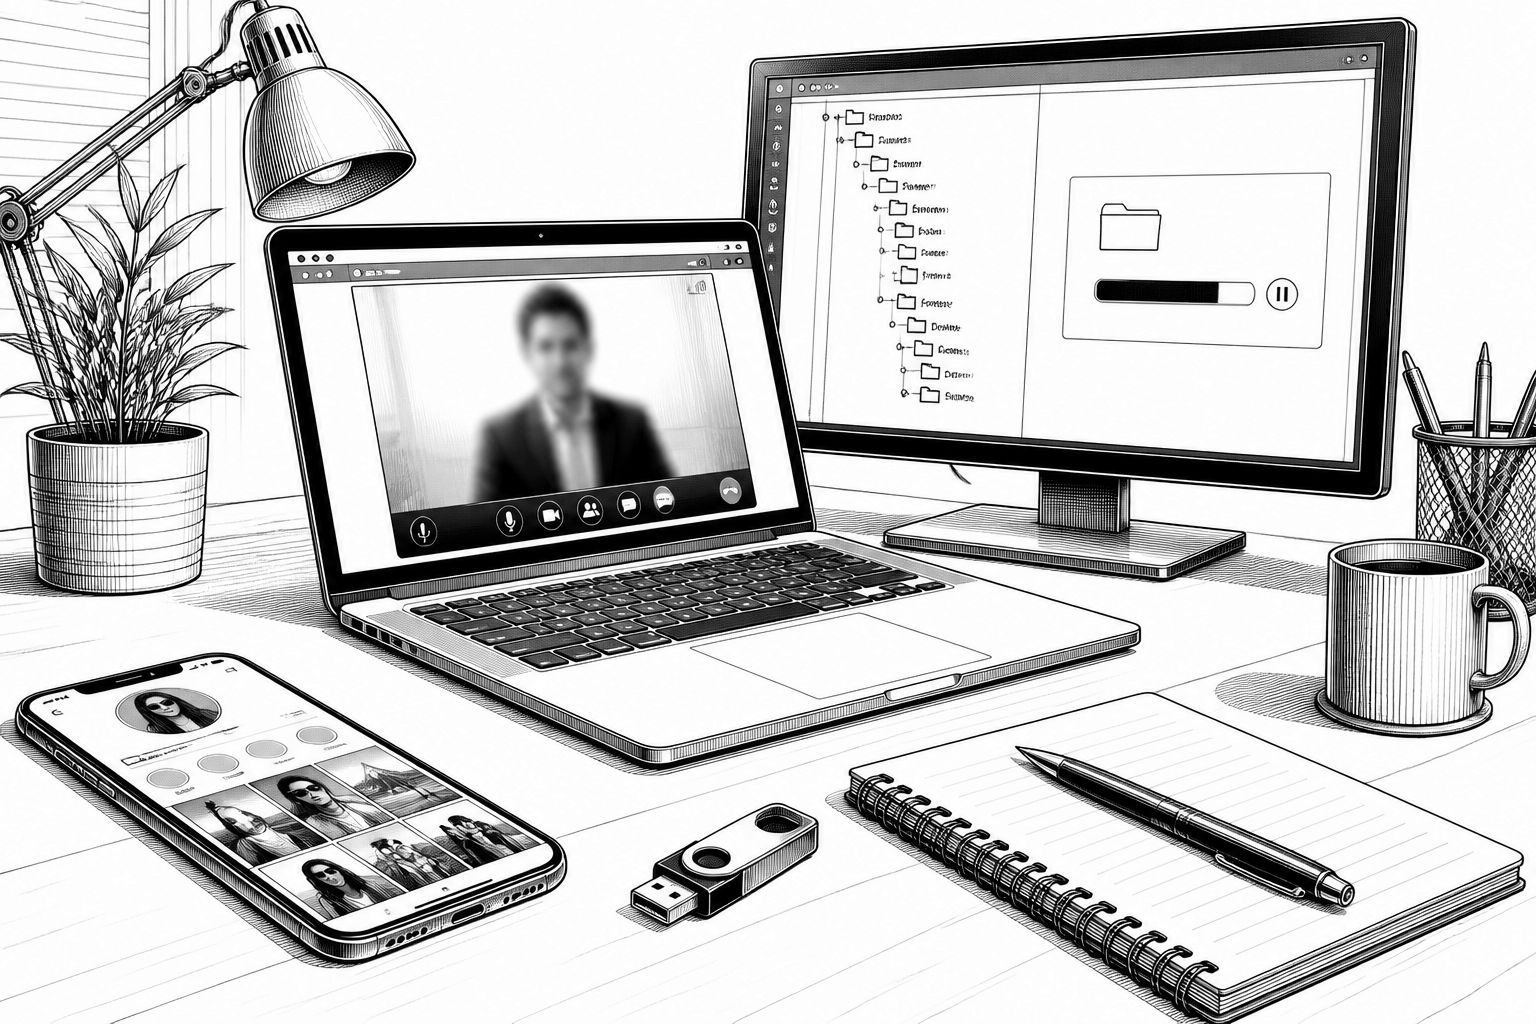
Konkret beschreibt Binance, wie ein Software-Ingenieur im September über eine „legitime Job-hunting-Plattform“ kontaktiert wurde. Der Absender trat dabei als „Project Director“ bei einer frei erfundenen Firma auf. Schon in der ersten Interviewrunde sollte der Eindruck echter Seriosität entstehen: Ein vermeintlicher HR-Vertreter führte eine Live-Video-Session durch und präsentierte zusätzlich ein auffällig stimmiges Social-Media-Profil mit persönlichen Fotos und Videos. Dieses Vorgehen zielt auf genau den Moment, in dem Mitarbeitende in Unternehmen ihre Wachsamkeit normalerweise senken – nämlich wenn die Kommunikation nicht nur per E-Mail wirkt, sondern wie ein echter Interviewprozess mit Bild- und Tonspur.
Die eigentliche Schadlogik verlagerte sich dann bewusst in die zweite Runde. Nach Angaben von Binance warteten die Angreifer bis zum zweiten Interviewtermin, nachdem bereits Vertrauen aufgebaut worden war. Erst dort baten sie den Ingenieur, im Rahmen einer Interviewaufgabe ein infiziertes Code-Repository herunterzuladen. Im Unternehmensalltag ist ein Git-Repository oder ein „Assessment-Projekt“ zwar häufig Teil des Bewerbungsprozesses, genau diese Gewohnheit machen sich Täter zunutze. Für Security-Teams ist der Kernpunkt deshalb nicht nur, ob ein Link verdächtig aussieht, sondern ob ein heruntergeladenes Artefakt in einem Prozesskontext landet, in dem Sicherheitsprüfungen normalerweise nicht greifen.
Daneben nennt Binance einen zweiten Weg über die Software-Lieferkette: Ein anderer Ingenieur habe im Juni eine „tampered Homebrew installation“ heruntergeladen, um ein populäres KI-Coding-Tool auf das System zu bringen. Binance’ Security-Teams hätten die Manipulation zwar erkannt, das Gerät isoliert bzw. ersetzt und Credentials rotiert. Dennoch seien der betroffene Ingenieur sowie Kollegen „exposed“ gewesen – ein Hinweis darauf, dass selbst bei schneller Reaktion die initiale Exponierung, Session-Zugriffe oder Folgeaktionen bereits stattgefunden haben können. Gerade bei Entwickler-Workflows mit Paketmanagern, automatisierten Builds und lokal installierten Tools kann ein kompromittiertes Artefakt schnell mehrere Zuständigkeitsbereiche betreffen.
Wie breit das Muster angelegt ist, macht Binance über die Zahl der beobachteten Vorfälle deutlich: In 2026 seien bislang 57 mutmaßlich nordkorea-verknüpfte Cyber-Incidents erkannt und abgewehrt worden. Dazu zählen ausdrücklich auch Versuche mit Fake-Job-Interviews und kompromittierten Softwarepaketen. Die „Between the lines“-Einordnung aus der Quelle legt außerdem nahe, warum der Recruiting-Winkel so gut funktioniert: Der Arbeitsmarkt wirkt als Verstärker. Bewerber sind unter Druck, Unternehmen suchen händeringend Qualifikationen, und genau in dieser Dynamik werden Prozesse wie Gesprächsrunden, Assessments oder Tool-Installationen zu einer Art stiller Standardroutine.
Für die Praxis bedeutet das: Sicherheitsteams müssen den Recruiting- und Developer-Zyklus enger miteinander verzahnen. Wenn ein Bewerbungsprozess wie ein Unternehmensprozess aussieht, braucht es trotzdem Prüfungen, die aus dem Security-Betrieb herauskommen – etwa Kontrolle von externen Artefakten, Restriktionen für Downloads in Interview-Umgebungen und klare Regeln, wie „Interview-Assignments“ technisch abgewickelt werden. In dieselbe Richtung zielt auch die Quelle, wenn sie Daten eines Anbieters für Voice-/Authentizitäts- und Betrugsanalytik heranzieht: Demnach seien IT-Worker-Fraud-Fälle im Umfeld von KI- und Job-Plattformen 2026 deutlich häufiger geworden, und Bewerber, die Nordkorea zugerechnet werden, hätten sich im Bewerbungsrauschen verschoben. Damit wird der Jobmarkt selbst zur Angriffsfläche, nicht nur die E-Mail.
Interessant ist dabei die historische Linie: Nordkoreas Einsatz von Social Engineering ist kein Einzelfall, aber die Konsequenz wird hier konkreter, weil zwei sonst getrennte Welten zusammenkommen. Einmal die Kommunikation im Recruiting mit Video- und Profil-Inszenierung, einmal die technische Einbindung über Paketmanager und Repositories. Wenn Künstliche Intelligenz dabei eine Rolle spielt, dann eher indirekt: KI-Coding-Tools machen Entwicklerinstallationen massentauglicher, und genau diese Breite erhöht die Wirkung manipulierte Komponenten. Unternehmen, die in der Softwareentwicklung schnelle Onboarding- und Experimentierzyklen fahren, sollten deshalb besonders sorgfältig abwägen, welche Aktionen in „halb privaten“ Kontexten wie Bewerber-Tasks oder selbst initiierten Installationen erlaubt sind.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Falsche Job-Interviews und manipulierte Tools: Nordkoreas KI-Story bei Binance" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Falsche Job-Interviews und manipulierte Tools: Nordkoreas KI-Story bei Binance" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Falsche Job-Interviews und manipulierte Tools: Nordkoreas KI-Story bei Binance« bei Google Deutschland suchen, bei Bing oder Google News!