


LONDON (IT BOLTWISE) – Ein von CrowdStrike offengelegter Angriff nutzte KI-gestützte Tools, um mindestens neun südkoreanische Banken zu kompromittieren. Dabei sollen die Angreifer persönliche Daten von über 25.000 Kundinnen und Kunden entwendet haben. Der Vorfall zeigt, wie sich generative KI für Reconnaissance, Ausnutzung und Datenabfluss über mehrere SaaS-Umgebungen hinweg skalieren lässt. Für Betreiber bedeutet das: Threat-Modeling und Sicherheitskontrollen müssen KI selbst mitdenken, nicht nur neue Patches nachziehen.
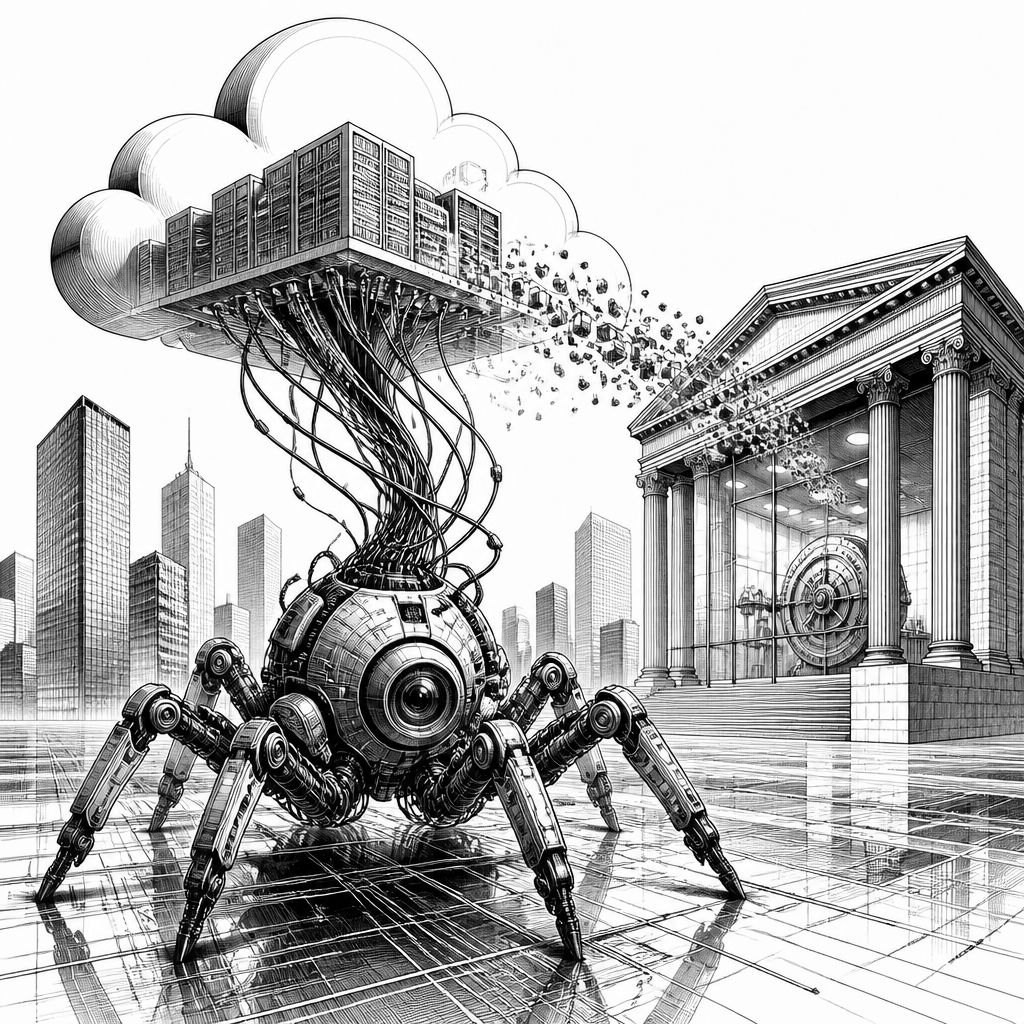
Der Hack an südkoreanischen Banken ist vor allem deshalb mehr als ein weiterer Incident, weil er den „Modus Operandi“ deutlich in Richtung KI-Assistenz verschiebt. Laut Offenlegung durch CrowdStrike soll ein 26-jähriger Hacker in China mithilfe von KI-gestützten Werkzeugen mindestens neun Banken infiltriert und dabei persönliche Daten von über 25.000 Kundinnen und Kunden erbeutet haben. Betroffen gewesen sein sollen dabei unter anderem rund 25.000 Kundendatensätze der Shinhan Bank. Für die Praxis im SaaS-Umfeld ist das eine unbequeme Erkenntnis: Angriffe wirken heute nicht mehr nur dadurch gefährlich, dass sie technisch möglich sind, sondern weil sie mit KI schneller, breiter und mit weniger Spezialwissen replizierbar werden.
Technisch betrachtet wird in der Beschreibung des Angriffs ein Muster sichtbar, das viele Betreiber aus der täglichen Security-Arbeit kennen, aber im Zusammenspiel mit generativer KI neue Intensität erhält. CrowdStrike ordnet den Ablauf so ein, dass der Angreifer offene Tools wie das ARTEX-Tooling sowie große Sprachmodelle für Arbeitsschritte genutzt haben soll – genannt werden DeepSeek, GLM-1.5.3 und auch „Claude Code“. Wenn solche Modelle für die Automatisierung von Recherche, das Erstellen oder Anpassen von Payloads und das schnelle Durchprobieren von Varianten eingesetzt werden, sinkt die Zeit bis zum „Exploit-Outcome“. Genau dadurch steigt der operative Druck: Sicherheits-Teams sehen nicht zwingend nur eine einzige, klar wiedererkennbare Signatur, sondern laufend leicht veränderte Artefakte, die sich an die jeweilige Zielumgebung anpassen.
Im Marktkontext ist das deshalb brisant, weil SaaS-Plattformen im Finanzbereich oft als Multiplikator wirken. Wo ein einzelnes kompromittiertes Konto oder eine erlangte Berechtigung in einer klassischen Architektur „nur“ eine Anwendung trifft, kann ein SaaS-Ökosystem durch gemeinsame Komponenten, wiederverwendbare Integrationen und standardisierte Workflows stärker vernetzt sein. CrowdStrike betont in der Einordnung, dass der Sprung von „human-limited attacks“ hin zu „AI-amplified campaigns“ nicht bei einem einzelnen Ziel stehenbleibt. Für Gründer und Betreiber bedeutet das konkret, dass AI-Risikoanalysen und Sicherheitsnachweise nicht als nachgelagerte Compliance-Übung funktionieren, sondern in Produkt-Roadmaps und Risikochecklisten gehören. Anleger dürften dabei zunehmend nachprüfen, ob ein Unternehmen nicht nur patcht, sondern auch Detektion und Response so gestaltet, dass KI-gestützte Angreifer nicht durch Geschwindigkeit und Variantenreichtum überrennen.
Regulatorisch kommt Druck hinzu, weil Südkorea nach dem Vorfall offenbar mit einem besonderen Reaktionszeitraum von einem Monat sowie Hinweisen zu verstärkter Vorsicht beim Phishing reagiert hat. Solche Maßnahmen sind für SaaS-Anbieter besonders relevant, weil sie Compliance nicht nur als Dokumentenpflicht interpretieren lassen, sondern als Erwartungshaltung an Sicherheitsfähigkeiten im Betrieb. Für die Architekturseite heißt das: Zero-Trust-Prinzipien, robuste Segmentierung und ein Monitoring, das nicht nur auf Signaturen setzt, sondern auch auf Verhaltenssignalen. Laut der Analyse im CrowdStrike-Umfeld trifft klassische Signature-basierte Erkennung zwar oft weiterhin bekannte Muster, gerät aber bei KI-generierten Payloads schneller in Schwierigkeiten, sobald sich Inhalte „in Echtzeit“ variieren. Eine konsequent ausgerichtete Sicherheitsstrategie kombiniert daher typischerweise verhaltensbasierte Analytik, Anomalieerkennung und kontrollierten Zugriff, statt sich auf „bekannte“ Angriffsmuster zu verlassen.
Daneben verschiebt der Vorfall auch das Verständnis für Supply-Chain-Risiken in der Anwendungssicherheit. Wenn Angreifer auf offene Tools wie ARTEX zurückgreifen und diese Bausteine im Angriffskonzept mit Modell-gestützter Anpassung kombinieren, entsteht eine Angriffsfläche nicht durch „böse Absicht“ in einem einzelnen Release, sondern durch fehlende oder zu lockere Vetting-Prozesse. Das betrifft auch die Frage, wie Plattformteams Open-Source-Tooling bewerten: nicht nur auf Lizenz- und Update-Fähigkeit, sondern auf konkrete Sicherheitsannahmen, Logging-Fähigkeit und Interoperabilität mit eigenen Controls. In der Konsequenz sollten SaaS-Teams weniger „einmal prüfen und abhaken“ praktizieren, sondern kontinuierlich Sichtbarkeit und Risikoindikatoren in ihren Entwicklungs- und Bereitstellungsprozess integrieren.
Für die nächsten Schritte in Unternehmen ist entscheidend, dass der Vorfall die Verteidigung als kontinuierlichen Lernprozess rahmt. Wenn KI-Offense die Hürde für automatisierte Varianten senkt, müssen KI-gestützte oder AI-aware Verteidigungsmechanismen entsprechend früh in den Betrieb wandern – etwa als Baustein in der Detection-Pipeline, im Incident-Response-Playbook und im Threat-Modeling. Gerade im Finanz-SaaS-Kontext zählt außerdem die Fähigkeit, Datenabfluss schneller zu erkennen, Berechtigungen enger zu fassen und Nutzeraktionen im Kontext zu bewerten. Kurz gesagt: Der „KI-gestützte Bankhack“ ist weniger eine Warnung vor einem einzelnen Exploit als ein Hinweis darauf, dass sich Sicherheitskonzepte vom reaktiven Patchen hin zu proaktiven, KI-bewussten Verteidigungsstrategien weiterentwickeln müssen, um Vertrauen und Vertragschancen gegenüber besser abgesicherten Wettbewerbern zu sichern.
Gleichzeitig zeigt der Fall, dass die Sicherheitslandschaft für SaaS-Anbieter nicht nur eine technische, sondern auch eine Geschäftsentscheidung ist. Wenn Regulatoren strengere Standards für Anbieter mit sensiblen Finanzdaten ankündigen oder vorbereiten, wird „AI-resilient“ zum Teil der Einkaufsprüfung im Enterprise-Vertrieb. Unternehmen, die ihre Detektions- und Response-Fähigkeiten transparent und überprüfbar dokumentieren können, dürften hier Vorteile haben, während Nachzügler zusätzliche Hürden in Ausschreibungen und Due-Diligence-Prozessen erwarten müssen. Der Vorfall setzt damit auch ein Signal an die KI-Entwicklung: Modelle und Automatisierung dürfen nicht nur Produktfeatures sein, sondern müssen in der Sicherheitsarchitektur so verankert werden, dass sie reale Angriffsrealitäten abbilden – inklusive der Tatsache, dass ein einzelner Akteur heute viele Schritte parallelisieren kann.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-gestützter Bankhack zeigt Sicherheitsrisiken für SaaS im Finanzbereich" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-gestützter Bankhack zeigt Sicherheitsrisiken für SaaS im Finanzbereich" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-gestützter Bankhack zeigt Sicherheitsrisiken für SaaS im Finanzbereich« bei Google Deutschland suchen, bei Bing oder Google News!