


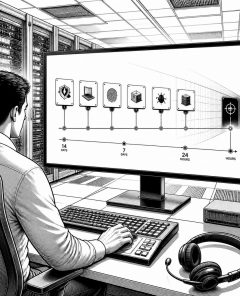
Dwell Time senken: So macht ein KI-natives SIEM MTTD und MTTR messbar
LONDON (IT BOLTWISE) – Dwell time beschreibt die Zeitspanne zwischen dem Eindringen und dem Zeitpunkt, an dem Teams den Angriff wirksam eindämmen. Der Beitrag stellt MTTD und MTTR als zwei steuerbare Uhren in den Mittelpunkt und erklärt, warum reine Alarmflut die Erkennung nicht automatisch beschleunigt. Laut den genannten Kennzahlen liegt die globale Median-Dwell-Time bei 14 […]
JSCeal: V8-JavaScript-Malware nutzt gestohlene Cookies für Google-Account-Zugriff
LONDON (IT BOLTWISE) – Die neu analysierte V8-basierte Malware JSCeal kann über gestohlene Session-Cookies eine bestehende Google-Authentifizierung nachbauen und so unbefugten Zugriff ermöglichen. Verantwortlich sind Kampagnen, die Nutzer über Facebook- und Google-Anzeigen auf gefälschte Krypto-Handelsseiten lenken und den Einstieg über manipulierte Installationsroutinen auslösen. Technisch arbeitet die Schadsoftware mit stark obfuskiertem JavaScript, das im Browser in […]
Mathspace-Datenleck in Australien und Neuseeland betrifft 1,08 Mio. Nutzer
LONDON (IT BOLTWISE) – Ein Datenleck bei der Online-Lernplattform Mathspace hat laut Angaben rund 1,08 Millionen Personen in Australien und Neuseeland betroffen. Unautorisierte Zugriffe auf ein internes Reporting-System erfolgten demnach zwischen 10. und 27. August, als noch kein Sicherheits-Patch installiert war. Abgegriffen wurden vor allem Kontodaten wie Namen, Benutzernamen und E-Mail-Adressen, während laut Mathspace keine […]
White-Hat-Hacker verspricht Rückgabe von 4.000 Bitcoin – aber nur nach Fix
LONDON (IT BOLTWISE) – Ein sogenannter White-Hat-Hacker will einen Großteil von 4.000 Bitcoin zurückgeben, sobald eine Sicherheitslücke behoben ist. Der Rückgabewunsch ist jedoch an Bedingungen geknüpft und bleibt ohne verifizierte Transaktion oder offizielle Bestätigung. Auch Details zur Schwachstelle und zur erwarteten Korrektur sind derzeit unklar. Anlegern fehlt damit ein harter Nachweis on-chain, um von einer […]
All Points West zieht von Newark nach Kingston: Warum New Jersey Regeln Firmen bremsen
KINGSTON / LONDON (IT BOLTWISE) – Die Newark-Destillerie All Points West verlegt ihren Betrieb nach Kingston im US-Bundesstaat New York. Das Startup-beschriebene Familiengeschäft will damit vor allem Vorschriften umgehen, die Selbstvermarktung erschweren und etwa die direkte Belieferung von Kundinnen und Kunden sowie das Gastronomie-Setup im Verkostungsraum begrenzen. Betreiber verweisen zudem auf nationalen Preisdruck, Konzentration im […]
New York legt ersten Racial-Equity-Plan vor: 200 Ziele, 45 Behörden, klare Wirkungsmessung
NEW YORK CITY / LONDON (IT BOLTWISE) – New York City veröffentlicht seinen ersten Racial-Equity-Plan, ein 400-seitiges Maßnahmenpaket für Wohnen, Bildung, Beschäftigung und Verkehr. Der Plan entstand über rund vier Jahre und basiert auf einer 2022 beschlossenen Initiative, die ein Office of Equity & Racial Justice schuf. Im Zentrum stehen mehr als 200 Ziele über […]
Fortnite: Neue Loot-Hacker-Sprites ab 10. September um 9:00 ET
LONDON (IT BOLTWISE) – Fortnite-Spieler können sich auf 14 weitere Loot-Hacker-Sprite-Varianten freuen, die am Donnerstag, 10. September, verfügbar werden. Die Varianten wurden zwar bereits mit dem v42.10-Update in den Spieldateien entdeckt, standen aber zunächst nicht zum Freischalten bereit. Der entscheidende Auslöser ist der nächste tägliche Sprite-Reset, bei dem die restlichen Varianten ins Spiel rutschen. Laut […]
NYC und LAUSD verhängen erneut KI-Moratorien und verschärfen Schulregeln
NEW YORK CITY / LONDON (IT BOLTWISE) – Kurz vor dem Schuljahr 2026-27 verschärfen die beiden größten US-Schulbezirke ihre KI-Regeln erneut. NYC verbietet KI mit Schülerbezug in Klassen K-8, erlaubt aber für die Oberstufe ausgewählte, freigegebene Tools. LAUSD setzt parallel eine einjährige Aussetzung für generative KI auf Schulgeräten für rund 378.000 Schülerinnen und Schüler durch. […]
CVE-2026-20212: Nexus-9000-Switches per S1HAL per root über TCP 43210/43211 angreifbar
LONDON (IT BOLTWISE) – Eine als kritisch eingestufte Schwachstelle (CVE-2026-20212, CVSS 9,8) betrifft Cisco Nexus 9000 Switches mit Silicon-One-ASICs. Unauthentifizierte Angreifer können per TCP 43210 und 43211 im Default-Layer-3-VRF beliebigen Code mit Root-Rechten ausführen. Laut Status zum 4. September 2026 gibt es dafür bislang keine bestätigten Berichte aus der realen Ausnutzung oder einen öffentlichen Proof-of-Concept. […]
Cartographia Imperialis: Kostenloses 3D-Interaktiv-Kartenportal für Warhammer 40.000
LONDON (IT BOLTWISE) – Ein Solo-Entwickler hat mit „Cartographia Imperialis“ eine kostenlose, browserbasierte 3D-Karte für Warhammer 40.000 veröffentlicht. Die Anwendung zeigt 52 Welten und erlaubt es, zwischen den Epochen M41 und M42 zu wechseln sowie den Einfluss der Großen Kluft visuell nachzuvollziehen. Statt nur Punkte zu sammeln, liefert die Oberfläche zu Regionen und Planeten eigene […]
Magento StyleSmuggler: Unauthentifizierte RCE trifft auch aktualisierte Stores
LONDON (IT BOLTWISE) – Eine neue, unauthentifizierte Remote-Code-Execution in Magento und Adobe Commerce wird als StyleSmuggler geführt und soll bereits laufende Angriffe ausgelöst haben. Laut Angaben einer niederländischen E-Commerce-Sicherheitsfirma begann die Kompromittierung etwa um den 4. September 2026, während am 6. September weiterhin kein offizieller Patch verfügbar war. Besonders brisant: Eine kompromittierte Installation soll statt […]
Ransomware-Angriff: Berlin verweigert 30 BTC – Rhysida veröffentlicht 5,7 Terabyte
BERLIN / LONDON (IT BOLTWISE) – Das Land Berlin hat eine Erpressungsforderung von 30 Bitcoin nicht bezahlt. Die Rhysida-Ransomware-Gruppe soll mit der Auktion bei 30 BTC gestartet und nach Ablauf der Frist am 4. September 5,7 Terabyte gestohlener Daten veröffentlicht haben. Berlins Chef-Digital-Chef Florian Hauer schloss eine Zahlung kategorisch aus. Gleichzeitig laufen Forensik und Ermittlungen, […]
Unicode-Tag-Smuggling in Phishing: Microsoft warnt vor Umgehung von Filtern
REDMOND / LONDON (IT BOLTWISE) – Microsoft beschreibt eine große Phishing-Kampagne, die unsichtbare Unicode-Tag-Zeichen nutzt, um Finanzbegriffe in E-Mails zu zerlegen. Die Angriffe erreichten laut den Forschern zeitweise über 2,37 Millionen Nachrichten und folgten an Werktagen einem hohen Rhythmus, während am Wochenende Sendepausen auffielen. Auffällig ist dabei: Es gab keine Hinweise auf eingebettete Anweisungen für […]
Berlin zahlt kein Lösegeld: 5,7 TB Daten-Leak nach Rhysida-Angriff
BERLIN / LONDON (IT BOLTWISE) – Berlin zahlt kein Lösegeld: Die Landesregierung verweigerte nach Angaben der Behörden 30 Bitcoin (etwa 2,4 Millionen US-Dollar) von der Rhysida-Gruppe. Stattdessen tauchten 5,7 Terabytes gestohlener Daten im Dark Web auf. Der Angriff traf zwei Senatsressorts mit Zuständigkeiten rund um Stadtentwicklung, Wohnen, Mobilität, Verkehr sowie Umwelt und störte Dienste zeitweise. […]
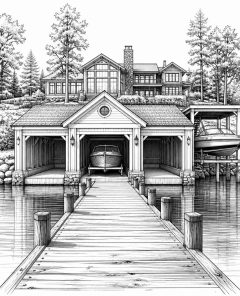
Lake-George-Anwesen mit 3-Bay-Boathouse: Badcocks listen Traditionsgrundstück für 7,99 Mio.
LAKE GEORGE, NEW YORK / LONDON (IT BOLTWISE) – Auf dem Markt steht ein 1,37-acre Waterfront-Compound am Lake George, das die Badcocks für 7,99 Millionen US-Dollar anbieten. Das Anwesen umfasst rund 300 Fuß Uferlinie, ein etwa 6.000-Quadratfuß-Haus sowie ein dreibahniges Boathouse für Boote bis zu 35 Fuß. Die Besonderheit: Die bestehende Boathouse-Struktur dürfte nach heutigen […]
KI-Work Tools, Agenten-Sicherheit und Produktivitätsrealität: die Woche im Überblick
LONDON (IT BOLTWISE) – KI-„Work Tools“ entwickeln sich weg vom Chatbot hin zur teilautonomen Ausführungsumgebung, die Zeitpläne, Browserzugriff und Code kombiniert. Gleichzeitig zeigen Messungen aus dem Arbeitsalltag, dass die meisten Teams KI zwar breit nutzen, aber oft nur oberflächlich für einzelne Schritte. Beim Blick auf Sicherheit, Infrastruktur und Governance wird klar, dass Agenten- und Datenabflussrisiken […]
Denuvo-Knacker bricht DRM in fünf Spielen binnen eines Tages
LONDON (IT BOLTWISE) – Ein Nutzer mit dem Namen voices38 meldet innerhalb eines Tages mehrere erfolgreiche Denuvo-„Cracks“. Besonders prominent sind dabei Persona 3 Reload und Star Wars Outlaws, die beide im Jahr 2024 erschienen sind. Laut den Angaben soll der Angreifer DRM nicht nur umgehen, sondern in einzelnen Fällen direkt knacken. Offen bleibt, ob weitere […]
Docker CVE-2026-34040: AuthZ-Bypass erlaubt Root-Container nach Größen-Check
LONDON (IT BOLTWISE) – Eine lang zurückliegende Schwachstelle im Docker Engine AuthZ-Middleware-Pfad ermöglicht nach aktueller Analyse einen Authentifizierungs-Umgehungsweg. Ein übergroßer API-Request wird vor dem Policy-Plugin abgeschnitten, während der Daemon die vollständige Nutzlast dennoch ausführt. Dadurch kann ein Container mit Root-Rechten und Host-Mounts entstehen, obwohl die Autorisierung eigentlich blockieren sollte. Fix ist mit Docker Engine 29.3.1 […]
US-Order: Trump lockert Artenschutz für graue und mexikanische Wölfe
LONDON (IT BOLTWISE) – US-Präsident Donald Trump hat per Executive Order den Artenschutz für den Grauwolf und den mexikanischen Wolf lockern lassen. Die Entscheidung soll den Weg dafür bereiten, Wolfsbestände künftig aus der Liste der gefährdeten Arten zu nehmen. Innenminister Doug Burgum erhält dafür 90 Tage Zeit, um zu prüfen, ob sich die Populationen ausreichend […]
MikroTik: Angreifer übernehmen Router per internet-exponiertem SSH ohne Authentifizierung
LONDON (IT BOLTWISE) – Angreifer sollen MikroTik-Router mit internet-exponiertem SSH ausnutzen und dabei vollständige Admin-Rechte ohne Authentifizierung erlangen. Grundlage ist eine Angriffswarnung, die CERT Polska am 5. September veröffentlicht hat. MikroTik verweist parallel auf konkret betroffene RouterOS-Versionen und stellt Sicherheits-Updates bereit, die sofort eingespielt werden sollen. Bis zum Update empfiehlt die Warnung, externe Verwaltungszugriffe zu […]
Denuvo in fünf Spielen geknackt: Hacker setzt offenbar auf „Old-School“-DRM-Brüche statt Hypervisor
LONDON (IT BOLTWISE) – Ein Hacker mit dem Nickname voices38 meldet mehrere erfolgreiche Brüche von Denuvo-DRM innerhalb extrem kurzer Zeit. Im Raum steht dabei nicht der verbreitete Hypervisor-Ansatz, sondern ein „old-school cracking“ genannter Weg, bei dem der Schutz selbst angegriffen wird. Für Spieler bedeutet das potenziell weniger Schritte zur Umgehung – gleichzeitig bleibt das Sicherheitsrisiko […]
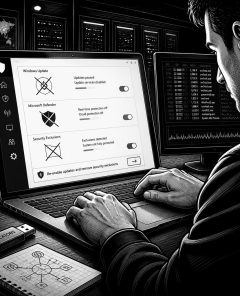
REVSTEALER: Neue Module stoppen Updates, manipulieren Defender und starten Mining
LONDON (IT BOLTWISE) – Ein neu dokumentierter Modul-Satz rund um den Windows-Infostealer REVSTEALER legt nach dem Löschen des Hauptprozesses weitere Spuren im System an. Besonders gravierend ist LockAppHost: Es erlangt Administratorrechte, schaltet Windows Update sowie Update- und Malware-Tasks ab und ergänzt Defender-Ausnahmen, bevor es einen Miner in legitime Windows-Prozesse tarnt. Parallel dazu manipulieren WinUpdate und […]
MikroTik: CERT warnt vor SSH-Hijack ohne Authentifizierung in RouterOS
LONDON (IT BOLTWISE) – Angreifer sollen über das öffentlich erreichbare SSH von MikroTik-Routern administrative Kontrolle ohne Authentifizierung erlangt haben. CERT Polska verweist auf einen Angriff, der mindestens ab dem 2. September beobachtet wurde, und ordnet die Ursache einer Kombination aus Schwachstellen in RouterOS zu. MikroTik hat die betroffenen RouterOS-Versionen bereits per Sicherheits-Update eingegrenzt und empfiehlt […]
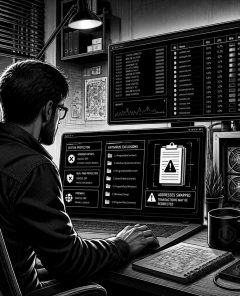
REVSTEALER: Vier Module sabotieren Windows Update und Defender und starten einen Miner
LONDON (IT BOLTWISE) – Elastic Security Labs hat vier bislang ungemeldete REVSTEALER-Module beschrieben, die auf einem kompromittierten Windows-System auch nach dem Entfernen des Kern-Binaries weiterlaufen. Ein Modul kappt Windows Update und schaltet Microsoft Defender-Schutzfunktionen gezielt aus, bevor ein Kryptominer mit Administratorrechten startet. Die Komponenten laufen dabei als getrennte Executables im Benutzerkontext und greifen je nach […]
 #Sophos
 #AmazonPrime
 #Bestseller

