


Chainguard Factory 2.0: Wie DriftlessAF 1 Milliarde Build-Manifeste beschleunigt
LONDON (IT BOLTWISE) – Chainguard hat seine Ausgabe an Container-Build-Manifests in nur sechs Monaten von 500 Millionen auf über 1 Milliarde verdoppelt. Grundlage ist die Factory 2.0 mit DriftlessAF, einem selbstkorrektiven Rekonstruktionsansatz, der den gewünschten Zustand permanent mit dem tatsächlichen Abbild abgleicht. Dabei entscheidet eine Agent- und Bot-Schicht über Rekonstruktionsaufträge, sobald CVEs, Upstream-Updates oder neue […]
FreeIPA-Verkettung: Anonyme Clients landen in der Admin-Gruppe
LONDON (IT BOLTWISE) – Eine Schwachstellenkette in FreeIPA erlaubt es einem anonymen Client, Kerberos-Identitäten in einem Verzeichnis anzulegen, die anschließend in der Administrationsgruppe landen. Auslöser ist eine zu weit gefasste ACI-Regel in FreeIPA, die zusammen mit einem Authentifizierungs-Bypass im 389-Directory-Server-Autorisierungsmodul die Zugriffskontrolle aushebelt. Die Publikation nennt dafür CVE-2026-76578 (CVSS 9.8) sowie eine zweite Komponente mit […]
Adobe schließt Magento Zero-Day StyleSmuggler mit Patch
LONDON (IT BOLTWISE) – Adobe hat Sicherheitsupdates für Adobe Commerce und Magento Open Source veröffentlicht, um eine maximal kritische Schwachstelle mit dem Namen StyleSmuggler zu schließen. Die Lücke, jetzt als CVE-2026-75650 (CVSS 10.0) geführt, wird bereits aktiv in echten Angriffen ausgenutzt. Im Kern missbraucht die Attacke das Template-System von Magento für PHP-Code-Injection und löst dabei […]
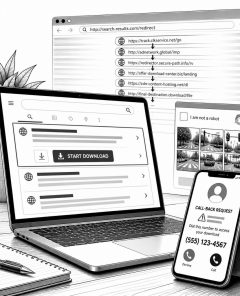
BengalSEO: SEO-Poisoning, MayaBot und Tech-Support-Scams über Bing
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine groß angelegte SEO-Poisoning-Kampagne mit dem Namen BengalSEO. Sie nutzt manipulierte Suchergebnisse bei Microsoft Bing, um Nutzer auf scheinbar legitime Support- und Download-Seiten zu lenken. Im Kern steht ein Traffic-Distribution-System mit Redirector-Kette, Fingerprinting und Bot-Schutz per Challenge-Page. Als Payload wird ein benutzerdefiniertes Malware-Tool namens MayaBot eingesetzt, das C2, Systemüberwachung […]
Grindr zahlt 26 Millionen Euro Vergleich: Streit um HIV-Status-Daten in UK
LONDON (IT BOLTWISE) – Grindr zahlt rund 26 Millionen Euro, um einen Rechtsstreit in Großbritannien zu begleichen. Der Vorwurf: Die App habe vor 2020 sensible Nutzerdaten inklusive HIV-Status und letzter Testdaten für Werbe- und Kommerz-Zwecke an Dritte weitergegeben. Laut Unternehmensangaben enthält der Vergleich keine Feststellungen und kein Schuldbekenntnis. Zusätzlich will Grindr sein Datenschutzprogramm seit 2020 […]
Borderlands 4: Loveless the Hacker startet als neuer Vault Hunter am 10. September
LONDON (IT BOLTWISE) – Borderlands 4 bekommt mit Loveless the Hacker einen neuen Vault Hunter als bezahlten DLC. Der Release ist für den 10. September angesetzt, begleitet von einem Entwickler-Deep-Dive zu Traits, Action Skills und drei Skill-Trees. Loveless bringt eine Mischung aus Shuriken-Angriffen, anhaltendem Contagion-Schaden und einem mit digitaler Energie geformten Wyrm in den Kampf. […]
PEEP macht Chrome und Edge zu Post-Compromise Backdoors über Native Messaging
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine Chromium-basierte Nachinstallations-Baureihe namens PEEP, die sich als Browser-Lesezeichen-Erweiterung tarnt. Der Installer injiziert die Erweiterung direkt in Chrome- und Edge-Profile und umgeht dabei übliche Store-Prüfungen sowie Nutzerabfragen. Über Native Messaging erweitert PEEP die Reichweite vom Browser hin zum Host und führt dort Befehle sowie Dateimanagement aus. Gleichzeitig sammelt die […]
Fake-IT-Anrufe stehlen Daten in Microsoft-365-Ketten und erpressen mit MFA-Token-Replay
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine breit angelegte Erpressungs- und Datendiebstahl-Kampagne, die Microsoft 365 gezielt über Vishing ansteuert. Die Angreifer täuschen IT- oder Helpdesk-Rollen vor und leiten zu einem Authentifizierungs-Theme-URL-Flow, der in einem AitM-Login Tokens und sogar MFA-Zustimmungen abgreift. Anschließend starten sie Session-Replay aus Proxy-Infrastruktur, um auf SharePoint, OneDrive, Exchange und weitere Cloud-Services zuzugreifen. […]
Sicherheits-Recap: Chrome-0-Day, RouterOS-Ketten, Magento-Backdoor und Coder-Cloudangriff
LONDON (IT BOLTWISE) – Angreifer nutzen diese Woche mehrere frisch ausgerollte Schwachstellen, darunter einen aktiv ausgenutzten Chrome-0-Day in V8. In der Infrastruktur-Ecke schlagen RouterOS-Fehlerketten zu, während bei Onlineshops ein Magento-/Adobe-Commerce-Defekt per Template-Manipulation Backdoors nachlädt. Parallel zeigt der Coder-Vorfall, wie kompromittierte Build-/Registry-Zulieferungsketten über bösartige Terraform-Module Credentials abgreifen können. Wer patcht, sollte außerdem auf Logs und Missbrauchssignaturen […]
Microsoft 365 im Visier: IT-Helpdesk-Vishing und AitM-Tokenraub
LONDON (IT BOLTWISE) – Eine von Arctic Wolf als PREY-0058 bezeichnete Angriffsserie nutzt IT-Helpdesk-Vishing, AitM-Tokendiebstahl und kompromittierte Anmeldungen über Residential-Proxies, um in Microsoft-365-Umgebungen einzudringen. Die Täter richten dabei ihren Fokus besonders auf Direktoren, Vice Presidents und andere Führungskräfte. Aus der festgestellten Angriffslogik folgt: Zuerst werden Anmelde- und MFA-Informationen abgegriffen, danach werden Session-Tokens für Replay-Angriffe missbraucht. […]
Security-Recap: Chrome-0-Day, Router-Chain und gehackte Software-Registry
LONDON (IT BOLTWISE) – Diese Woche zeigt, wie schnell sich Angriffe von „hoher Schwere“ zu tatsächlich ausnutzbaren Schwachstellen entwickeln: Google patched einen Chrome-0-Day, der bereits aktiv angegriffen wird. Gleichzeitig meldeten Sicherheitsstellen RouterOS- und SNMPv3-Probleme, die auch ohne klassische Passwortangriffe zu großen Auswirkungen führen können. Dazu kommen Supply-Chain-Vorfälle wie kompromittierte Modul-Registries sowie Backdoor-Angriffe auf E-Commerce-Plattformen. Für […]
Warum Sicherheitsprofis Datenpannen oft geheim halten: Druck, Kosten und Kultur
LONDON (IT BOLTWISE) – Laut einer 2026er Cybersecurity-Studie berichten mehr als die Hälfte der betroffenen IT- und Security-Profis, sie seien zur Vertraulichkeit gedrängt worden – auch wenn die Meldung eigentlich nötig gewesen wäre. Das Muster zeigt sich bereits seit 2023, schwankt aber über die Jahre hinweg: 42,0% (2023) steigen bis 57,6% (2025) und liegen 2026 […]
HOOKEDGE: Neue Windows-Backdoor nutzt Word-Makros und Microsoft Edge fürs Spionieren
LONDON (IT BOLTWISE) – Angreifer nutzen die Windows-Backdoor HOOKEDGE, um in Europa diplomatische, staatliche und verteidigungsnahe Organisationen auszuspionieren. Den Einstieg liefern offenbar spearphishing-E-Mails mit Makro-dokumenten von Microsoft Word, bei denen Nutzer „Inhalt aktivieren“ sollen. Danach startet das Schadprogramm mehrstufige Persistenz über geplante Windows-Tasks und lädt Anweisungen über Microsoft Edge. Verantwortliche Security-Teams sollten vor allem Prozessketten […]
ScreenConnect-Wurm per VBScript-Kette: Huntress warnt, ConnectWise stoppt Dateitransfer
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine wurmartige Angriffslogik, die per ConnectWise ScreenConnect neu verbundene Hosts mit einer vierstufigen VBScript-Kette infiziert. Die kompromittierten Clients starten wiederholt wscript.exe und treiben die Kette über 1.vbs bis 4.vbs in unterschiedlichen Nutzlast-Varianten voran. Je nach System- und Security-Status werden Backdoor-Funktionen, UAC-Bypass-Tools, Persistenz sowie ein Cryptocurrency-Miner aktiviert. ConnectWise reagiert mit […]
Telerik UI: Padding-Oracle-Kette führt zu unauthentischem RCE
LONDON (IT BOLTWISE) – Eine veröffentlichte Proof-of-Concept-Toolchain zeigt, wie eine Padding-Oracle-Schwachstelle in Telerik UI für ASP.NET AJAX zu unauthentischem Remote Code Execution führen kann. Progress hat die betroffenen Probleme zwar bereits im Juli mit Version 2026.2.708 gefixt, doch die Detailoffenlegung und die einsatzbereite Tooling-Kette machen den Angriffsweg jetzt praktisch nachvollziehbar. Der Exploit funktioniert aber nur, […]
Cloud-Sicherheitscheck: Risiken unterscheiden sich massiv je Anbieter
LONDON (IT BOLTWISE) – Eine Auswertung von 3.000 Organisationen zeigt: Sicherheitsprobleme in AWS, Azure und Google Cloud folgen kaum gemeinsamen Mustern. Intruder findet zwar bei IAM-Defiziten und fehlendem Logging nahezu überall Lücken, doch die Top-Risiken unterscheiden sich deutlich pro Plattform. Besonders „Exposed Services“ sind bei AWS massiv verbreitet, während es bei Google Cloud deutlich seltener […]
Liquid-Netzwerk: Hacker bieten BTC-Rückgabe an – nach Fix der Schwachstelle
LONDON (IT BOLTWISE) – Hacker, die rund 4.000 BTC aus der Liquid-Federation abgezogen haben, bieten eine Rückgabe von „most“ der Gelder an. Die Bedingung: Erst muss die Schwachstelle behoben werden, die den Exploit in der Liquid-Bridge ermöglicht hat. Die Kommunikation soll über Bitcoin-OP_RETURN-Nachrichten und PGP-verschlüsselte Inhalte mit Blockstream gelaufen sein. Bis die Mittel an die […]
Telerik-AJAX-Padding-Oracle-Kette ermöglicht unauth. RCE – nur mit Spezialkonfiguration
LONDON (IT BOLTWISE) – Eine veröffentlichte Proof-of-Concept-Kette nutzt einen Padding-Oracle in Telerik UI für ASP.NET AJAX, um unauthentifiziert Code auf dem Server auszuführen. Voraussetzung ist eine nicht-default Konfiguration mit einem RadAsyncUpload-Steuer-Setup und einer expliziten, vom Standard abweichenden Verschlüsselungs-Einstellung. Progress hat die Lücke bereits im Juli mit Version 2026.2.708 behoben, doch die Angriffsdetails und ein Werkzeug […]
Mathspace-Datenleck trifft 1,07 Mio. Nutzer: Metabase-Schwachstelle als Ursache
LONDON (IT BOLTWISE) – Mathspace meldet ein Sicherheitsereignis, das insgesamt 1.079.819 Nutzer in Australien und Neuseeland betrifft. Ursache soll eine Schwachstelle in einer selbst gehosteten Metabase-Installation gewesen sein, über die Angreifer Administratorrechte erlangten. Laut Unternehmen wurden unter anderem Namen und E-Mail-Adressen kopiert, während Passwörter, SSO-Token und weitere Authentifizierungsdaten unberührt blieben. Die Ermittlungen dauern an, Metabase […]
„You Can See Everything“: Nathan Fielder seziert Elizabeth Holmes’ Selbstbild als Dokumentarfilm
DEL MAR / LONDON (IT BOLTWISE) – Nathan Fielder und Lance Oppenheim verfolgen Elizabeth Holmes nicht als klassisches Schuld-oder-Unschuld-Porträt, sondern als Fragen nach Motivation und Selbstwahrnehmung. Der Film beginnt mit den Vorbereitungen rund um die letzten Tage vor der Haft und setzt auf Interviews, die sich wie Reality-TV anfühlen. Dabei wird sichtbar, wie Holmes trotz […]
N-able liefert Hotfix 4: N-central-Appliance lässt sich per RCE ohne Auth ausnutzen
LONDON (IT BOLTWISE) – N-able hat für die RMM-Plattform N-central einen vierten Hotfix innerhalb von fünf Wochen veröffentlicht. Der Patch schließt eine maximale Schwachstelle, die laut CVE-Tracking eine Remote-Code-Execution ohne Authentifizierung auf der N-central-Appliance ermöglichen kann. Betroffen sind Builds vor 2026.3.1.14, darunter auch Systeme, die nur kurz zuvor auf Hotfix 3 aktualisiert wurden. Während die […]
JSCeal Malware umgeht Google-Login über gestohlene Session-Cookies
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie JSCeal per V8-kompiliertem JavaScript Session-Cookies aus Browsern extrahiert. Mit den gestohlenen Sitzungsdaten führt die Schadsoftware Session-Replay-Angriffe aus, um sich ohne gültige Nutzeranmeldung Zugang zu einem Google-Konto zu verschaffen. Der Code setzt auf Obfuskation mit javascript-obfuscator, gleicht außerdem Browserdaten gezielt ab und installiert bei Bedarf einen lokalen Proxy. Zusätzlich […]
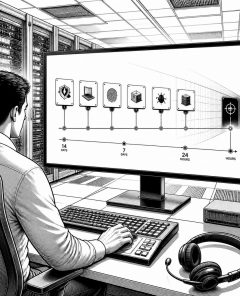
Dwell Time senken: So macht ein KI-natives SIEM MTTD und MTTR messbar
LONDON (IT BOLTWISE) – Dwell time beschreibt die Zeitspanne zwischen dem Eindringen und dem Zeitpunkt, an dem Teams den Angriff wirksam eindämmen. Der Beitrag stellt MTTD und MTTR als zwei steuerbare Uhren in den Mittelpunkt und erklärt, warum reine Alarmflut die Erkennung nicht automatisch beschleunigt. Laut den genannten Kennzahlen liegt die globale Median-Dwell-Time bei 14 […]
JSCeal: V8-JavaScript-Malware nutzt gestohlene Cookies für Google-Account-Zugriff
LONDON (IT BOLTWISE) – Die neu analysierte V8-basierte Malware JSCeal kann über gestohlene Session-Cookies eine bestehende Google-Authentifizierung nachbauen und so unbefugten Zugriff ermöglichen. Verantwortlich sind Kampagnen, die Nutzer über Facebook- und Google-Anzeigen auf gefälschte Krypto-Handelsseiten lenken und den Einstieg über manipulierte Installationsroutinen auslösen. Technisch arbeitet die Schadsoftware mit stark obfuskiertem JavaScript, das im Browser in […]
 #Sophos
 #AmazonPrime
 #Bestseller

