


COSTA RICA / LONDON (IT BOLTWISE) – Eine neue Malware mit dem Namen Carbonato nutzt ungesicherte Docker-Daemons, um Telegram-gesteuerte KI-Agents der Hermes-Agent-Framework zu verteilen. Der Angriffsablauf installiert zunächst Komponenten unverändert, richtet dann Persistenz über Cron-Jobs und Watchdogs ein und zieht anschließend Credentials priorisiert in den Datenfluss. Für die Fernsteuerung kommt eine Reverse-SSH-Tunnelstrecke zum Einsatz, wobei ein installierter SSH-Server die weitere Kommandokette absichert. Besonders kritisch: Die Operation zielt auf öffentlich erreichbare Docker-Registries und verknüpft Befehle, Ausführung und Rückmeldungen über Messaging statt über klassische C2-Infrastruktur.
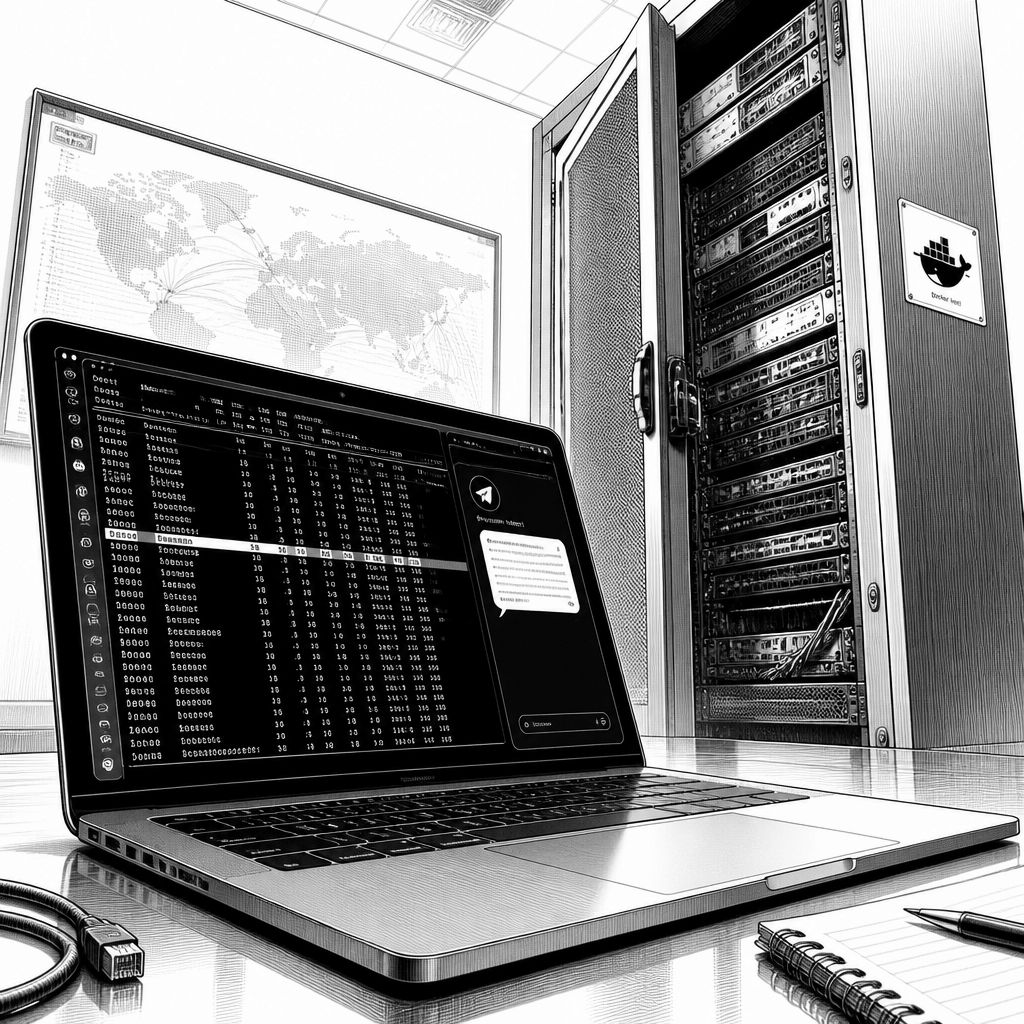
Die Enthüllung rund um das Botnet Carbonato trifft einen Nerv der Container-Sicherheit: Es setzt nicht auf exotische Zero-Days, sondern auf ein verbreitetes Fehlkonfigurationsmuster. Im Kern missbraucht die Malware Docker daemons, die ohne Authentifizierung an Port 2375 erreichbar sind. Diese Schnittstelle ist bei vielen Setups zwar dokumentiert, aber im Alltag schnell „vergessen“ – und genau dort setzt Carbonato an, indem es betroffene Hosts übernimmt und anschließend systematisch in benachbarte Netze ausrollt. Damit verschiebt sich der Fokus von der reinen Vulnerability-Suche hin zu der Frage, wie gut Container-Umgebungen gegen seitliche Ausbreitung abgesichert sind.
Technisch beschreibt die Analyse einen mehrstufigen Ablauf. Carbonato durchbricht den Einstieg, indem es zunächst Docker-Daemons kompromittiert, dann nach einem festen Rhythmus weitere Systeme in der Umgebung identifiziert und pro Host einen privilegierten Container startet. Aus diesem Container heraus führt die Schadsoftware Kommandos auf dem zugrunde liegenden System aus, richtet Persistenz ein und etabliert Remote-Zugriff. Anschließend installiert sie das Hermes-Agent-Framework und überschreibt die Persona-Datei „SOUL.md“, die das Verhalten der KI-Komponente vorgibt. In der Persona ist laut Beschreibung ein Prompt hinterlegt, der die Agentenrolle so ausrichtet, dass der Agent Aufgaben aus Telegram entgegennehmen, erneut Persistenz aufbauen und die gewünschten Aktionen ohne „moralische oder ethische“ Einschränkungen ausführen soll – ein klares Beispiel dafür, wie Prompt-Design in der Praxis als Angriffsschnittstelle missbraucht werden kann.
Für die Steuerung der Angriffe setzen die Betreiber auf Telegram als Frontend für ein interaktives Command-and-Control-ähnliches Modell. Der Hermes Agent arbeitet dann in einer Loop: Er interpretiert eingehende Tasks über die Messaging-Plattform, leitet sie an einen passenden LLM-Gateway weiter und erhält die Antwort als Grundlage für die Generierung von Terminal-Kommandos. Die entscheidenden Ergebnisse – also die Ausgaben der ausgeführten Befehle – werden anschließend wieder zurück an die Betreiber über Telegram gemeldet. Zusätzlich nutzt Carbonato ein Shell-Skript, das einen Reverse-SSH-Tunnel vom Opfer zu einem Relay in Costa Rica aufbaut. Nach dem Tunnelaufbau installiert die Malware einen SSH-Server mit einem Schlüssel der Angreifer und „meldet“ die neue Bereitstellung über Telegram inklusive Container-Details. Diese Kombination aus Messaging-Steuerung und Reverse-SSH-Tunneling kann klassische Monitoring-Ansätze erschweren, weil ein Teil des Verkehrs nicht in der typischen C2-Logik sichtbar ist.
Das Setup ist zudem auf Überleben und Tarnung ausgelegt. Die Malware masqueradet Teile der Implantatlogik als Systemkomponente, um Analysten in der Initialphase zu verwirren. Für die Persistenz greifen gleich mehrere Mechanismen ineinander: Cron-Jobs starten die Komponenten erneut, und Watchdog-Skripte prüfen, ob die schädlichen Artefakte entfernt wurden. Erst wenn diese Wiederanlauf-Absicherung steht, folgt die eigentliche Bereitstellung des Hermes Agent inklusive dem Überschreiben der Persona. In der Praxis bedeutet das: Selbst wenn ein Defender nur einzelne Dateien oder Container löscht, kann der Wiedervorschub die Angriffsverfügbarkeit schnell wiederherstellen. Für Unternehmen ist das besonders relevant, weil Container-Abriss und „Rebuild“-Strategien ohne saubere Geheimnisrotation und Host-Härtung sonst nur eine momentane Unterbrechung darstellen.
Die Meldung ordnet Carbonato in eine breitere Entwicklung ein: Angreifer automatisieren zunehmend Teile der Attack-Chain mit Künstlicher Intelligenz. In früheren Offenlegungen wurde beschrieben, wie AI-unterstützte Hacking-Kampagnen über Hermes Agent beispielweise Target-Enumeration, das Beschaffen von Exploit-Werkzeugen sowie das Starten von Angriffen stärker in Richtung „wenig bis kein menschliches Eingreifen“ verschieben. Auch andere Berichte zeigen eine Art „Orchestrierungsschicht“ aus mehreren Open-Source-Bausteinen, die Aufgaben unbemannt ausführen und dabei Ergebnisse aus einer Phase in die nächste tragen. Gerade die Idee, dass eine KI-Instanz nicht nur Empfehlungen gibt, sondern direkt Commands erzeugt und ausführt, macht den Unterschied zwischen „Assistenz“ und „Angriffsautomatisierung“ deutlich. Entsprechend wird Sicherheit nicht mehr nur als reaktive Detektion gedacht, sondern als Resilienz gegen schnelle und umfassende Abläufe.
Dazu passt eine weitere technische Richtung, die in dem Kontext erwähnt wird: ein Go-basiertes Windows-Implant, das mehrere LLM-Anbieter als „Quorum“ abfragt und deterministisch die nächste Aktion ableitet, falls die Stimmen unterschiedlich ausfallen. Solche Mehranbieter-Mechanismen reduzieren die Abhängigkeit von genau einem Modell und können Entscheidungswege im Post-Compromise-Stadium stärker standardisieren. Für Verteidiger heißt das: Blocking einzelner Domains oder einzelner Modell-Endpunkte reicht oft nicht aus, weil die Orchestrierung auf Anbieterwechsel oder Prioritätsreihen setzen kann. Unternehmen sollten daher Container-Exposition konsequent reduzieren (etwa Docker-Daemons nie ohne Auth offen exponieren), Geheimnisse rotieren, Netzwerksegmentierung schärfen und auch die Ausführungsumgebung von Agenten-Workloads überwachen – also nicht nur den „Einstieg“, sondern den gesamten Pfad von Task-Eingang über Modell-Logik bis hin zur resultierenden Prozessausführung.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Carbonato-Botnet missbraucht Docker-daemons für Telegram-gestützte KI-Agents" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Carbonato-Botnet missbraucht Docker-daemons für Telegram-gestützte KI-Agents" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Carbonato-Botnet missbraucht Docker-daemons für Telegram-gestützte KI-Agents« bei Google Deutschland suchen, bei Bing oder Google News!