


LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine WordPress-Backdoor, die sich nach Bereinigung selbst neu aufbaut. Laut Bericht verteilt sie identische Komponenten über Dateien, Datenbankeinträge und System-V-Shared-Memory, sodass keine einzelne Maßnahme das Ganze zuverlässig stoppt. Der Angreifer nutzt zudem eine Decoder-Logik mit Substitutionschiffre und verknüpft die Befehlskommunikation mit blockchain-nahen Mechanismen. Parallel dazu steht auch eine kritisch ausnutzbare wpForo-Schwachstelle (CVE-2026-1581) im Fokus aktiver Angriffe.
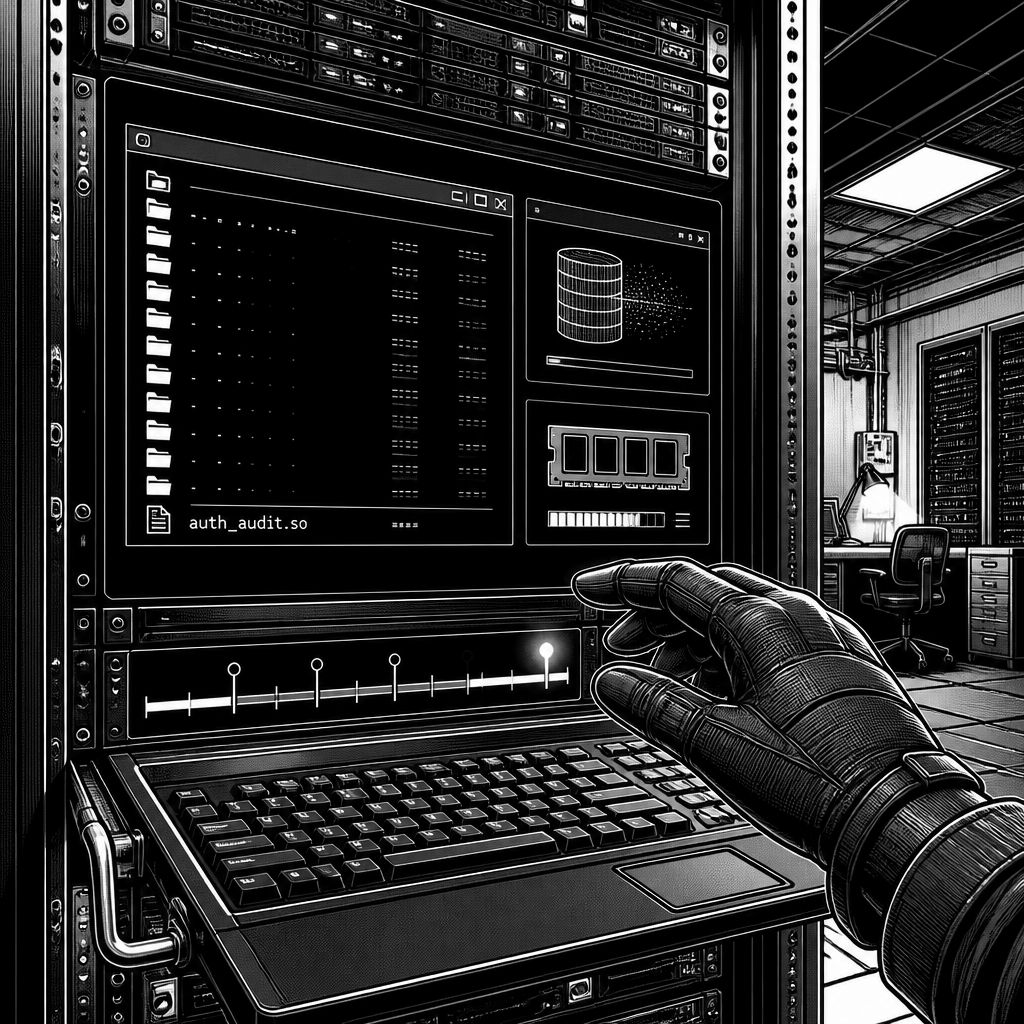
In der WordPress-Welt zeigt sich gerade eine besonders hartnäckige Variante von Persistenz: Eine Backdoor, die nach den im Content sichtbaren Markern „SC_“ benannt wurde, wird offenbar so gebaut, dass nach dem „Cleanup“ nicht etwa Ruhe einkehrt, sondern das Schadmodul unmittelbar weiterläuft. Der Kern der Meldung ist weniger ein einzelnes Implantat, sondern ein System aus mehreren gleichberechtigten Speicherorten. Genau dadurch entsteht der Eindruck eines „self-healing“ Mechanismus: Wird ein Bestandteil entfernt, kann ein anderer die fehlenden Teile aus sich selbst oder aus nachgelagerten Quellen rekonstruieren. Für Administratoren und Security-Teams ist das deshalb gefährlich, weil die üblichen Säuberungsprozesse häufig auf das Auffinden und Löschen eines einzigen Plugins oder Themes zielen.
Technisch basiert die SC-Backdoor auf mehreren Ladepfaden, die WordPress schon sehr früh im Boot-Prozess erreichen. Ein Einstieg erfolgt beispielsweise über .user.ini, das in bestimmten Verzeichnissen die PHP-Option auto_prepend_file so setzt, dass vor jeder PHP-Anfrage ein Loader ausgeführt wird. Zusätzlich kommt ein in wp-content versteckter, „dot“-präfixierter Seed-Loader zum Einsatz: Existiert die Datei wp-content/.c1b12371.php, nutzt sie einen mehrstufigen Wiederaufbau, um eine „Fake“-Komponente als mu-plugin in wp-content/mu-plugins bereitzustellen. Für die Rekonstruktion werden mehrere Quellen genutzt, darunter ein bereits vorhandenes Plugin im plugins-Ordner, ein encoded Stub im Cache-Verzeichnis und ein ZIP-Restore-Bundle mit einem zufällig wirkenden Hex-Namen. Diese Mischung ist ein typisches Muster, um unterschiedliche Aufräumstrategien zu neutralisieren: Wer etwa nur die Dateien im Standardplugin-Pfad löscht, trifft womöglich lediglich einen von mehreren Pfaden.
Noch deutlicher wird die System-These über zwei weitere Bausteine: db.php und advanced-cache.php. Laut Beschreibung wird db.php während des Bootstraps nachgeladen und trägt den kompletten Payload-Block in komprimierter Form, zusätzlich als Base64-Content abgelegt. Der Mechanismus soll anschließend das Plugin neu installieren, sobald es fehlt oder nicht mehr die erwartete Größe besitzt. advanced-cache.php greift noch früher: WordPress lädt diese Datei vor „gewöhnlichen“ Plugins, falls Caching aktiv ist. In diesem Pfad wird die Backdoor offenbar aus bis zu fünf unabhängigen Quellen wieder zusammengesetzt, darunter ein vorhandenes mu-plugin, eine Plugin-Kopie sowie ein System-V-Shared-Memory-Segment, ein ZIP-Bundle und eben die Datenbank. Parallel existiert eine theme-residente Entsprechung von db.php in wp-content/themes/khorshidi/functions.php, die das Plugin ebenfalls bei Abwesenheit neu schreibt. Damit entsteht ein Kreislauf, bei dem nicht nur „Dateien“ oder „Datenbank“ die Kontrolle übernehmen, sondern mehrere voneinander entkoppelte Startpunkte das erneute Bereitstellen auslösen.
Besonders aufschlussreich ist dabei der Hinweis auf Shared Memory: Auf Systemen, die System-V-Shared-Memory unterstützen, schreibt die Payload demnach in ein Segment mit einem festen numerischen Schlüssel. Dieses Segment lebt im RAM und soll damit sowohl das Löschen von Dateien als auch eine Datenbankbereinigung überstehen. In Shared-Hosting-Setups kann dieses Segment sogar unter einem anderen Konto verbleiben, sodass selbst „komplette“ Site-Säuberungen an der falschen Stelle ansetzen. Ergänzend wird beschrieben, dass die Infektion persistente Scheduling-Mechanismen über Cron-ähnliche Hooks registriert. Dabei sollen randomisierte Namen neben einem bekannten Fetch-Hook existieren, und der Systemcron startet den WordPress-Cron-Code, nicht Besucherverkehr. Ergebnis: Selbst wenn ein Operator die unmittelbaren Implantate entfernt, kann die spätere geplante Redeployment-Phase wieder die gleichen Komponenten aus den verbliebenen Restquellen herstellen.
Die Fähigkeiten der SC-Backdoor gehen über das bloße Zurückschreiben von Dateien hinaus. Laut Bericht kann der Operator die WordPress-Instanz übernehmen, beliebiges JavaScript ausliefern und damit Besucher gezielt mit Skimmer- oder anderen Schadkomponenten adressieren. Zusätzlich wird PHP-Code ausgeführt und können einzelne Plugins deaktiviert oder gelöscht werden. Auch die Ausblendung im Betrieb spielt eine Rolle: Die Backdoor soll sich vor Admin-Übersichten oder Update-Checks verstecken können. Kommunikationsseitig heißt es, dass der Befehlskanal über blockchain-inspirierte Infrastruktur realisiert werde, wobei die Payload mit einem Decoder arbeitet, der den Code mithilfe einer Substitutionschiffre entwirrt. Für die Praxis bedeutet das: Ein statischer „Signature“-Ansatz auf Dateinamen allein wird schwer, wenn derselbe Funktionsumfang auf mehrere Speicherorte verteilt ist und die Rekonstruktion unmittelbar nach dem nächsten Request greift.
Als konkretes organisatorisches Risiko folgt daraus ein Umdenken bei der Incident Response. „SC“ wird in der Meldung ausdrücklich als Beispiel dafür beschrieben, dass moderne WordPress-Infektionen eher ein vernetztes System als ein einzelnes kompromittiertes File sein können. Wer nur den Plugin-Ordner bereinigt, findet unter Umständen nach dem nächsten Seitenaufruf erneut mu-plugins und Loader-Dateien; wer nur Datenbankeinträge entfernt, sieht möglicherweise sofort den gleichen Zustand wiederhergestellt. In der Security-Praxis heißt das: Neben Dateisystem-Checks braucht es vor allem ein Zusammenspiel aus Datenbank-Inventar, Konfiguration (etwa auto_prepend_file), Cache-Pfade und – falls vorhanden – Maßnahmen zur Kontrolle von Shared Memory. Gleichzeitig sollte der zweite Teil der Meldung die Breite des Angriffsbildes unterstreichen: Eine unauthentifizierte SQL-Injection in dem wpForo-Forum-Plugin (CVE-2026-1581, CVSS 7,5) wird aktiv ausgenutzt, wobei laut Telemetrie seit dem 3. Juli 2026 weniger als 20 Exploit-Versuche beobachtet wurden und die Aktivität von fünf IP-Adressen in Ländern wie Bulgarien, Schweiz, Frankreich, den USA und Jemen ausging.
Für Betreiber ergibt sich daraus ein zweifaches Prioritätensignal. Erstens: Patch- und Härtungsarbeit muss konsequent auch bei Komponenten ansetzen, die „nur“ Foren, Caching oder Themes betreffen, weil die SC-Backdoor genau solche frühen Ladepfade nutzt, um sich wiederherzustellen. Zweitens: Wenn eine Infektion wie beschrieben selbst nach Löschaktionen weiterläuft, reicht das klassische Löschen nicht aus; dann müssen auch runtime-nahe Zustände betrachtet werden, insbesondere RAM-basierte Persistence wie System-V-Shared-Memory. In der Summe ist die Botschaft klar: Das Zusammenspiel aus Multi-Vector-Persistenz, frühem Execution-Context und rekursiver Reinstallation macht WordPress-Backdoors weniger wie „Einfach-Schadcode“ und mehr wie eine dauerhaft funktionierende Mini-Plattform, die nur durch umfassende, mehrschichtige Bereinigung und Validierung des gesamten Execution-Pfads wirklich gestoppt wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "SC-Backdoor: WordPress-Persistenz über Dateien, DB und Shared Memory neu gebaut" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "SC-Backdoor: WordPress-Persistenz über Dateien, DB und Shared Memory neu gebaut" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »SC-Backdoor: WordPress-Persistenz über Dateien, DB und Shared Memory neu gebaut« bei Google Deutschland suchen, bei Bing oder Google News!