


LONDON (IT BOLTWISE) – Ein neuer Kampagnenkomplex der Gruppe Transparent Tribe zielt laut Zscaler ThreatLabz auf Regierungs- und Verteidigungsumgebungen in Indien und Afghanistan. Im Zentrum steht Operation RapidRust, die erstmals mehrere Rust- und Script-Bausteine namens RUSTYSHADE, RUSTYMOVE, PSNATCH und BASHNATCH kombiniert. Auffällig ist vor allem die Nutzung privater GitHub-Repositories als Kommando-und-Kontroll-Kanal sowie typosquattierte Domains, die beliebte Medienauftritte imitieren. Die Beobachtungen zeigen zudem ein eng getaktetes Befehlsfenster an Wochentagen zwischen 4:00 und 11:00 UTC.
Was zunächst nach einem weiteren Malware-Update klingt, entpuppt sich bei näherer Betrachtung als deutliches Signal für den Wandel bei der Infrastruktur: Die als Transparent Tribe geführte Bedrohungsgruppe (auch als APT36 und Earth Karkaddan bezeichnet) wird laut Zscaler ThreatLabz mit einer neuen Angriffswelle auf Regierungs- und Verteidigungsziele in Indien und Afghanistan in Verbindung gebracht. Die Kampagne trägt den Namen Operation RapidRust. Im technischen Bericht wird betont, dass die Gruppe ihren operativen Rhythmus hochhält und dabei ihre Taktiken, Techniken und Prozeduren (TTPs) in fortlaufenden Angriffen anpasst. Damit rückt weniger die reine Funktionsvielfalt der Schadsoftware in den Fokus, sondern die Art, wie der Angreifer seine Kommunikations- und Lieferkette überlegter gestaltet.
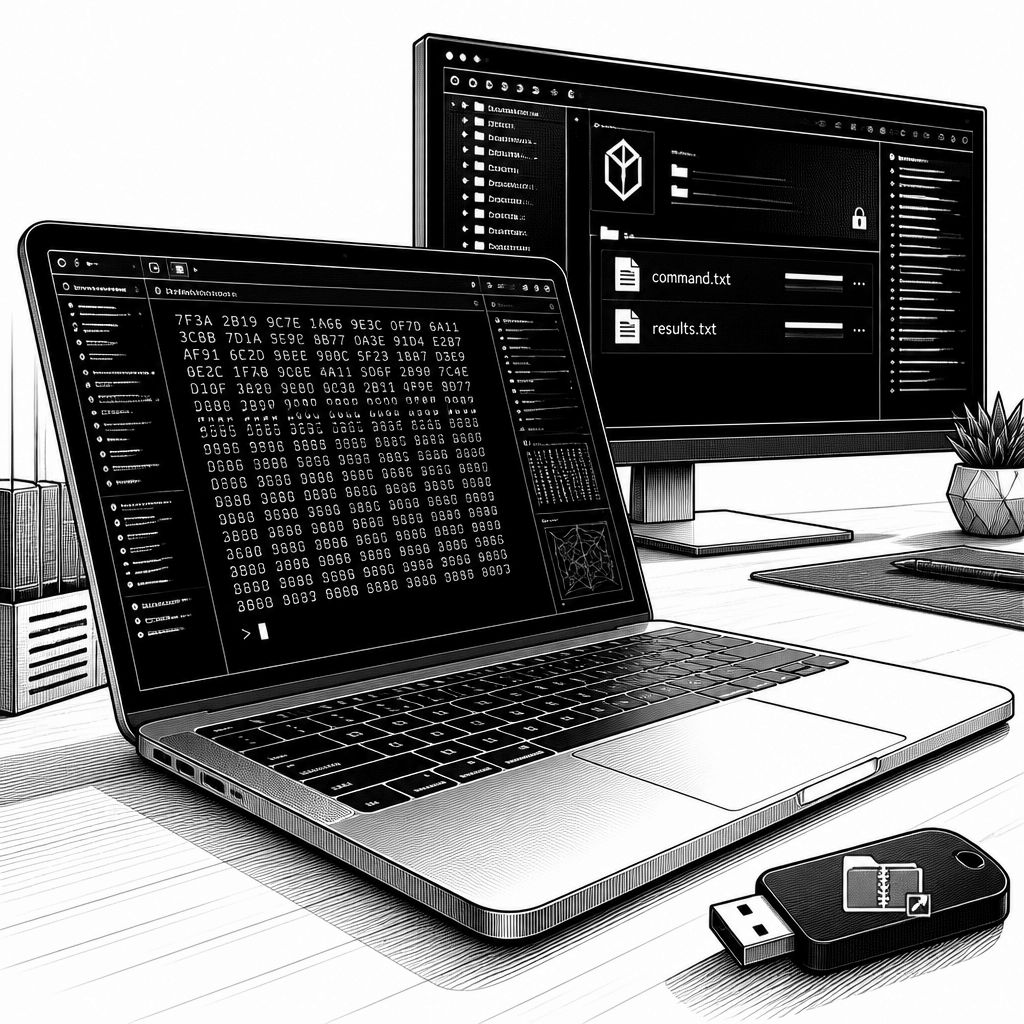
Der Kern der Neuerung liegt in der C2-Umsetzung (Command-and-Control): RUSTYSHADE ist eine Rust-basierte Backdoor, die verschlüsselte Befehle über attacker-kontrollierte private GitHub-Repositories austauscht. Statt klassischer C2-Server mit klarer Zustandslogik nutzt das Implantat die GitHub REST API als Transport- und Zustandslayer. Konkret liest und schreibt es mehrere Dateien im Repository bidirektional, um Kommandos, Ergebnisse und Systeminformationen auszutauschen. Genannt werden unter anderem command.txt (verschlüsselte C2-Befehle), results.txt (verschlüsselte Befehlsergebnisse), info.txt (verschlüsselte Ausgabe von Aktionen), heartbeat.txt (Keepalive zur Bestätigung aktiver Infektion) sowie screenshot.png, webcam_photo.jpg und download.bin, die jeweils für verschlüsselte Desktop-Screenshots, Webcam-Fotos und exfiltrierte Dateiinhalte stehen. Die Backdoor kann damit typischerweise Screenshots auslösen, Webcam-Bilder erfassen, Dateimanipulationen durchführen und auch Hintergrundkommandos abarbeiten.
Diese Kommunikationsidee überschneidet sich teilweise funktional mit einem früher beobachteten Golang-Implantat namens GITSHELLPAD, das im Kontext einer Kampagne namens Gopher Strike im September 2025 auffiel. Entscheidend ist jedoch, wie die neue Familie eingebettet wird: Neben RUSTYSHADE tauchen drei weitere Malware- bzw. Tool-Familien auf, die zusammen eine komplette Angriffs-„Kette“ bilden. RUSTYMOVE ist dabei ein vergleichsweise leichtgewichtiges 64-bit-Windows-Propagationswerkzeug, das in Rust entwickelt wurde. Seine Aufgabe ist nicht das direkte Ausspionieren, sondern das stetige Monitoring nach externen Wechseldatenträgern: Ein PowerShell-Skript scannt nach Einsteckmomenten, und bei Erkennung werden zwei vorher platzierte schadhafte Artefakte in das Root-Verzeichnis des jeweiligen Laufwerks kopiert. Dazu gehören DriverInstaller.zip sowie ein vermutetes LNK-Objekt namens DocScanner-11-Aug-2026-5-37pm.pdf.LNK, das nach dem Entpacken die Ausführung von RUSTYSHADE auslösen soll.
Für die Datenexfiltration setzen die Angreifer parallel auf zwei weitere Sammler: PSNATCH und BASHNATCH. PSNATCH ist als PowerShell-Datei beschrieben und arbeitet für Windows-Systeme. Das Tool scannt rekursiv vorkonfigurierte Verzeichnisse nach Microsoft-Office-Dokumenten, Bildern, Archiven, Medien, ausführbaren Dateien, Skripten und Datenbanken. Dabei werden nur Dateien erfasst, die innerhalb der letzten drei Monate geändert wurden, und die gesammelten Inhalte werden anschließend in ein privates Repository exfiltriert, das nach dem infizierten System benannt ist. Der Datenumfang ist dabei bewusst begrenzt: pro Datei sind 1 GB vorgesehen, pro Ausführung maximal 5 GB. BASHNATCH dagegen ist ein bash-artiges Pendant für Linux, das in der Logik ähnlich aufgestellt sein dürfte, aber die Dateisystem- und Automationsmechanismen der Zielumgebung nutzt. Ergänzt wird das Ganze durch eine Phase nach dem anfänglichen Zugriff, in der System-, Nutzer- und Netzwerkrekonfigurationen vorgenommen werden, bevor Next-Stage-Payloads nachgeladen werden.
Die Angriffsstrategie zeigt zugleich eine zweite Ebene der Operational Security: Damit C2-Befehle und Payloads nicht unmittelbar als Schadcode sichtbar werden, sollen typosquattierte Domains eingesetzt worden sein, die bekannte indische Medienauftritte imitieren. Genannt werden Beispiele wie theprints[.]org, das „The Print“ nachahmt, oder indiatodays[.]org, das „India Today“ spiegeln soll, jeweils mit einer weiteren Schreibvariante (theprint[.]in beziehungsweise indiatoday[.]in) als Namensanker. Auf diesen Plattformen sollen bösartige PowerShell-Skripte und Payloads gehostet worden sein, sodass der Abruf aus Sicht der Opfer wie ein harmloser Webzugriff wirken kann. Das Timing der Aktionen liefert eine weitere konkrete Spur: Ein erheblicher Teil der Aktivitäten soll zwischen dem 20. August und dem 1. September 2026 stattgefunden haben, während C2-Kommandos laut Bericht nur an Wochentagen und in einem engen Zeitfenster zwischen 4:00 und 11:00 UTC ausgegeben wurden. Gerade dieses „Befehlsfenster“ ist für SOC-Teams interessant, weil es die Suche nach anomalem Traffic zeitlich verdichtet.
Für Unternehmen und Sicherheitsteams bedeutet das vor allem: Die Abwehr darf sich nicht ausschließlich auf bekannte C2-Netzwerkmuster oder eindeutige Domain-Blacklists verlassen. Wenn ein Implantat verschlüsselte Steuerdaten über private GitHub-Repositories transportiert, verlagert sich die Erkennung in Richtung Repository-Aktivität, API-Nutzung und Dateimuster in den betreffenden Repositories. Auch die Kombination aus USB-basiertem Seitenlade-Mechanismus (RUSTYMOVE) und zielgerichtetem File-Stealing (PSNATCH/BASHNATCH) zeigt, wie wichtig segmentierte Zugriffsrechte sind, etwa bei der Autorisierung von Wechseldatenträgern sowie bei der Überwachung von Skriptausführungsketten. Damit sind gleich mehrere Präventionshebel betroffen: Endpoint-Härtung, kontrollierte PowerShell-Ausführung, EDR-Regeln für LNK-Verhalten aus temporären/archivierten Pfaden und ein Blick auf ungewöhnliche Nutzung von Plattform-APIs. Operation RapidRust macht dabei vor allem eins deutlich: Der Angreifer nutzt moderne Entwicklungsstapel und Cloud-nahes Hosting nicht nur als Tarnung, sondern als operatives Rückgrat für wiederholbare Angriffe.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Operation RapidRust: Transparenter Tribe nutzt GitHub-C2 und Rust-Malware" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Operation RapidRust: Transparenter Tribe nutzt GitHub-C2 und Rust-Malware" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Operation RapidRust: Transparenter Tribe nutzt GitHub-C2 und Rust-Malware« bei Google Deutschland suchen, bei Bing oder Google News!