




KI- und Cyberrisiken nach US-Schlägen gegen Iran: Was Unternehmen jetzt tun müssen
LONDON (IT BOLTWISE) – Neue US-Schläge erhöhen die Unsicherheit in der politischen Lage und damit auch die Wahrscheinlichkeit für digitale Stör- und Angriffsversuche. Für Unternehmen ist entscheidend, ob Angreifer Desinformation, DDoS oder KI-gestützte Social-Engineering-Ketten nutzen, um Prozesse und Daten zu kompromittieren. Dieser Beitrag ordnet die sicherheitstechnischen Folgen ein und zeigt, welche Kontrollen in der nächsten […]
RedWing-Malware: Android-Spyware trifft 82 Banken und schlägt Smart-TVs als Proxy-Knoten
LONDON (IT BOLTWISE) – Ermittler haben mit RedWing eine Android-Spyware identifiziert, die als Abo-Modell über Telegram als Malware-as-a-Service angeboten wird. Besonders kritisch: Die Kampagne zielt auf Banking-Zugänge und kann 2FA-Codes über gefälschte Anmeldeoberflächen abgreifen. Parallel ist ein Botnetz aus Millionen Smart-TVs als Proxy-Infrastruktur entdeckt worden, inklusive beschlagnahmter Domain-Hubs. Für Unternehmen und Betreiber bedeutet das: Patch- […]
Cloudflare setzt auf sichere Edge-Networks: Performance, Webschutz und Zero-Trust im Überblick
SAN FRANCISCO / LONDON (IT BOLTWISE) – Cloudflare baut seine Position als Edge- und Sicherheitsplattform weiter aus, weil Unternehmen bei steigender Online-Nachfrage zugleich höhere Verfügbarkeit und bessere Schutzmechanismen erwarten. Im Zentrum steht das Prinzip, Kundentransfer nicht nur auszuliefern, sondern an der Netzwerkkante aktiv gegen Angriffe abzufiltern. Dazu kommen Web Application Firewall, DDoS-Abwehr und DNS-Schutz, die […]
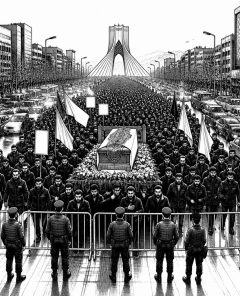
Iran: Staatstrauer und Massenmobilisierung bei Chamenei – digitale Risiken für Netzwerke
TEHERAN / LONDON (IT BOLTWISE) – Nach Angaben der staatlichen Nachrichtenagentur IRNA sind in Teheran mehrere Millionen Menschen einem Trauerzug für Ajatollah Ali Chamenei gefolgt. Während der Sarg des getöteten Staatsoberhaupts durch die Stadt transportiert wurde, meldeten sich zugleich Parolen gegen die USA und Israel. Für Unternehmen und Behörden wird damit ein weiteres Stress-Szenario sichtbar: […]
Fastly Edge Cloud: CDN, Security und Edge-Compute aus einer Hand
LONDON (IT BOLTWISE) – Fastly bündelt mit der Edge Cloud CDN, Web-Sicherheit und Edge-Compute in einer einheitlichen Plattform. Unternehmen können Inhalte näher am Nutzer ausliefern, Angriffe an der Netzgrenze abwehren und eigenen Code in einer serverlosen Laufzeit ausführen. Entscheidend ist dabei die zentrale Steuerung von Policies und Deployments über mehrere Edge-Knoten hinweg. Der Artikel ordnet […]
Verisign: DNS- und Registry-Infrastruktur als langfristiges Wachstumsmodell
LONDON (IT BOLTWISE) – Verisign setzt auf eine wenige, aber extrem stabile Kernfunktion: die Verwaltung zentraler Domain-Register und DNS-Dienste. Das Geschäftsmodell speist sich aus wiederkehrenden Registrierungs- und Verlängerungsgebühren und ist damit deutlich planbarer als viele konsumnahe Internet-Angebote. Gleichzeitig wächst der technische Druck, DNS-Anfragen auch bei Lastspitzen und Cyberangriffen verlässlich zu beantworten. Der Artikel ordnet ein, […]
Israels Steuerbehörde ermittelt DC-Protection nach Radware-Deal
TEL AVIV / LONDON (IT BOLTWISE) – Die israelische Steuerbehörde ermittelt gegen den Zisapel-Startup-Zweig DC Protection rund um den Radware-Deal über 42,5 Millionen US-Dollar. Im Fokus stehen angebliche Vorwürfe zu Betrug, Täuschung und Falschdarstellungen im Zusammenhang mit der Einkommensteuer. Die Ermittler durchsuchten Büros und beschlagnahmten Unterlagen sowie IT-Geräte, während Radware betont, es handle sich nicht […]
RustDuck: Botnetz-Malware wird von C auf Rust umgebaut und tarnt sich vor Analyse
LONDON (IT BOLTWISE) – RustDuck nutzt infizierte Router, IP-Kameras und Server für Distributed Denial of Service. Auffällig ist die komplette Umschreibung zentraler Komponenten von C nach Rust sowie ein mehrstufiger Tarnmechanismus, der Analyseumgebungen früh erkennt. Damit verlagert sich der Fokus für Verteidiger von einzelnen Fixes auf das Schließen ganzer Angriffswege: schwache Fernzugänge, ungepatchte Geräte und […]
F5 Distributed Cloud WAAP: Cloud-nativer Schutz für Webapps und APIs
LONDON (IT BOLTWISE) – F5 bringt mit Distributed Cloud WAAP einen gemanagten Service, der WAF-Regeln, API-Schutz, Bot-Management und DDoS-Kontrollen in einer gemeinsamen Policy-Zentrale bündelt. Für Administratoren bedeutet das weniger Sprünge zwischen Tools und schnelleres Nachziehen von Schutz-Signaturen, ohne eigenes Patch-Fenster. Technisch verlagert F5 den Schwerpunkt von Hardware-Controllern hin zu einem Cloud-Abo mit rollbaren Konfigurationen. Gleichzeitig […]
Lancashire Cyber Insurance Tower: Mehrschichtschutz für komplexe Angriffe
BERMUDA / LONDON (IT BOLTWISE) – Der Lancashire Cyber Insurance Tower bündelt mehrere Versicherungsschichten zu einem Programm, das besonders große Organisationen gegen schwere Cybervorfälle absichern soll. Statt nur eine Police anzubieten, zeichnet das Unternehmen gezielt obere Layers in umfangreichen Platzierungen mit Maklern und Co-Teilnehmern. Damit lassen sich höhere Gesamtdeckungen erreichen, ohne dass ein einzelner Versicherer […]
Verisign Managed DNS: stabiler Namensraum für Unternehmen im 24/7-Betrieb
SAN FRANCISCO / LONDON (IT BOLTWISE) – Verisign Managed DNS richtet den Blick auf eine unsichtbare, aber geschäftskritische Schicht: die Domain-Auflösung. Der gehostete Dienst verlagert DNS-Zonen und Abfragen auf eine global verteilte Anycast-Infrastruktur, um Latenz und Ausfallrisiken zu reduzieren. Besonders bei E-Commerce, SaaS und Payment kann das spürbar sein, weil DNS-Ausfälle direkt zu fehlenden Logins […]
F5 erweitert Multi-Cloud-Sicherheit und stärkt sein API-Portfolio
LONDON (IT BOLTWISE) – F5 baut seine Multi-Cloud-Sicherheitsplattform weiter aus und rückt dabei besonders den Schutz von APIs in den Mittelpunkt. Mit der F5 Distributed Cloud setzt der Anbieter auf wiederkehrende SaaS-Umsätze statt auf reine Hardware-Investitionen. Technisch kombiniert die Lösung klassische Application-Delivery-Funktionen mit Web Application Firewall, DDoS-Abwehr und Bot-Erkennung über Cloud-Regionen hinweg. Für Unternehmen bedeutet […]
Kingsoft Cloud: Konsens treibt die Diskussion um die Aktie an
HONGKONG / LONDON (IT BOLTWISE) – Kingsoft Cloud Holdings steht an der Schnittstelle aus Analystenkonsens und Wettbewerb im chinesischen Cloud-Markt. Mehrere Häuser bewerten die kommenden zwölf Monate überwiegend konstruktiv, während einzelne Stimmen auf regulatorische und wettbewerbliche Risiken verweisen. Technisch rückt dabei vor allem die Infrastruktur- und Plattformstrategie in den Fokus, inklusive Content-Delivery und Sicherheitsfunktionen. Für […]
INTERPOL warnt vor KI-Phishing und Ransomware in Asien-Pazifik
SINGAPUR / LONDON (IT BOLTWISE) – INTERPOL meldet einen deutlichen Anstieg von Phishing, Ransomware und KI-getriebenen Betrugsmaschen im Asien-Pazifik-Raum. Laut Bericht steigen die Fallzahlen vor allem wegen stärkerer Digitalisierung, wachsender Internetnutzung und ungleicher Sicherheitsreife. Besonders problematisch sind industrialisierte Scam-Strukturen, die mit Ransomware-as-a-Service und Deepfakes auf Massentäuschung setzen. Für Unternehmen wird damit der Handlungsdruck bei Identitätsschutz, […]
INTERPOL warnt: Phishing, Ransomware und KI-Betrug nehmen im APAC-Raum zu
LONDON (IT BOLTWISE) – INTERPOL meldet eine deutliche Zunahme von Cyberkriminalität im Asien-Pazifik-Raum, angetrieben durch Digitalisierung, Lücken in der Cyberhygiene und hochgradig industrialisierte Betrugsmaschen. Besonders Phishing steht dem Bericht zufolge für die häufigsten und zugleich finanziell schmerzhaftesten Vorfälle. Ransomware, KI-gestützte Deepfakes und Erpressung nehmen parallel zu, während gleich mehrere Angriffswege wie DDoS und unsichere Schnittstellen […]
Akamai Aktie: Sicherheits- und Edge-Burggraben im Internet-Betrieb
LONDON (IT BOLTWISE) – Akamai positioniert sich seit Jahren als Infrastruktur-Anbieter für das offene Internet und rückt dabei besonders Sicherheits- und Edge-Computing-Lösungen in den Fokus. Für Anleger ist entscheidend, dass das Geschäftsmodell stark auf wiederkehrenden Leistungen aufsetzt und Latenz sowie Ausfallsicherheit direkt im Netz verbessert. Gleichzeitig verschiebt sich die Nachfrage in Richtung Zero-Trust, API-Schutz und […]
F5 Distributed Cloud WAAP: Web- und API-Schutz als verteiltes SaaS
LONDON (IT BOLTWISE) – F5 bringt mit Distributed Cloud WAAP einen Sicherheitsdienst, der Webanwendungen und APIs gegen typische Angriffe wie SQL-Injection, XSS und Credential-Stuffing schützen soll. Das Konzept setzt auf eine Cloud-Implementierung mit vordefinierten Policies, Automatisierung und Bot-Management. Für Unternehmen verspricht das konsistente Schutzmechanismen über Multi-Cloud- und Hybrid-Setups hinweg, ohne überall eigene Appliances zu betreiben. […]
Verisign: Neue SEC-Insider-Filings und Analystenstimmung mit „Moderate Buy“
LONDON (IT BOLTWISE) – Neue SEC-Insiderfilings und Fondsdaten rücken Verisign wieder in den Fokus institutioneller Anleger. Laut Auswertungen erhöhte Captrust Financial Advisors seine Beteiligung im vierten Quartal 2025, während mehrere Manager ihre RSU-Bestände zur Steuerbegleichung einbehalten. Gleichzeitig bleibt die Wall-Street-Stimmung bei „Moderate Buy“, mit einem durchschnittlichen Kursziel, das spürbar über dem aktuellen Kurs liegt. Für […]
Hintertüren in günstiger IoT-Hardware: 500 Millionen infizierte Geräte und neue KI-Phishing-Angriffe
LONDON (IT BOLTWISE) – Digitalkameras, Media-Streaming-Boxen und weitere günstige IoT-Geräte werden offenbar massenhaft bereits ab Werk missbraucht: Als „Residential Proxy Malware“ dienen sie Kriminellen als Hintertür, um Heimnetzwerke in Botnetze zu ziehen. Gleichzeitig zeigen neue Strafverfolgungsmaßnahmen und Untersuchungen, wie KI-gestütztes Phishing, automatisierte Domains und gefälschte Websites den Angriffsbetrieb skaliert. Für Unternehmen und Verbraucher wird damit […]
F5 Distributed Cloud Services: Security- und Multi-Cloud-Plattform für verteilte Web- und API-Landschaften
SAN FRANCISCO / LONDON (IT BOLTWISE) – F5 erweitert seine Distributed Cloud Services um eine zentrale, cloud-native Plattform, die Web- und API-Schutz, Bot-Management sowie DDoS-Abwehr miteinander verzahnt. Unternehmen, die Anwendungen über AWS, Azure, Google Cloud und On-Premises hinweg betreiben, sollen damit Sicherheits- und Netzwerk-Policies deutlich konsistenter ausrollen können. Zusätzlich adressiert die Lösung Edge-Workloads mit niedriger […]
Nahost-Krise: Sicherheitslage verschärft Cyber- und Resilienz-Planungen
TEHERAN / LONDON (IT BOLTWISE) – Nach iranischen Angaben nach israelischen Angriffen stehen erstmals wieder direkte Kampfhandlungen und ihre Folgen im Fokus. Für Unternehmen rückt damit vor allem die Frage nach IT-Resilienz, Kommunikationssicherheit und möglicher Cyber-Eskalation in den Vordergrund. Branchenexperten erwarten, dass die Lage die Bedrohungslandschaft für Phishing, DDoS und kontenbasierte Angriffe kurzfristig weiter anheizt. […]
DDoS-Welle legt Tempo in Indonesien zeitweise lahm – 24,9 Mio. Requests
JAKARTA / LONDON (IT BOLTWISE) – Tempo kämpft nach einer großflächigen DDoS-Attacke gegen zeitweise Ausfälle: Das Team meldet insgesamt 24,9 Millionen bösartige Anfragen, die das Mediensystem mehrere Tage unter Druck setzten. Die Angriffe kamen vor allem in Abend- und frühen Morgenstunden und erreichten innerhalb von zwei Stunden eine Spitzenlast von 12,97 Millionen Requests. Erste Analysen […]
Android-Juni-Update schließt 124 Lücken – eine wird bereits aktiv ausgenutzt
LONDON (IT BOLTWISE) – Googles Juni-Patch für Android schließt 124 Sicherheitslücken in den Versionen 14 bis 16. Besonders kritisch: Eine Schwachstelle wird bereits gezielt ausgenutzt, während weitere Lücken ein hohes Risiko für entfernte Rechteausweitung und Angriffe ohne Nutzerinteraktion darstellen. Parallel bringt das Update neue Funktionen wie Quick Share-Ähnlichkeiten und eine RCS-basierte KI-Fake-Erkennung – jedoch flankiert […]
Indisches Prüfportalsystem offenbart Millionen Datensätze – IIT-Teams schließen Lücken
BENGALURU / LONDON (IT BOLTWISE) – Indische Schul- und Prüfportale waren offenbar monatelang durch gravierende Sicherheitslücken gefährdet. Eine ethische Hacker-Analyse führte dazu, dass rund 30 Millionen eingescannte Schülerantwortbögen und weitere Datensätze zeitweise öffentlich zugreifbar waren. Nach der späteren Einbindung von IIT-Teams wurden Authentifizierungs- und Datenexpositionsprobleme behoben und Portale zur Neuauswertung wieder online gestellt. Zugleich eskalierte […]
 #Sophos
 #AmazonPrime
 #Bestseller

