




BfV warnt Rüstungsunternehmen vor Spionage, Sabotage und kompromittierten Mobilgeräten
BERLIN / LONDON (IT BOLTWISE) – Das Bundesamt für Verfassungsschutz erhöht die Wachsamkeit in der Sicherheits- und Verteidigungswirtschaft. In einem neuen Sicherheitshinweis verweist der Inlandsnachrichtendienst auf ein erhöhtes Risiko für Ausspähung und Sabotage durch russische staatliche Stellen oder beauftragte Akteure. Betroffen seien nach Einschätzung der Behörde auch Angriffe gegen einzelne Mitarbeiter bis hin zur Leitungsebene. […]
Zoho als Sprungbrett: Mustang Panda missbraucht Cloud für Cyber-Spionage
LONDON (IT BOLTWISE) – Eine Spionagekampagne namens GoSerpent zielt gezielt auf Regierungs- und Diplomatieeinrichtungen in Südostasien. Parallel dazu missbraucht die China-nahe Gruppe Mustang Panda die Cloud-Plattform Zoho WorkDrive als Kommandozentrale, um indische Regierungsnetzwerke und Wasserkraft-Infrastruktur auszuspähen. Zusätzlich berichten Sicherheitsakteure von Datenlecks bis in den Bereich kritischer Infrastruktur, darunter rund 14,3 Gigabyte aus dem indischen Kernkraftumfeld. […]
Taiwan stärkt militärische Offiziere mit neuer „anti-kommunistischer“ Ausbildung
TAIPEI / LONDON (IT BOLTWISE) – Taiwan bringt für Absolventen seiner acht Militärakademien eine fünf Tage dauernde, verpflichtende „anti-kommunistische“ Patriotismus-Schulung zurück. Damit reagiert das Verteidigungsministerium auf eine Reihe von Spionagefällen, die aus Sicht der Regierung auf Versuche Beijings schließen lassen, in die Streitkräfte einzudringen. Das Programm wird nach 24 Jahren wieder unter seinem ursprünglichen Namen […]
Google schwächt NetNut: Millionen Home-Geräte als Proxy-Relays
LONDON (IT BOLTWISE) – Google hat mit Unterstützung des FBI und weiterer Partner einen großen Teil von NetNut (Popa) geschwächt, einem Netzwerk, das Millionen Heimgeräte als umgehende Relays für fremden Traffic nutzt. Nach Angaben aus dem Umfeld der Threat Intelligence Group wurde die Zahl der nutzbaren Exit Nodes in kurzer Zeit um Millionen reduziert. Damit […]
Kommerzielle Cyber-Contractor in China: Botnets, Datenhandel und Composite Responsibility
Peking / LONDON (IT BOLTWISE) – Chinesische Cyberoperationen funktionieren zunehmend als kommerzielles Ökosystem: Private Firmen liefern Malware, Botnet-Zugänge und gestohlene Daten an staatliche Auftraggeber. Neue Analysen sprechen dabei von „composite responsibility“, weil eine Kampagne nicht mehr sauber einer einzigen APT-Bezeichnung zugeordnet werden kann. Ein Leck aus einem Umfeld, das mit Sicherheitsbehörden verknüpft ist, zeigt zudem, […]
VerdantBamboo nutzt Linux-Appliances: BRICKSTORM-BSD mit PLENET und AGENTPSD
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von einer neuen Welle gegen Linux-Appliances: Die China-nah verortete Gruppe VerdantBamboo setzt eine BSD-Variante von BRICKSTORM ein, ergänzt um PLENET (GRIMBOLT) und AGENTPSD. Auffällig sind die Umgehung von Sicherheitskontrollen über proprietäre Geräte und die Nutzung von Proxy- und Credentials-Logik, um in Microsoft 365 sowie über VPN-Zugänge seitlich zu kommen. […]
OP-512: Neue Web-Shell-Frameworks kompromittieren IIS-Server gezielt
LONDON (IT BOLTWISE) – Sicherheitsforscher melden einen neuen Angreifer-Cluster, der gezielt Microsoft-IIS-Server kompromittiert und ein maßgeschneidertes Web-Shell-Framework einsetzt. Im Fokus steht nicht nur der Zugriff, sondern auch das gezielte Umgehen von Signaturerkennung und das Verschleiern von Spuren durch Timestomping. Besonders relevant ist die Kombination aus einzigartig generierten Deployments, kryptografisch eingeschränktem Zugriff und automatischem Reporting für […]
Operation Dragon Weave: China-assoziierte Kampagne liefert AdaptixC2 via Azure Blob C2
TSCHECHIEN / TAIWAN / LONDON (IT BOLTWISE) – Eine neue Spionagekampagne namens Operation Dragon Weave setzt auf mehrstufige Spear-Phishing-Angriffe, um in betroffenen Netzwerken einen AdaptixC2-Agenten zu installieren. Auffällig ist vor allem das Kommando-und-Kontroll-Konzept: Die Malware nutzt Microsoft Azure Blob Storage als „Dead-Drop“-Kanal, ohne direkte Verbindung zwischen Angreifer und Opfer. Laut Analysen trifft das Vorgehen vor […]
007 First Light: IO Interactive setzt auf cineastisches Storytelling und neues Bond-Training
LONDON (IT BOLTWISE) – IO Interactive stellt im Rahmen eines Gameplay-Previews die Richtung für 007 First Light vor: Ein Ursprungsszenario, das Bond konsequent als Figur entwickelt und dabei stark filmisch inszeniert wird. Im Interview beschreibt der narrative und cinematics Director Martin Emborg, wie das Team Tonalität, Drehbuch-Entwicklung und Performance-Integration zusammenbringt. Zudem fällt der Blick auf […]
Iranische Cyber-Spionage tarnt sich als IT-Jobs und nutzt Malware gegen kritische Infrastruktur
LONDON (IT BOLTWISE) – US-Behörden und Branchenakteure achten derzeit besonders auf Hinweise auf iranische Cyber-Einbrüche in kritische Infrastrukturen. Berichte nennen dabei auch Angriffe, die sich über gefälschte IT-Jobangebote und Missbrauch von Help-Desks Zugang zu Unternehmensnetzwerken verschaffen. Besonders problematisch ist die Kombination aus Credential-Diebstahl, tiefer Netzwerkplatzierung und potenziell sicherheitsrelevanten Zieldiensten wie Tankanlagen. Der Vorfall zeigt, wie […]
Iran-gebundene Hacker setzen auf Spear-Phishing und neue RATs für Espionage
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Laut Unit 42 von Palo Alto Networks intensivieren Iran-gebundene Angreifer ihre Cyber-Spionage in den USA und im Nahen Osten. Im Fokus stehen vor allem Luft- und Raumfahrt, Verteidigung sowie Telekommunikation. Neue Remote-Access-Trojaner (RATs) werden dabei mit stark personalisierten Ködern kombiniert, sodass Opfer den Infektionsprozess selbst anstoßen. Für Unternehmen […]
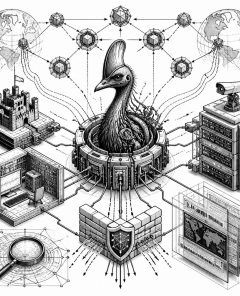
Kazuar-Backdoor: Turla baut modulares P2P-Botnetz für Spionage
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten, dass die Turla-Gruppe Kazuar von einer einzelnen Backdoor zu einem modularen Peer-to-Peer-Botnetz umgebaut hat. Dadurch kann die Schadsoftware länger unentdeckt bleiben und interne Ziele über Jahre kontrollieren. Besonders kritisch ist die neue Architektur mit getrennten Modulen für Erkennung, Kommunikation und Spionage. Für Verteidiger verschiebt sich der Fokus weg von […]
Sicherheitslücken in PAN-OS und Ivanti EPMM: Bedrohung für Unternehmen
LONDON (IT BOLTWISE) – Die jüngsten Sicherheitslücken in PAN-OS und Ivanti EPMM stellen eine erhebliche Bedrohung für Unternehmen dar. Während PAN-OS von einem Buffer Overflow betroffen ist, der potenziell von staatlich gesponserten Akteuren ausgenutzt wird, kämpft Ivanti mit einer Zero-Day-Schwachstelle, die bereits aktiv ausgenutzt wird. Diese Entwicklungen unterstreichen die Dringlichkeit, Sicherheitsmaßnahmen zu verstärken und Systeme […]
US-Regierung verkürzt Patch-Zyklen drastisch
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Regierung plant eine drastische Verkürzung der Patch-Zyklen für kritische Sicherheitslücken. Angetrieben durch die zunehmende Bedrohung durch KI-gestützte Angriffe, sollen Bundesbehörden nun innerhalb von nur drei Tagen reagieren. Diese Maßnahme könnte die Cybersicherheitslandschaft erheblich verändern. Die US-Regierung hat eine bedeutende Änderung in den Sicherheitsrichtlinien angekündigt, die darauf abzielt, die […]
ScarCruft nutzt Gaming-Plattform für Cyberangriffe mit BirdCall-Malware
YANBIAN / LONDON (IT BOLTWISE) – Die nordkoreanische Hackergruppe ScarCruft hat eine Gaming-Plattform kompromittiert, um die BirdCall-Malware zu verbreiten. Diese gezielte Attacke richtet sich gegen ethnische Koreaner in China und nutzt eine raffinierte Lieferkettenstrategie, um sowohl Windows- als auch Android-Geräte zu infizieren. Die nordkoreanische Hackergruppe ScarCruft hat erneut zugeschlagen und eine Gaming-Plattform kompromittiert, um die […]
China-verbundene Hacker greifen asiatische Regierungen und NATO-Staat an
LONDON (IT BOLTWISE) – Eine neue Cyber-Spionage-Kampagne, die mit China in Verbindung steht, zielt auf Regierungs- und Verteidigungssektoren in Asien und einem NATO-Staat ab. Die Angriffe nutzen bekannte Sicherheitslücken in Microsoft Exchange und Internet Information Services, um Zugang zu sensiblen Informationen zu erlangen. Cybersecurity-Experten haben eine neue Spionagekampagne aufgedeckt, die mit China in Verbindung steht […]
Russland im Verdacht: Cyberangriffe auf deutsche Politiker
BERLIN / LONDON (IT BOLTWISE) – Die Bundesregierung vermutet Russland hinter einer groß angelegten Ausspäh-Kampagne, die sich gegen Politiker, Militärs und Journalisten richtet. Diese Angriffe, die über den Messenger-Dienst Signal durchgeführt werden, haben auch die Niederlande und die USA betroffen. Die Sicherheitsbehörden warnen vor einem staatlich gesteuerten Cyberakteur. Die Bundesregierung steht vor einer ernsten Herausforderung: […]
Iranische Cyberoperationen: Verdeckte Angriffe und psychologische Kriegsführung
TEHERAN / LONDON (IT BOLTWISE) – Iranische Cyberoperationen stehen im Verdacht, durch das Ministerium für Nachrichtendienste und Sicherheit (MOIS) koordiniert zu werden. Sicherheitsforscher haben die Gruppen Homeland Justice, Karma und Handala als Teil eines staatlich gelenkten Netzwerks identifiziert, das auf Störung, Spionage und psychologische Beeinflussung abzielt. Iranische Cyberoperationen haben in den letzten Jahren an Komplexität […]
Hideo Kojimas Rückkehr zum Action-Genre: Physint wirft Schatten voraus
TOKIO / LONDON (IT BOLTWISE) – Hideo Kojima, der kreative Kopf hinter der gefeierten Metal Gear-Reihe, kehrt mit einem neuen Projekt namens Physint zurück in das Action-Genre. Dieses Spiel, das in Zusammenarbeit mit PlayStation entsteht, verspricht eine spannende Mischung aus Action und Spionage. Erste Casting-Details deuten auf eine hochkarätige Besetzung hin, darunter bekannte Hollywood-Namen. Hideo […]
Gezielte Phishing-Angriffe auf Journalisten im Nahen Osten
KAIRO / LONDON (IT BOLTWISE) – Eine neue Welle von Phishing-Angriffen zielt auf Journalisten und Aktivisten im Nahen Osten und Nordafrika ab. Diese Angriffe, die von einer mutmaßlich mit der indischen Regierung verbundenen Gruppe orchestriert werden, nutzen ausgeklügelte Techniken, um persönliche Daten zu stehlen und die Kommunikation zu überwachen. Eine kürzlich aufgedeckte Phishing-Kampagne hat es […]
DNS-Hijacking durch APT28: Globale Bedrohung für Netzwerke
LONDON (IT BOLTWISE) – Eine neue Cyber-Bedrohung durch die russische Hackergruppe APT28 hat weltweit für Aufsehen gesorgt. Die Gruppe hat es geschafft, unsichere Router in Heim- und Büro-Netzwerken zu kompromittieren und DNS-Verkehr umzuleiten, um sensible Daten zu stehlen. Diese Angriffe, die seit Mai 2025 laufen, wurden nun durch eine internationale Zusammenarbeit gestoppt. Die russische Hackergruppe […]
Russische Hacker nutzen DNS-Hijacking für globale Spionagekampagne
MOSKAU / LONDON (IT BOLTWISE) – Russische Hacker der Gruppe APT28 haben eine groß angelegte DNS-Hijacking-Kampagne gestartet, die weltweit Tausende von Routern betrifft. Durch die Manipulation von DNS-Einstellungen konnten sie sensible Daten abfangen und exfiltrieren. Die Operation, die als FrostArmada bekannt ist, zielte auf Regierungsbehörden und Unternehmen in über 120 Ländern ab. Die russische Hackergruppe […]
Simu Liu und Melissa Barrera in spannendem Hacker-Thriller
LONDON (IT BOLTWISE) – Der neue Hacker-Thriller ‘The Copenhagen Test’ mit Simu Liu und Melissa Barrera wird ab dem 8. April auf Channel 4 in Großbritannien ausgestrahlt. Die Serie verspricht Spannung pur, indem sie die Geschichte eines gehackten Geheimdienstanalysten erzählt, der zwischen seinem Arbeitgeber und unbekannten Hackern gefangen ist. Der neue Hacker-Thriller ‘The Copenhagen Test’ […]
Russische Hacker nutzen Microsoft Edge für Spionage in der Ukraine
KIEW / LONDON (IT BOLTWISE) – Eine neue Cyberattacke, die vermutlich von russischen Akteuren orchestriert wird, zielt auf ukrainische Einrichtungen ab. Die Angriffe nutzen Microsoft Edge zur unbemerkten Installation von Spionagesoftware. Diese Bedrohung zeigt, wie Cyberkriminelle immer raffiniertere Methoden entwickeln, um ihre Ziele zu erreichen. Ukrainische Einrichtungen sind das Ziel einer neuen Cyberkampagne, die vermutlich […]
 #Sophos
 #AmazonPrime
 #Bestseller

