




Microsoft zerlegt GigaWiper: eine Windows-Backdoor mit drei Zerstörungsmodi
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft hat eine schädliche Windows-Backdoor offengelegt, die als „GigaWiper“ bezeichnet wird und mehrere Zerstörungsfunktionen in einem Implantat bündelt. Auffällig ist der modulare Aufbau: Operatoren wählen per Kommando, ob Festplatte, Windows-Laufwerk oder Dateien in „Fake-Ransomware“ zerstört werden. Zusätzlich kann die Malware Screenshots anfertigen, per versteckter VNC-Session Fernzugriff ermöglichen und Spuren […]
Lurking Lizard: 230 Domains für illegales Proxy-Netzwerk per Fake-Apps
BERLIN / LONDON (IT BOLTWISE) – Die Gruppe „Lurking Lizard“ macht aus kompromittierten Smartphones illegale Proxy-Knoten und lenkt damit Datenverkehr über fremde IP-Adressen um. Laut Analysen der Infrastruktur wurden mehr als 230 Domains für die Verbreitung der Schadsoftware genutzt. Besonders kritisch: Die Kampagne missbraucht legitime Installationspfade, darunter gefälschte Versionen populärer Tools und manipulierte Einträge in […]
RoguePlanet: Microsoft patcht Defender-Race-Condition (CVE-2026-50656)
BERLIN / LONDON (IT BOLTWISE) – Microsoft schließt mit einem dringenden Patch eine Zero-Day-Sicherheitslücke in der Defender-Engine. Die als CVE-2026-50656 geführte RoguePlanet-Race-Condition kann lokal zu SYSTEM-Rechten führen. Der Fix ist bereits verfügbar, doch ältere Versionen der Malware Protection Engine bleiben laut Beschreibung weiterhin angreifbar. Für Unternehmen heißt das: kurzfristige Engine-Prüfung, schnelle Rollout-Validierung und kontrollierte Priorisierung […]
PromptSpy: Neue KI-Malware passt sich mit Gemini zur Laufzeit an Android an
LONDON (IT BOLTWISE) – Mit Android 17 und den Juli-Updates rücken Hersteller die Basics der Sicherheit wieder in den Mittelpunkt: Google stoppt eine Pixel-Boot-Schleife, Samsung schließt 57 Schwachstellen. Gleichzeitig warnen Security-Teams vor „KI-gestützter“ Mobilmalware: PromptSpy nutzt Googles Gemini zur Laufzeit, um sich dynamisch an das kompromittierte Gerät anzupassen. Dazu kommen neue Root-Exploit-Ketten und als Dienstleistung […]
Lurking Lizard missbraucht Fake-7-Zip-Installer für Residential-Proxy-Botnetze
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben einen Angriffsketten-Ansatz, bei dem trojanisierte Desktop-Installer und mobile App-Lockmittel Geräte in ein Proxy-Botnetz ziehen. Der Täterbetrieb läuft über hunderte lookalike Domains und nutzt ein mehrstufiges Lebenszyklusmodell von Akquise über Proxy-Infrastruktur bis zur Monetarisierung. Besonders kritisch: Google hat im Januar Teile einer beteiligten Proxy-Infrastruktur bereits heruntergefahren, und die […]
RedWing-Malware als Abo-Service: Android zielt auf Bankdaten und 2FA
LONDON (IT BOLTWISE) – Die Android-Schadsoftware RedWing wird offenbar als Abo-Service über Telegram vermarktet und liefert pro Kunde eigene APK-Dateien. Besonders kritisch: Sie kombiniert das Auslesen von SMS-Einmalpasswörtern mit einer versteckten Anrufweiterleitung, um 2FA beim Online-Banking zu unterlaufen. Damit sinken Einstiegshürden für Angreifer deutlich, während typische Abwehrmaßnahmen bei Banken und Nutzern nur teilweise greifen. Der […]
RedWing-Malware: Android-Spyware trifft 82 Banken und schlägt Smart-TVs als Proxy-Knoten
LONDON (IT BOLTWISE) – Ermittler haben mit RedWing eine Android-Spyware identifiziert, die als Abo-Modell über Telegram als Malware-as-a-Service angeboten wird. Besonders kritisch: Die Kampagne zielt auf Banking-Zugänge und kann 2FA-Codes über gefälschte Anmeldeoberflächen abgreifen. Parallel ist ein Botnetz aus Millionen Smart-TVs als Proxy-Infrastruktur entdeckt worden, inklusive beschlagnahmter Domain-Hubs. Für Unternehmen und Betreiber bedeutet das: Patch- […]
Quishing nimmt zu: 11% der Phishing-Mails nutzen QR-Codes
DORTMUND / LONDON (IT BOLTWISE) – QR-Codes sind im Alltag längst Standard, aber genau sie werden zunehmend zum Einfallstor für Phishing. Sicherheitsberichte zeigen: Rund 11 Prozent aller Phishing-Mails arbeiten inzwischen mit QR-Codes statt klassischer Links. Besonders kritisch wird es rund um große Ereignisse wie die WM 2026, wenn gestohlene Daten und Kreditkartendaten über gefälschte Angebote […]
NetNut-Botnetz zerschlagen: 2 Mio. Smart-TVs betroffen, RedWing-Abwehr dringend
LONDON (IT BOLTWISE) – US-Behörden und Google Threat Intelligence haben das NetNut-Residential-Proxy-Netzwerk mit mindestens zwei Millionen kompromittierten Smart-TVs und Android-Streaming-Boxen gekappt. Parallel warnen Forscher vor „RedWing“, einer neuen Android-Spionagesoftware, die als Malware-as-a-Service über Telegram für rund 280 Euro im Monat vermarktet wird. Der Vorfall zeigt, wie schnell IoT-Geräte und Apps zu Eintrittspunkten für Credential-Angriffe, Werbefraud […]
HalluSquatting: KI-Coding-Assistenten bauen Botnetze über Halluzinations-Fallen
LONDON (IT BOLTWISE) – KI-Coding-Assistenten können beim „Fetchen und Ausführen“ durch halluzinierte Projektnamen getäuscht werden. Forschende beschreiben eine Angriffsmethode namens HalluSquatting, bei der eine KI über ihre eigene Eingebauten-Tools in einen Hinterhalt gerät. Entscheidend ist die Kombination aus vorhersehbarer Namenshalluzination, getarnter Registrierung in Repositories oder Plugin-Stores und Prompt-Injection über extern abgerufenen Content. In Tests führte […]
Ghost Phishing: Wie verschlüsselte Seiten Microsoft 365-Angriffe verschleiern
LONDON (IT BOLTWISE) – Eine neue Ghost-Phishing-Welle nutzt verschlüsselte HTML-Seiten, die erst im Browser „lebendig“ werden, nachdem eine anfänglich harmlos wirkende E-Mail bereits die Sicherheitschecks passiert hat. Laut den vorliegenden Analysen basiert der Angriff auf einem Microsoft-Device-Code-Flow, der keine klassische Passwortbeschaffung erzwingt, sondern Zugang über die Browser-Interaktion autorisiert. Für SOC-Teams wird damit der blinde Fleck […]
SCMBANKER: ClickFix-Umleitungen und KI-gestütztes PowerShell für mexikanische Banken
MEXIKO / LONDON (IT BOLTWISE) – Eine neue Betrugswelle namens SCMBANKER zielt gezielt auf mexikanische Bankkunden über ClickFix-Lures. Die Angreifer tarnen sich mit Fake-CAPTCHA-Seiten und bringen Opfer dazu, einen Windows-Befehl auszuführen, der ein mehrstufiges PowerShell-Toolkit nachlädt. Auffällig ist nicht nur die Automatisierung per Browser-Redirects und Vishing-Overlays, sondern auch der Hinweis auf KI-Unterstützung bei der Erstellung […]
UAT-7810 baut LONGLEASH-Backdoor für ORB-Netzwerk in Ruckus-Routern aus
SINGAPUR / LONDON (IT BOLTWISE) – Cisco Talos beschreibt, wie der chinesisch zugeordnete Akteur UAT-7810 sein ORB-Netzwerk durch neue Varianten einer Backdoor namens LONGLEASH erweitert. Die Malware nutzt mehrere Linux- und MIPS-Tools, um Zugriffe auszubauen und später als „Zwischenstation“ für nachgelagerte Angriffe zu dienen. Besonders kritisch: Die Kampagne zielt auf internetseitig erreichbare Netzwerkgeräte und kombiniert […]
RedWing als Malware-as-a-Service: Android-Spionage und Bankbetrug per Telegram
LONDON (IT BOLTWISE) – RedWing, ein Malware-as-a-Service-Angebot für Android, wird über einen Telegram-Bot bereitgestellt und ermöglicht künftigen Angreifern schnell maßgeschneiderte APK-Pakete. Die Spionagefunktionen reichen von VNC-ähnlicher Live-Übertragung bis zur Fernsteuerung von Kamera und Mikrofon. Besonders kritisch ist der Fokus auf Finanzbetrug: RedWing zielt auf gefälschte Banking-Logins, um Zwei-Faktor-Mechanismen zu umgehen. Für Unternehmen bedeutet das: Ohne […]
Prozess in Essen: Millionen-Geschäft mit gestohlenen Log-Ins
ESSEN / LONDON (IT BOLTWISE) – In einem Prozess in Essen steht der gewerbsmäßige Handel mit gestohlenen Online-Zugangsdaten im Fokus. Laut Anklage betrieb der Angeklagte vier Jahre lang einen illegalen Marktplatz im Internet und im Darknet. Das Modell funktionierte über eine Provision von zehn Prozent pro Verkauf, Preise reichten von 0, 80 Euro bis zu […]
KI-Betrug eskaliert: Schockanrufe und Voice-Cloning treffen Deutschland
DEUTSCHLAND / LONDON (IT BOLTWISE) – Betrüger nutzen zunehmend KI-gestütztes Voice-Cloning, um mit Schockanrufen hohe Geldbeträge zu erbeuten. Allein in mehreren aktuellen Fällen wurden in Deutschland offenbar Hunderttausende Euro verloren, darunter ein Schaden von über einer Million Euro durch ein Deepfake-Video. Gleichzeitig zeigen Berichte aus der Sicherheitsbranche neue Angriffswege über Microsoft Teams und Fernwartungssoftware. Der […]
Coretax-Trojaner: Neue Android-Banking-Malware kombiniert RAT und menschliche Eingriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Coretax, einem neuen Android-Trojaner, der Bankkonten nicht nur automatisiert angreift, sondern auch mit Live-Eingriffen operiert. Die Malware nutzt Social Engineering, um Berechtigungen zu erlangen, und kapert danach Accessibility Services für die Kontrolle des Geräts. Besonders kritisch: Für Steuerung und Echtzeit-Manipulation setzt Coretax auf unterschiedliche Netzwerkwege wie HTTPS und […]
LONGLEASH-Malware: Chinesisches Proxy-Netz erweitert ORB-Infrastruktur
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine neue Malware-Familie, die Geräte als Knotenpunkte in einem Proxy-Netzwerk einbindet und so echte Ursprünge bei Cyberangriffen verschleiert. LONGLEASH gilt als Nachfolger einer früheren Backdoor und soll die Operational-Relay-Box-Infrastruktur massiv erweitern. Die Schadsoftware unterstützt mehrere Proxy-Protokolle, kann sich selbst entfernen und übernimmt zugleich Steuerfunktionen im Command-and-Control. Zusätzlich […]
RedWing als Mietmodell: Android-Bankbetrug über Telegram
LONDON (IT BOLTWISE) – Eine neue Android-Malware namens RedWing wird als Mietservice über Telegram angeboten und verschafft auch unerfahrenen Tätern Zugriff auf die Kontositzung des Opfers. Das Paket täuscht Nutzer mit gefälschten App-Store-Seiten, baut bei Bedarf eine individuelle Installation und missbraucht anschließend Barrierefreiheitsrechte für Bildschirmlese und Fernsteuerung. Besonders kritisch: RedWing kann Einmalcodes (OTP) auslesen, Login- […]
„Anime Girls Malware“: Steam-Nutzer geraten in Krypto-Diebstahl-Falle
BERLIN / LONDON (IT BOLTWISE) – Kaspersky warnt vor einer neuen Schadsoftware, die sich als Steam- und Telegram-Aktivitäten tarnt und gezielt Kryptowährungsbestände sowie Kontodaten abzieht. Im Zentrum steht die Technik „Dead-Drop-Resolver“, mit der die Malware Steuerinformationen von legitimen Drittanbieter-Plattformen bezieht. Der Text ordnet ein, warum Gaming-Ökosysteme aktuell besonders attraktiv für Infostealer werden und wie sich […]
RedWing als Telegram-Mietmodell: Android-Bankbetrug ohne Exploit
BERLIN / LONDON (IT BOLTWISE) – RedWing wird offenbar als fertiges Miet-Paket über Telegram angeboten: Käufer müssen keine Malware schreiben, sondern wählen Ziele, lassen die App maßschneidern und erhalten dazu Anleitungen. Technisch setzt das Setup auf Social Engineering beim App-Installationsvorgang, nutzt dann missbrauchte Berechtigungen wie Accessibility und kann Einmalcodes direkt aus dem Screen abgreifen. Für […]
Verdächtige China-nexus Angreifer nutzen Roundcube-Lücken an Unis
USA / LONDON (IT BOLTWISE) – In einer neuen Kampagne sollen verdächtige China-nexus Akteure Roundcube-Webmail gezielt gegen Universitätsbereiche ausrollen. Die Angriffe nutzen gepatchte, aber vorher kritische Schwachstellen (u. A. CVE-2024-42009) und kombinieren den Initialzugriff mit einer zweiten, hochgewichtigen Lücke (CVE-2025-49113). Laut den vorliegenden Untersuchungen werden dabei Browser-Credentials, 2FA-Informationen sowie Cookies abgegriffen und über HTTP exfiltriert. […]
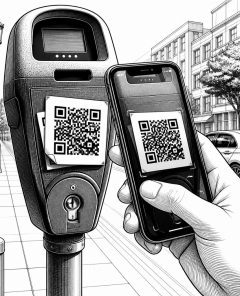
Quishing-Betrug: Falsche QR-Codes stehlen Bankdaten an Parkautomaten
LONDON / LONDON (IT BOLTWISE) – Behörden warnen vor Quishing: Kriminelle kleben gefälschte QR-Aufkleber auf Parkautomaten und weitere öffentliche Geräte. Wer den Code scannt, landet nicht auf der offiziellen Zahlungsseite, sondern auf einer täuschend echten Betrugsoberfläche. Besonders in Großbritannien und Spanien steigen die gemeldeten Fälle stark an. Für Unternehmen wird der Angriff zusätzlich gefährlich, weil […]
OpenAI unter Druck: Suizidklage, Hacker-Verhaftung und KI-Studien im Fokus
SAN FRANCISCO / TOKOROZAWA / GENF / LONDON (IT BOLTWISE) – OpenAI sieht sich gleich mit mehreren Krisenherden konfrontiert: In San Francisco läuft eine Suizidklage wegen angeblicher Verstärkung religiöser Wahnvorstellungen über ChatGPT, während in Japan ein Teenager wegen eines KI-gestützten Hackerangriffs festgenommen wurde. Zusätzlich berichten neue Studien über mögliche kognitive Nebenwirkungen bei Schülern und Studenten, […]
 #Sophos
 #AmazonPrime
 #Bestseller

