




RedHook kapert Android per WLAN-ADB: 53 Befehle für Banking-Diebstahl
VIETNAM / LONDON (IT BOLTWISE) – Die Android-Malware RedHook nutzt WLAN-ADB, oft vermittelt über Shizuku, um Geräte auch ohne Root zu übernehmen. Sicherheitsforscher berichten von einer stark steigenden Zahl von Infektionen und betonen den klaren Fokus auf Finanzdaten. Die aktuelle Variante kann laut Analyse 53 Remote-Befehle ausführen – von Live-Screen-Übertragung bis Kamera-Zugriff. Für Unternehmen und […]
FakeGit-Kampagne missbraucht 7.600 GitHub-Repositories für SmartLoader
LONDON (IT BOLTWISE) – Eine neue FakeGit-Kampagne tarnt fast 7.600 GitHub-Repositories als „KI Skills“ und MCP-Server und installiert darüber den Malware-Loader SmartLoader. Besonders brisant: Mit „AgentBaiting“ können Angreifer KI-Agenten sogar ohne direkten Klickpfad in die Falle locken. Das Vorgehen kombiniert kopierte Projekte, täuschend echte READMEs und manipulierte ZIP-Downloads zu einer Kette, die anschließend StealC nachlädt. […]
Offener Server enttarnt WebDAV-Phishing: KI-gestütztes Toolkit mit 59 Testfällen
LONDON (IT BOLTWISE) – In einer aktuellen Sicherheitsanalyse wurde ein offen zugänglicher Delivery-Server entdeckt, auf dem ein komplettes KI-gestütztes Phishing-Toolkit mitsamt Testnotizen lag. Rapid7 beschreibt, wie der Betreiber die Kampagne nicht nur ausrollte, sondern sie im selben Repository parallel weiterentwickelte – inklusive fehlgeschlagener Experimente und detaillierter Abdeckungslogik. Besonders brisant: Ein WebDAV-Working-Directory-Hijack startet signierte Windows-Binaries ohne […]
Kratos zerschlagen: Quishing und Smishing nehmen 2026 massiv zu
BERLIN / LONDON (IT BOLTWISE) – Das Bundeskriminalamt und die ZIT haben die Phishing-Plattform „Kratos“ mit über 200 Servern zerschlagen. Gleichzeitig zeigen aktuelle Zahlen einen deutlichen Anstieg von Quishing- und Smishing-Angriffen auf Mobilgeräte. Neben gefälschten Anmeldeseiten und MFA-Umgehung rücken neue Tricks wie Text-Salting und Steganografie in den Fokus. Für Unternehmen bedeutet das: Schutzkonzepte müssen deutlich […]
Offener WebDAV-Server legt KI-gestütztes Phishing-Toolkit offen
MEXIKO / LONDON (IT BOLTWISE) – Ein falsch abgesicherter Delivery-Server hat ein KI-gestütztes Phishing-Toolkit während der Entwicklung offengelegt. Rapid7 konnte dabei mehr als 1.000 Dateien sichern – inklusive Testprotokollen, Builder-Notizen und Live-Delivery-Logs. Im Zentrum steht eine WebDAV-basierte Working-Directory-Manipulation, die signierte Windows-Binaries missbraucht, um Warnhinweise zu umgehen. Besonders brisant: Die Unterlagen deuten auf einen LLM-Workflow hin, […]
Cyberbetrug dominiert: 46% der Malware-Erkennungen sind Betrugsfälle
RUMÄNIEN / LONDON (IT BOLTWISE) – Sicherheitsvorfälle verschieben sich 2026 deutlich: Betrug statt klassisches Hacking treibt einen großen Teil der Malware-Erkennungen. Laut einer Analyse von Gen Digital entfallen bereits 46% aller Malware-Erkennungen auf betrügerische Aktivitäten, während sich die Zahl der Vorfälle kräftig erhöht. Besonders auffällig sind automatisierte Social-Engineering-Methoden wie Vishing sowie immer schwerer erkennbare Phishing-Inhalte. […]
Cyber-Wochenrückblick: WordPress RCE, SonicWall 0-Days, SharePoint-Ketten und KI-Angriffe
WASHINGTON / LONDON (IT BOLTWISE) – Diese Woche zeigt, wie schnell Angreifer aus kleinen Eingaben große Folgen ableiten: von WordPress-Core-RCE nach einem Request bis zu angegriffenen VPN-Appliances und neu in der KEV gelisteten SharePoint-Lücken. Besonders kritisch ist, dass mehrere Fälle vor der Patch-Verfügbarkeit bereits in der Praxis missbraucht wurden. Dazu kommen DoS-Probleme in OpenSSL, neue […]
7-Zip schließt XZ-Parsing-Lücke CVE-2026-14266 – Update auf 26.02 prüfen
LONDON (IT BOLTWISE) – 7-Zip schiebt nach einer ZDI-Offenlegung bereits nach: Die Lücke CVE-2026-14266, ausgelöst beim Parsen manipuliertem XZ-Datenmaterials, wurde laut Zeitlinie rund drei Wochen vor der öffentlichen Meldung mit Version 26.02 gefixt. Entscheidend für die Risikoeinschätzung ist die Einordnung als High (CVSS 7,0) statt „Critical“, weil die Ausnutzung lokal und mit Nutzerinteraktion verbunden ist. […]
KI-gestützter Botnet-Betrieb: Gemini-CLI liefert Angreifern ein portables C&C-„Baukasten“-Modell
LONDON (IT BOLTWISE) – Eine neue Fallanalyse zeigt, wie ein einzelner Angreifer Künstliche Intelligenz mit Gemini-CLI nutzt, um ein Botnet aus acht PCs einer Zahnarztpraxis zu steuern. Entscheidend ist nicht nur die Automatisierung einzelner Schritte, sondern die extrem kompakte C&C-Architektur: Laut Analyse passen die kompletten Befehls- und Serverkomponenten in nur wenige Kilobytes, wodurch der Betrieb […]
Fake-CAPTCHAs in PowerShell-Angriffen: CERT-UA warnt vor Malware-Ketten
KIEW / LONDON (IT BOLTWISE) – CERT-UA meldet eine neue Kampagne, in der Angreifer mit gefälschten CAPTCHA-Checks kompromittierte Webseiten in die Abwehr umleiten. Betroffene sollen über eine scheinbar harmlose Anweisung einen PowerShell-Befehl ausführen, der weitere Malware nachlädt. Zusätzlich nutzt die Kampagne Cloaking-House-ähnliche Traffic-Filter und eine EtherHiding-Technik, um CAPTCHA-Inhalte dynamisch einzubetten. Parallel finden sich Android-Backdoors in […]
Passwort-Manager-Lieferkette: Russischer Code in EU-Produkt entdeckt
BRÜSSEL / LONDON (IT BOLTWISE) – Eine europäische Passwort-Manager-Software teilt offenbar Code und synchronisierte Updates mit einem russischen Pendant, das von einer exportkontrollnahen Behörde zertifiziert ist. Der Lieferweg führt dabei über einen Anbieter in den Vereinigten Arabischen Emiraten. In Europa nutzen laut Recherchen mehrere öffentliche Einrichtungen das Tool, offenbar ohne Kenntnis der russischen Wurzeln. Parallel […]
Claude für Chrome: Sicherheitslücke ermöglicht Zugriff auf Gmail
BERLIN / LONDON (IT BOLTWISE) – Die Sicherheitslücke in der „Claude for Chrome“-Erweiterung kann unbefugte Befehle aus dem Browser heraus ermöglichen – und zwar bis hin zu Zugriff auf Gmail-Nachrichten, sofern Nutzerrechte aktiv sind. Das Risiko trifft nicht nur IT-Teams, sondern potenziell auch Endanwender in Unternehmen mit Cloud-Postfächern und strikten Rollenmodellen. Gleichzeitig zeigt die Meldung, […]
SleeperGem: Drei bösartige RubyGems tarnen sich und liefern Malware über Entwickler-Setups
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Supply-Chain-Attacke gegen das Ruby-Ökosystem: Unter dem Codenamen SleeperGem wurden drei bösartige RubyGems veröffentlicht, die zusätzliche Payloads nachladen. Besonders kritisch ist, dass zwei der Gems über Jahre inaktiv waren und danach aktualisiert wurden, während eine weitere Kasse das Erscheinungsbild eines bekannten Microsoft-Tools imitierte. Die Malware erkennt laufende CI-Systeme, […]
SleeperGem: Drei bösartige RubyGems manipulieren Entwicklerrechner und Keys
BERLIN / LONDON (IT BOLTWISE) – Forschende haben die Supply-Chain-Attacke „SleeperGem“ im Ruby-Ökosystem identifiziert. Drei bösartige Gems wurden im RubyGems-Registry-Verzeichnis so platziert, dass beim Installieren zusätzliche Payloads nachgeladen werden. Die Malware prüft gezielt, ob sie auf einer echten Entwicklermaschine läuft und umgeht damit CI-Umgebungen. Besonders kritisch: betroffene Systeme müssen laut Analyse als kompromittiert gelten und […]
Android 16, Gemini und EU-Regeln: Sicherheitsdruck auf Smartphone-Hersteller
BERLIN / LONDON (IT BOLTWISE) – Sicherheitslücken in Androids Gemini-Nutzung und ein Hardware-Problem in bestimmten iPhones zeigen, wie brisant der Schutz von Sperrbildschirm und Daten bleibt. Parallel treten in der EU strengere Vorgaben rund um Akkus, Software-Updates und Reparierbarkeit in Kraft, die Hersteller und Nutzer langfristig zwingen, umzudenken. Dazu kommt der Hinweis auf neue Banking- […]
Trend Micro: Sicherheitsausgaben treiben die Aktie, Cloud-Fokus zählt
LONDON (IT BOLTWISE) – Trend Micro profitiert laut Unternehmens- und Marktlogik davon, dass Unternehmen ihre Budgets für IT-Sicherheit langfristig erhöhen. Der Security-Anbieter kombiniert wiederkehrende Einnahmen aus Lizenzen und Subskriptionen mit einer stärkeren Ausrichtung auf Cloud- und Plattformlösungen. Im Hintergrund steht ein Wettbewerb, in dem Technologie-Tiefe, Automatisierung und die Fähigkeit zur konsistenten Richtliniensteuerung über Umgebungen hinweg […]
Klarheit in den USA wackelt: Krypto-Trends zwischen CLARITY, Polymarket-Sperre und Bitcoin-80K-Ziel
WASHINGTON / LONDON (IT BOLTWISE) – In den USA hängt die nächste Phase der Krypto-Regulierung an einem Begriff namens CLARITY – und an der politischen Geschwindigkeit, die nicht immer zu Gesetzesfristen passt. Gleichzeitig zeigen Prediction Markets Rekordwerte, während Polymarket in Frankreich von der Netzzulassung faktisch ausgebremst wird. Dazu kommen neue Impulse aus dem Tokenisierungsmarkt und […]
Zoho als Sprungbrett: Mustang Panda missbraucht Cloud für Cyber-Spionage
LONDON (IT BOLTWISE) – Eine Spionagekampagne namens GoSerpent zielt gezielt auf Regierungs- und Diplomatieeinrichtungen in Südostasien. Parallel dazu missbraucht die China-nahe Gruppe Mustang Panda die Cloud-Plattform Zoho WorkDrive als Kommandozentrale, um indische Regierungsnetzwerke und Wasserkraft-Infrastruktur auszuspähen. Zusätzlich berichten Sicherheitsakteure von Datenlecks bis in den Bereich kritischer Infrastruktur, darunter rund 14,3 Gigabyte aus dem indischen Kernkraftumfeld. […]
Security-Newsletter: Ransomware, WordPress-RCE und KI-Tool-Leaks im Fokus
LONDON (IT BOLTWISE) – In mehreren aktuellen Cyber-Meldungen treffen klassischer Ransomware-Betrug, technische Schwachstellen in WordPress und moderne KI-Workflows aufeinander. Besonders auffällig: Angreifer nutzen kompromittierte Repositories und KI-gestützte Entwicklungsumgebungen, um Zugangsdaten und sensible Daten abzugreifen. Dazu kommen neue Hinweise auf Malware-as-a-Service, DDoS-Weiterleitungen und großskalige Ausnutzungen von CMS-Systemen. Für Unternehmen heißt das vor allem: Patch-Disziplin, Identitätsabsicherung und […]
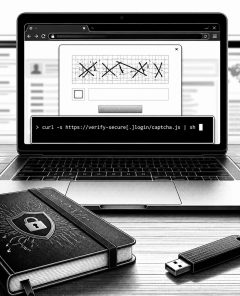
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
SonicWall SMA Zero-Days liefern Root-Zugriff: Kette mit CVE-2026-15409/15410
BERLIN / LONDON (IT BOLTWISE) – Volexity ordnet einen kompromittierenden Angriffsstrang dem Threat Actor UTA0533 zu, der SonicWall-SMA-1000er-VPNs bereits vor der öffentlichen Schwachstellenoffenlegung ausnutzte. Im Zentrum stehen die beiden Lücken CVE-2026-15409 (CVSS 10,0) und CVE-2026-15410 (CVSS 7,2), die sich zu willkürlicher Befehlsausführung und vollständigem Systemzugriff verketten lassen. Laut Analyse wurden dabei mehrere Persistenz- und Payload-Komponenten […]
Illegales Streaming per Hardware-Hack: 39% betroffen – Polizei ermittelt
LONDON (IT BOLTWISE) – Ein britischer Ermittlungszugriff zeigt, wie modifizierte Streaming-Devices Premium-Inhalte freischalten und dabei gleichzeitig zum Einfallstor für Schadsoftware werden. Laut den Behörden sollen 39% der Nutzer illegaler Streaming-Dienste bereits Opfer von Online-Kriminalität geworden sein. Neben möglichen Haftstrafen bis zu fünf Jahren rücken dabei besonders die Endnutzer als Risikogruppe in den Fokus. Der Fall […]
CrashStealer, AiLock und Roaming-Tracking: Die wichtigsten Cybervorfälle der Woche
LONDON (IT BOLTWISE) – Diese Woche zeigt, wie breit Cyberangriffe inzwischen gestreut werden: Von einem neuen macOS-Stealer namens CrashStealer über eine mögliche KI-Fehlkonstruktion in WhatsApp bis hin zu Ransomware wie Spirals. Dazu kommen Desinformations- und Spionageansätze, die über Mobilfunk-Roaming und Werbedaten Bewegungsprofile erstellen können. Gleichzeitig rückt CISA mit einem Leitfaden zur Coordinated Vulnerability Disclosure den […]
Reise-Hacking: So schützen Sie sich vor Fake-E-SIMs, WLAN-Diebstahl und Betrug
BERLIN / LONDON (IT BOLTWISE) – Reisebedingte Cyberangriffe werden laut Sicherheits- und VPN-Erhebungen immer häufiger: Fake-E-SIM-Shops sollen Reisende um Zahlungs- und Personendaten bringen, während öffentliches WLAN ein bevorzugter Angriffspunkt bleibt. Wer automatisch einbucht oder sensible Konten im Netz ohne Schutz nutzt, riskiert laut den genannten Daten bereits Datendiebstahl und Malware-Infektionen. Zusätzlich bleibt die Sicherheitslage politisch […]
 #Sophos
 #AmazonPrime
 #Bestseller

