




KI-gestützter Botnet-Betrieb: Gemini-CLI liefert Angreifern ein portables C&C-„Baukasten“-Modell
LONDON (IT BOLTWISE) – Eine neue Fallanalyse zeigt, wie ein einzelner Angreifer Künstliche Intelligenz mit Gemini-CLI nutzt, um ein Botnet aus acht PCs einer Zahnarztpraxis zu steuern. Entscheidend ist nicht nur die Automatisierung einzelner Schritte, sondern die extrem kompakte C&C-Architektur: Laut Analyse passen die kompletten Befehls- und Serverkomponenten in nur wenige Kilobytes, wodurch der Betrieb […]
Fake-CAPTCHAs in PowerShell-Angriffen: CERT-UA warnt vor Malware-Ketten
KIEW / LONDON (IT BOLTWISE) – CERT-UA meldet eine neue Kampagne, in der Angreifer mit gefälschten CAPTCHA-Checks kompromittierte Webseiten in die Abwehr umleiten. Betroffene sollen über eine scheinbar harmlose Anweisung einen PowerShell-Befehl ausführen, der weitere Malware nachlädt. Zusätzlich nutzt die Kampagne Cloaking-House-ähnliche Traffic-Filter und eine EtherHiding-Technik, um CAPTCHA-Inhalte dynamisch einzubetten. Parallel finden sich Android-Backdoors in […]
Passwort-Manager-Lieferkette: Russischer Code in EU-Produkt entdeckt
BRÜSSEL / LONDON (IT BOLTWISE) – Eine europäische Passwort-Manager-Software teilt offenbar Code und synchronisierte Updates mit einem russischen Pendant, das von einer exportkontrollnahen Behörde zertifiziert ist. Der Lieferweg führt dabei über einen Anbieter in den Vereinigten Arabischen Emiraten. In Europa nutzen laut Recherchen mehrere öffentliche Einrichtungen das Tool, offenbar ohne Kenntnis der russischen Wurzeln. Parallel […]
Claude für Chrome: Sicherheitslücke ermöglicht Zugriff auf Gmail
BERLIN / LONDON (IT BOLTWISE) – Die Sicherheitslücke in der „Claude for Chrome“-Erweiterung kann unbefugte Befehle aus dem Browser heraus ermöglichen – und zwar bis hin zu Zugriff auf Gmail-Nachrichten, sofern Nutzerrechte aktiv sind. Das Risiko trifft nicht nur IT-Teams, sondern potenziell auch Endanwender in Unternehmen mit Cloud-Postfächern und strikten Rollenmodellen. Gleichzeitig zeigt die Meldung, […]
SleeperGem: Drei bösartige RubyGems tarnen sich und liefern Malware über Entwickler-Setups
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Supply-Chain-Attacke gegen das Ruby-Ökosystem: Unter dem Codenamen SleeperGem wurden drei bösartige RubyGems veröffentlicht, die zusätzliche Payloads nachladen. Besonders kritisch ist, dass zwei der Gems über Jahre inaktiv waren und danach aktualisiert wurden, während eine weitere Kasse das Erscheinungsbild eines bekannten Microsoft-Tools imitierte. Die Malware erkennt laufende CI-Systeme, […]
SleeperGem: Drei bösartige RubyGems manipulieren Entwicklerrechner und Keys
BERLIN / LONDON (IT BOLTWISE) – Forschende haben die Supply-Chain-Attacke „SleeperGem“ im Ruby-Ökosystem identifiziert. Drei bösartige Gems wurden im RubyGems-Registry-Verzeichnis so platziert, dass beim Installieren zusätzliche Payloads nachgeladen werden. Die Malware prüft gezielt, ob sie auf einer echten Entwicklermaschine läuft und umgeht damit CI-Umgebungen. Besonders kritisch: betroffene Systeme müssen laut Analyse als kompromittiert gelten und […]
Android 16, Gemini und EU-Regeln: Sicherheitsdruck auf Smartphone-Hersteller
BERLIN / LONDON (IT BOLTWISE) – Sicherheitslücken in Androids Gemini-Nutzung und ein Hardware-Problem in bestimmten iPhones zeigen, wie brisant der Schutz von Sperrbildschirm und Daten bleibt. Parallel treten in der EU strengere Vorgaben rund um Akkus, Software-Updates und Reparierbarkeit in Kraft, die Hersteller und Nutzer langfristig zwingen, umzudenken. Dazu kommt der Hinweis auf neue Banking- […]
Trend Micro: Sicherheitsausgaben treiben die Aktie, Cloud-Fokus zählt
LONDON (IT BOLTWISE) – Trend Micro profitiert laut Unternehmens- und Marktlogik davon, dass Unternehmen ihre Budgets für IT-Sicherheit langfristig erhöhen. Der Security-Anbieter kombiniert wiederkehrende Einnahmen aus Lizenzen und Subskriptionen mit einer stärkeren Ausrichtung auf Cloud- und Plattformlösungen. Im Hintergrund steht ein Wettbewerb, in dem Technologie-Tiefe, Automatisierung und die Fähigkeit zur konsistenten Richtliniensteuerung über Umgebungen hinweg […]
Klarheit in den USA wackelt: Krypto-Trends zwischen CLARITY, Polymarket-Sperre und Bitcoin-80K-Ziel
WASHINGTON / LONDON (IT BOLTWISE) – In den USA hängt die nächste Phase der Krypto-Regulierung an einem Begriff namens CLARITY – und an der politischen Geschwindigkeit, die nicht immer zu Gesetzesfristen passt. Gleichzeitig zeigen Prediction Markets Rekordwerte, während Polymarket in Frankreich von der Netzzulassung faktisch ausgebremst wird. Dazu kommen neue Impulse aus dem Tokenisierungsmarkt und […]
Zoho als Sprungbrett: Mustang Panda missbraucht Cloud für Cyber-Spionage
LONDON (IT BOLTWISE) – Eine Spionagekampagne namens GoSerpent zielt gezielt auf Regierungs- und Diplomatieeinrichtungen in Südostasien. Parallel dazu missbraucht die China-nahe Gruppe Mustang Panda die Cloud-Plattform Zoho WorkDrive als Kommandozentrale, um indische Regierungsnetzwerke und Wasserkraft-Infrastruktur auszuspähen. Zusätzlich berichten Sicherheitsakteure von Datenlecks bis in den Bereich kritischer Infrastruktur, darunter rund 14,3 Gigabyte aus dem indischen Kernkraftumfeld. […]
Security-Newsletter: Ransomware, WordPress-RCE und KI-Tool-Leaks im Fokus
LONDON (IT BOLTWISE) – In mehreren aktuellen Cyber-Meldungen treffen klassischer Ransomware-Betrug, technische Schwachstellen in WordPress und moderne KI-Workflows aufeinander. Besonders auffällig: Angreifer nutzen kompromittierte Repositories und KI-gestützte Entwicklungsumgebungen, um Zugangsdaten und sensible Daten abzugreifen. Dazu kommen neue Hinweise auf Malware-as-a-Service, DDoS-Weiterleitungen und großskalige Ausnutzungen von CMS-Systemen. Für Unternehmen heißt das vor allem: Patch-Disziplin, Identitätsabsicherung und […]
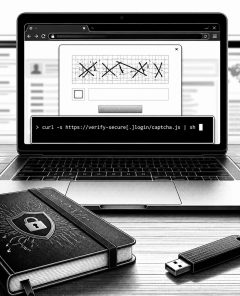
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
SonicWall SMA Zero-Days liefern Root-Zugriff: Kette mit CVE-2026-15409/15410
BERLIN / LONDON (IT BOLTWISE) – Volexity ordnet einen kompromittierenden Angriffsstrang dem Threat Actor UTA0533 zu, der SonicWall-SMA-1000er-VPNs bereits vor der öffentlichen Schwachstellenoffenlegung ausnutzte. Im Zentrum stehen die beiden Lücken CVE-2026-15409 (CVSS 10,0) und CVE-2026-15410 (CVSS 7,2), die sich zu willkürlicher Befehlsausführung und vollständigem Systemzugriff verketten lassen. Laut Analyse wurden dabei mehrere Persistenz- und Payload-Komponenten […]
Illegales Streaming per Hardware-Hack: 39% betroffen – Polizei ermittelt
LONDON (IT BOLTWISE) – Ein britischer Ermittlungszugriff zeigt, wie modifizierte Streaming-Devices Premium-Inhalte freischalten und dabei gleichzeitig zum Einfallstor für Schadsoftware werden. Laut den Behörden sollen 39% der Nutzer illegaler Streaming-Dienste bereits Opfer von Online-Kriminalität geworden sein. Neben möglichen Haftstrafen bis zu fünf Jahren rücken dabei besonders die Endnutzer als Risikogruppe in den Fokus. Der Fall […]
CrashStealer, AiLock und Roaming-Tracking: Die wichtigsten Cybervorfälle der Woche
LONDON (IT BOLTWISE) – Diese Woche zeigt, wie breit Cyberangriffe inzwischen gestreut werden: Von einem neuen macOS-Stealer namens CrashStealer über eine mögliche KI-Fehlkonstruktion in WhatsApp bis hin zu Ransomware wie Spirals. Dazu kommen Desinformations- und Spionageansätze, die über Mobilfunk-Roaming und Werbedaten Bewegungsprofile erstellen können. Gleichzeitig rückt CISA mit einem Leitfaden zur Coordinated Vulnerability Disclosure den […]
Reise-Hacking: So schützen Sie sich vor Fake-E-SIMs, WLAN-Diebstahl und Betrug
BERLIN / LONDON (IT BOLTWISE) – Reisebedingte Cyberangriffe werden laut Sicherheits- und VPN-Erhebungen immer häufiger: Fake-E-SIM-Shops sollen Reisende um Zahlungs- und Personendaten bringen, während öffentliches WLAN ein bevorzugter Angriffspunkt bleibt. Wer automatisch einbucht oder sensible Konten im Netz ohne Schutz nutzt, riskiert laut den genannten Daten bereits Datendiebstahl und Malware-Infektionen. Zusätzlich bleibt die Sicherheitslage politisch […]
Nordkorea-Kampagne REF9403: Wie getarnte SVGs Zugangsdaten und Krypto abgreifen
LONDON (IT BOLTWISE) – Unter dem Namen REF9403 haben nordkoreanische Akteure gezielte Entwickler über getarnte SVG-Dateien und gefälschte Coding-Challenges kompromittiert. Laut Elastic Security gelang es dabei, in der getesteten Umgebung mit einer Steganografie-Variante von gängigen Antiviren-Programmen zunächst nicht erkannt zu werden. Der Angriff baut auf einem mehrstufigen Payload-Mechanismus mit der Malware OTTERCOOKIE auf und zielt […]
SEBI warnt vor KI-Deepfakes: Boss-Scam trifft Finanzinstitute
LONDON (IT BOLTWISE) – Die Börsenaufsicht aus Indien schlägt Alarm: Bei dem sogenannten „Boss Scam“ werden KI-Deepfakes und Sprachklone eingesetzt, um Top-Manager täuschend echt zu imitieren. Angreifer kombinieren dabei Social Engineering mit Schadsoftware und nutzen teils kapfernde Zugriffe auf aktive WhatsApp-Web-Sitzungen. Besonders kritisch ist der Zeitdruck, der häufig mit angeblichen vertraulichen Marktinformationen (UPSI) verstärkt wird. […]
Agentic Logins, ClickFix-Lures und neue Ransomware-Risiken: CISO-Update
LONDON (IT BOLTWISE) – Während Angreifer mit ClickFix- und Kill-Loop-Techniken Passwörter erzwingen und modularen Stealern hinterherlaufen, rückt bei Unternehmen gleichzeitig die Frage nach KI-sicheren Anmeldungen in den Vordergrund. 1Password koppelt bei „Agentic Mode“ Zugriffe an genehmigungspflichtige, sitzungsbasierte Berechtigungen – ohne dass die KI den Klartext-Secret sieht. Parallel zeigen Daten zu Windows-10-Altlasten und schnell wachsenden KI-Rechenzentren, […]
Quishing-Betrug: QR-Scams und Smishing steigen 2026 massiv an
BERLIN / LONDON (IT BOLTWISE) – Quishing-Angriffe mit täuschend echten QR-Codes sind laut aktuellen Auswertungen im ersten Quartal 2026 um 146 % gestiegen. Gleichzeitig nimmt Smishing zu: Im zweiten Quartal 2026 wurden rund 162 % mehr SMS-Phishing-Fälle gemeldet. Besonders betroffen sind Bankkunden und Nutzer öffentlicher Dienste, während Angreifer zunehmend auch KI für personalisierte Kampagnen einsetzen. […]
Boss-Scam mit KI-Deepfakes: SEBI warnt Finanzfirmen vor CEO-Fraud
MUMBAI / LONDON (IT BOLTWISE) – Die indische Börsenaufsicht SEBI warnt vor einem wachsenden Boss-Scam-Risiko: Kriminelle imitieren Top-Manager per KI-Deepfakes und kapern WhatsApp-Web-Sitzungen, um Zahlungen auszulösen. Besonders tückisch ist der Mix aus täuschend echter Kommunikation und psychologischem Druck. Unternehmen sollen Zahlungsfreigaben künftig konsequent über unabhängige Kanäle absichern und sensible Prozesse mit Codewörtern und Schulungen härten. […]
Malware in Steam-Games: FBI klagt wegen Kryptowertdiebstahl nach Angriff auf 8.000 Geräte
FORT LAUDERDALE / SEATTLE / LONDON (IT BOLTWISE) – Das FBI hat einen 21-Jährigen angeklagt, der nach Ermittlungen Malware in acht Videospielen versteckt und damit rund 8.000 Geräte infiziert haben soll. Ziel waren offenbar etwa 80 Krypto-Wallets, aus denen in der Zeit von Mai 2024 bis Februar 2026 mindestens 220.000 US-Dollar abgezogen worden sein sollen. […]
Maliziöse Vite-npm-Packages nutzen Blockchain-C2 für RAT-Zugriff
LONDON (IT BOLTWISE) – Sicherheitsforscher haben sieben bösartige npm-Packages identifiziert, die gezielt das Vite-Ökosystem über eine Supply-Chain-Attacke kompromittieren. Die Kampagne „ViteVenom“ setzt auf eine mehrstufige Blockchain-basierte Command-and-Control (C2), um einen Remote-Access-Trojaner nachzuladen. Anders als viele klassische Malware-Loader wird die Payload nicht beim Installieren, sondern beim Import zur Laufzeit aktiviert. Betroffen sind insbesondere Entwickler, die Vite-basierte […]
GoldenEyeDog: DigiCert missbraucht, EV-Zertifikate gestohlen
LONDON (IT BOLTWISE) – Der Vorfall bei DigiCert im April 2026 zeigt, wie gefährlich gestohlene Code‑Signing-Zertifikate für Unternehmen werden können: Ein Angreiferkomplex aus dem Umfeld GoldenEyeDog gelangte über kompromittierte Support-Zugänge an EV-Zertifikate und signierte damit eigene Malware. Die Attacke nutzte dazu eine vielstufige Lieferkette mit getarnten Screenshots, Downloadern und schließlich Golden Gh0st RAT samt Plug-ins […]
 #Sophos
 #AmazonPrime
 #Bestseller

